
ЩОДЕННИЙ ОГЛЯД
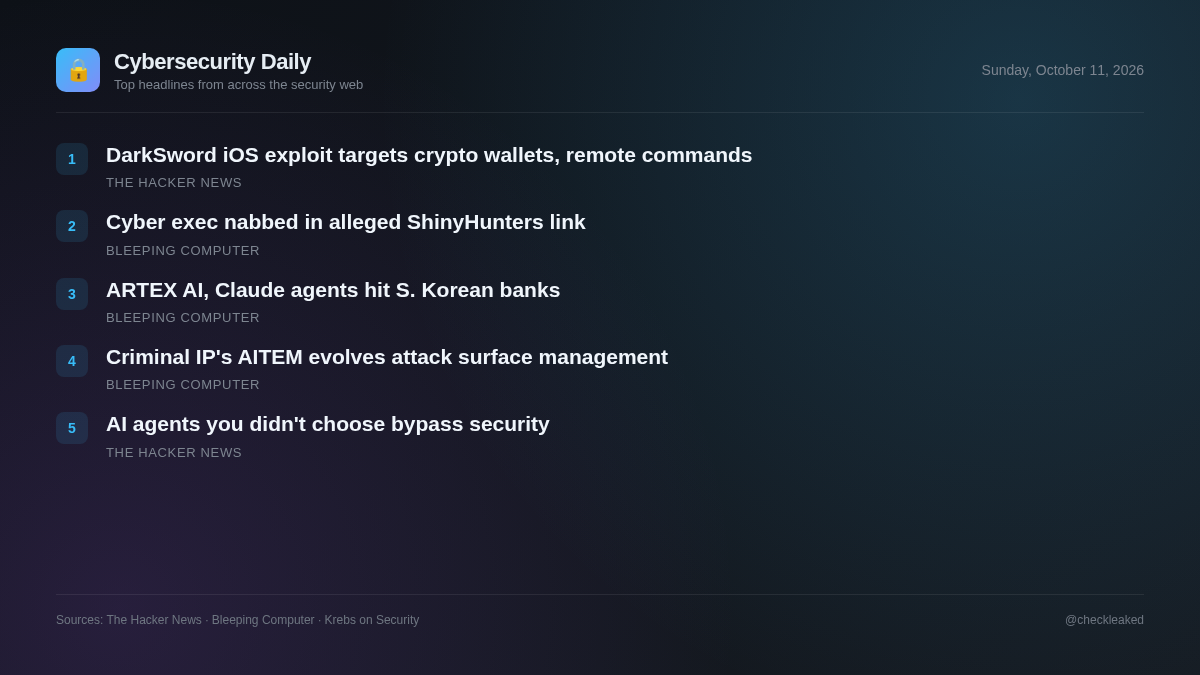
Комплект експлойтів P7 DarkSword для iOS додає крадіжку даних криптогаманців та віддалені команди
Сьогоднішній брифінг охоплює оновлений комплект експлойтів DarkSword для iOS, що краде криптогаманці, та проблеми безпеки, що виникають через неконтрольовані сторонні агенти штучного інтелекту.
5 новин2 хв читання
Новий детально описаний варіант експлойт-кіту для iOS підкреслює постійну загрозу для мобільних середовищ, тоді як ширші зміни в корпоративному програмному забезпеченні показують, що команди безпеки намагаються забезпечити видимість автоматизованих можливостей. Комплект P7 DarkSword демонструє, як зловмисники продовжують удосконалювати фреймворки експлойтів, спрямовані на мобільні платформи, для захоплення цінних конфіденційних даних, включаючи вміст зв'язки ключів та облікові дані криптовалютних гаманців.
Водночас організації стикаються зі зростаючим ризиком впливу неконтрольованих агентів штучного інтелекту, вбудованих безпосередньо в програмне забезпечення постачальників. Оскільки ці можливості часто обходять централізовану інфраструктуру ідентифікації та традиційні перевірки закупівель, команди безпеки повинні коригувати методи моніторингу, щоб охопити як компрометації мобільних пристроїв, так і тіньові автоматизовані інструменти, що працюють в існуючих корпоративних додатках.
Комплект експлойтів P7 DarkSword для iOS додає крадіжку даних криптогаманців та віддалені команди
iVerify повідомив подробиці про P7 DarkSword, варіант експлойт-кіту DarkSword для iOS. P7 зменшує свій вплив на пристрої, додає можливість крадіжки даних брелоків та криптогаманців, а також реалізує двосторонній зв'язок C2. Кіт націлений на iOS 18.4–18.
- Чому це важливо
- Користувачі уражених версій iOS стикаються з прихованою атакою, здатною викрасти конфіденційні облікові дані брелоків та криптовалютні активи безпосередньо з цільових мобільних пристроїв.
- Що робити
- Оновіть пристрої iOS до останньої версії прошивки, щоб виправити недоліки ескалації привілеїв браузера та ядра.
Проблема стороннього агента: чому безпека, створена для ШІ, яку ви обрали, не охоплює агентів, яких ви не обрали
У середовищах, досліджених для Звіту про стан безпеки агентів за 2026 рік, приблизно 1280 сторонніх продуктів зараз використовують штучний інтелект.
- Чому це важливо
- Команди корпоративної безпеки стикаються з неконтрольованим витоком даних, оскільки сторонні агенти штучного інтелекту працюють усередині надійного програмного забезпечення, не проходячи через шлюзи ідентифікації чи точки перевірки безпеки.
Кіберкерівника заарештовано у справі, ймовірно пов'язаній з хакерами ShinyHunters
Канадського керівника з кібербезпеки Едварда Дубровського заарештували в Пенсільванії у зв'язку з ймовірним вимаганням, яке, за численними повідомленнями, пов'язують із триваючими репресіями ФБР проти хакерської групи ShinyHunters.
Агенти ARTEX AI та Claude, що використовуються в кібератаках на південнокорейські банки
Кібератаки, що сколихнули фінансовий сектор Південної Кореї на початку цього місяця, були здійснені китайським хакером за допомогою пакету тестування на проникнення ARTEX AI та агентів Claude.
- Що робити
- Переглядайте внутрішні журнали використання агентів штучного інтелекту та відстежуйте рекомендації щодо загроз для цілей фінансового сектору.
Criminal IP представляє AITEM як наступний етап еволюції управління поверхнею атак
Традиційне управління поверхнею атак допомагає організаціям виявляти незахищені активи, але самої лише видимості недостатньо для боротьби зі загрозами.
Основні висновки
- P7 DarkSword орієнтований на версії iOS від 18.4 до 18.7 для вилучення даних зв'язки ключів та облікових даних криптогаманців через двосторонні канали C2.
- Ланцюг експлойтів виходить з пісочниці браузера та переходить до привілеїв ядра, щоб впровадити корисні навантаження в SpringBoard.
- Безпека корпоративного штучного інтелекту повинна виходити за межі шлюзів першої сторони, щоб контролювати вбудовані сторонні агенти, які обходять централізовану автентифікацію SSO.