
ЩОДЕННИЙ ОГЛЯД
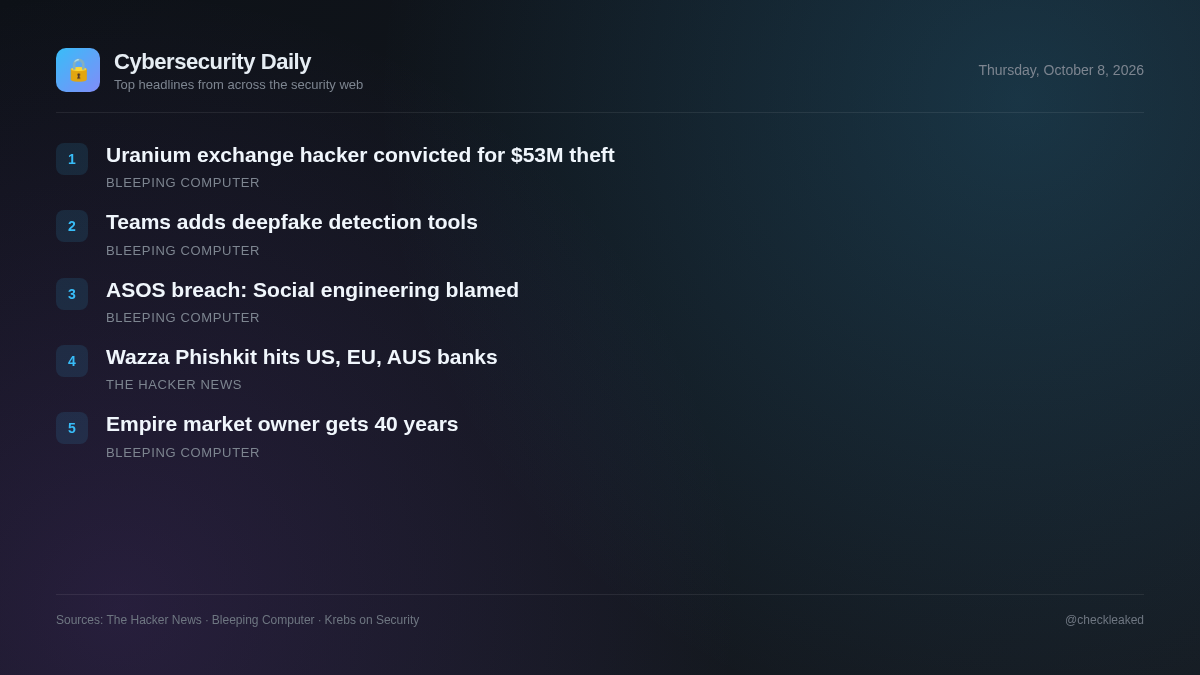
Хакера криптовалютної біржі Uran засудили за крадіжку 53 мільйонів доларів
У сьогоднішньому огляді безпеки детально описано багатоетапний фішинговий комплект Wazza, а також серйозні судові вироки для кіберзлочинців.
5 новин2 хв читання
Водночас, дії правоохоронних органів продовжують призводити до значних судових результатів у справах гучних кіберзлочинних операцій, включаючи серйозні вироки та тривалі терміни тюремного ув'язнення, пов'язані з незаконними ринками та крадіжками криптовалют.
Wazza Phishkit атакує банківську справу, уряд та виробництво в США, ЄС та Австралії
ANY.RUN виявила новий фішинговий комплект під назвою Wazza, спрямований на банківські, виробничі та урядові організації в США, Європі та Австралії. Загроза використовує багатоетапний ланцюжок маршрутизації для фільтрації автоматизованого трафіку та відвідувачів, перш ніж розмістити фішингову приманку Device Code на тему Adobe.
- Чому це важливо
- Wazza приховує останню приманку за багатоетапною фільтрацією трафіку, що створює труднощі з автоматизованими інструментами виявлення та робить початковий аналіз посилань менш ефективним для аналітиків безпеки та постачальників послуг з управління ресурсами (MSSP).
Хакера криптовалютної біржі Uran засудили за крадіжку 53 мільйонів доларів
Чоловіка з Меріленду визнали винним у крадіжці понад 53 мільйонів доларів після того, як він двічі зламав децентралізовану криптовалютну біржу Uranium Finance у квітні 2021 року.
Microsoft Teams отримає підтримку для сторонніх інструментів виявлення дипфейків
Microsoft незабаром запровадить підтримку сторонніх рішень для виявлення дипфейків та захисту від імперсонації в зустрічах Teams.
ASOS пов'язує витік даних із атакою соціальної інженерії та крадіжкою облікових даних
ASOS надсилає постраждалим клієнтам оновлення щодо інциденту з кібербезпекою, з яким вона зіткнулася на початку цього тижня, підтверджуючи, що хакери отримали доступ до деяких персональних даних.
Власника ринку кіберзлочинності Empire засудили до 40 років ув'язнення
Не вдалося обробити вміст цієї історії, оскільки вихідна веб-сторінка повернула запит на перевірку бота Cloudflare.
Основні висновки
- ANY.RUN ідентифікував Wazza, фішкіт, який використовує підказки Device Code в стилі Adobe для атак на урядовий, банківський та виробничий сектори.
- Wazza використовує багатоетапний ланцюжок маршрутизації та скринінг трафіку, щоб обійти автоматизовані системи виявлення в США, ЄС та Австралії.
- Правоохоронні органи продовжують виносити значні вироки особам, причетним до масштабних кіберзлочинів та ринкових операцій.