
ЩОДЕННИЙ ОГЛЯД
Стан кібербезпеки у 2026 році: ключові сегменти, аналітика та інновації
Сьогоднішній брифінг охоплює критичну вразливість GitLab AI Gateway, кібершпигунство China-Nexus через бекдор Antino та стратегічні висновки щодо операцій безпеки у 2026 році.
5 новин2 хв читання
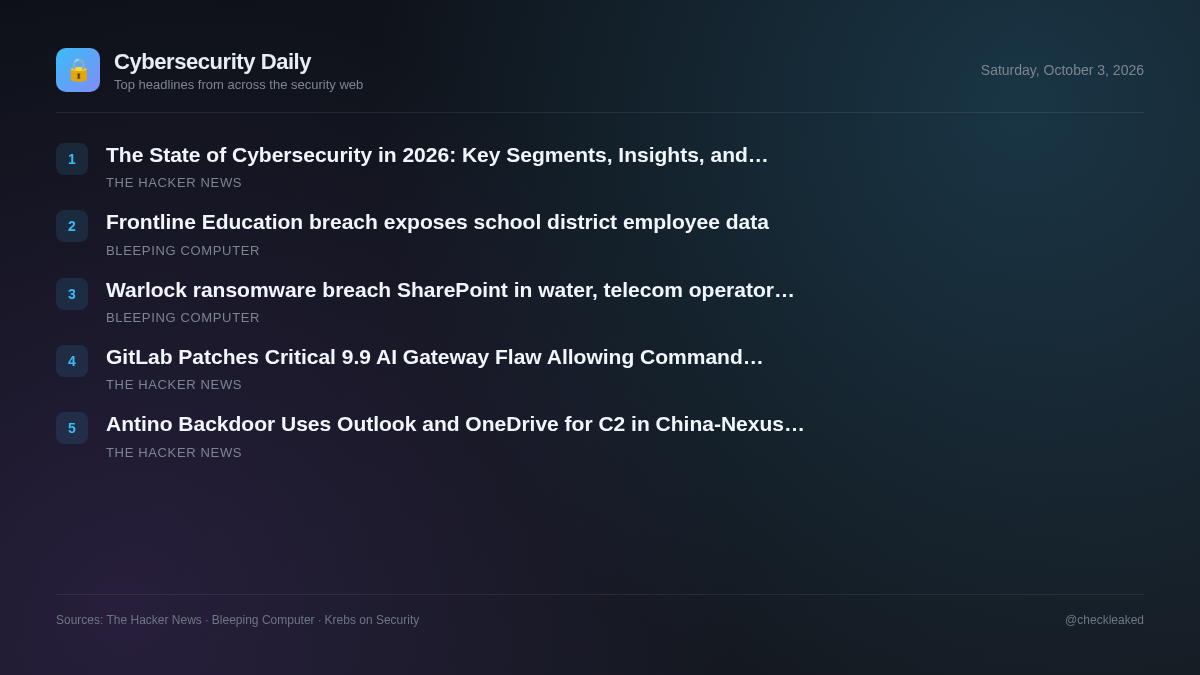
Сьогоднішній ландшафт безпеки підкреслює операційні ризики, що виникають через розширення функцій програмного забезпечення та корпоративної інфраструктури. Організації, які використовують самостійно розміщені робочі навантаження штучного інтелекту, стикаються з безпосереднім технічним ризиком, тоді як шпигуни продовжують зловживати легітимними хмарними сервісами для обходу моніторингу кордонів.
GitLab виправляє критичну вразливість 9.9 AI Gateway, яка дозволяє виконання команд на власних серверах
GitLab виправив критичну вразливість, відстежену як CVE-2026-90970, з оцінкою CVSS 9,9 у своєму компоненті AI Gateway. Проблема дозволяє зареєстрованим користувачам з доступом до Duo Agent Platform виконувати команди на власних серверах.
- Чому це важливо
- Власно розміщені середовища з вразливими версіями AI Gateway дозволяють автентифікованим користувачам виконувати несанкціоновані команди на базовому хості.
Бекдор Antino використовує Outlook та OneDrive для C2 у шпигунській кампанії між Китаєм та Nexus
Зловмисник, що працює у сфері зв'язку з Китаєм і якого відстежують як UAT-11587, атакує урядові та політичні організації в Азії за допомогою бекдору Antino, скомпільованого на Rust, який використовує Microsoft Graph для проведення комунікаційних атак через Outlook та OneDrive.
- Чому це важливо
- Організації, на які поширюється хакерська атака, стикаються з прихованим викраденням даних та виконанням команд через легітимні хмарні сервіси Microsoft 365.
Стан кібербезпеки у 2026 році: ключові сегменти, аналітика та інновації
У темі: Кібербезпека змінюється через розширення хмарної інфраструктури, штучного інтелекту, розподілених систем та дедалі складніших цифрових середовищ.
- Чому це важливо
- Керування розрізненими інструментами безпеки та некерованою телеметрією збільшує ризики для безпеки, тоді як атаки на основі штучного інтелекту послаблюють традиційний захист.
Витік даних працівників шкільного округу через Frontline Education
Frontline Education повідомляє шкільні округи про витік даних після того, як зловмисники скористалися вразливістю в сторонньому програмному забезпеченні, щоб отримати несанкціонований доступ до її систем та викрасти інформацію про співробітників, включаючи номери соціального страхування.
- Чому це важливо
- Через відсутність вихідних матеріалів неможливо визначити жодних технічних деталей чи оцінку впливу.
Програма-вимагач Warlock вилучила SharePoint у воді та атакувала операторів зв'язку
Пов’язана з Китаєм група вимагачів Warlock націлилася на водоканал, телекомунікаційного провайдера, регіональний урядовий орган та університет, використовуючи вразливості SharePoint для отримання початкового доступу.
- Чому це важливо
- Вплив на жертву та особливості вразливості неможливо оцінити через брак інформації про джерела.
Основні висновки
- GitLab виправив CVE-2026-90970 (CVSS 9.9) – критичну помилку в самостійно розміщених шлюзах штучного інтелекту, яка дозволяє виконання команд.
- GitLab виправив версії 19.2.4, 19.3.2 та 19.4.1; розміщені екземпляри на GitLab.com не потребують жодних дій користувача.
- Група загроз China-nexus UAT-11587 використовує бекдор Antino, спрямований на азійські політичні та урядові організації.
- Antino використовує API Microsoft Graph для зловживання легітимною інфраструктурою Outlook та OneDrive для зв'язку C2.