
ЩОДЕННИЙ ОГЛЯД
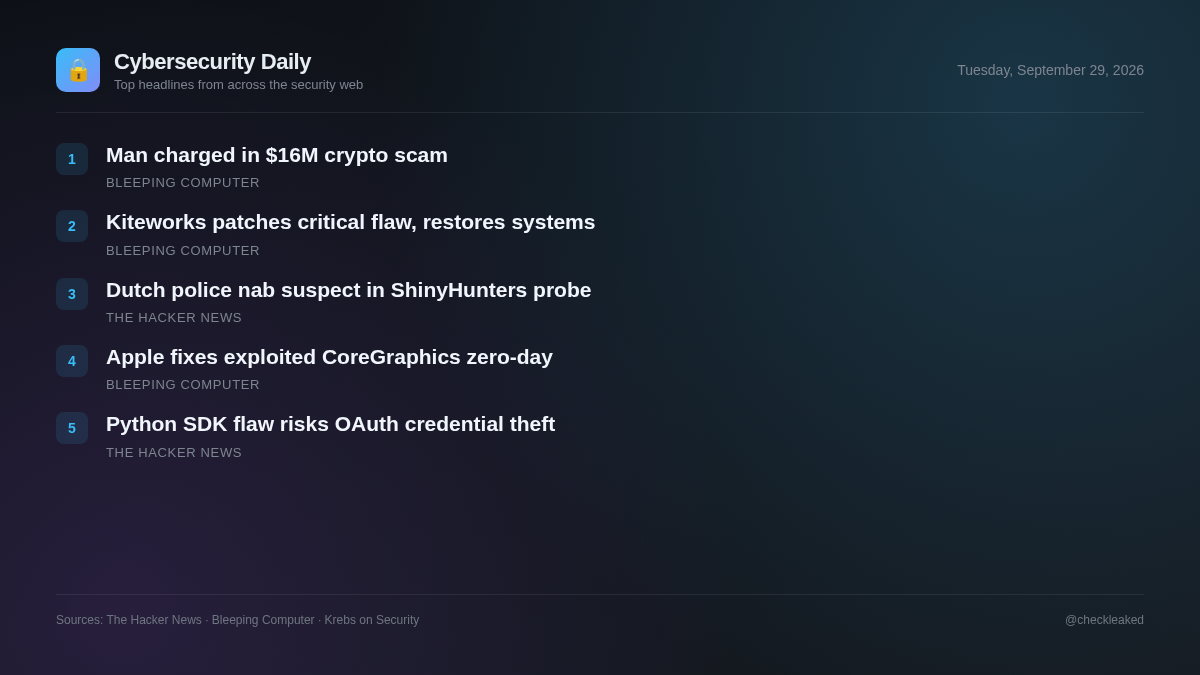
В'єтнамця звинуватили у крипто-афері з "зарізанням свині" на 16 мільйонів доларів
Нідерландська поліція заарештувала підозрюваного учасника ShinyHunters, оскільки розробники зіткнулися з недоліком витоку облікових даних OAuth у MCP Python SDK.
5 новин2 хв читання
Нідерландські правоохоронні органи взяли під варту підозрюваного партнера ShinyHunters, що стало важливим оновленням у тривалих розслідуваннях гучних операцій з крадіжки даних та вимагання.
Водночас, розробники, які використовують офіційний MCP Python SDK, стикаються з серйозною вразливістю до безпеки, яка може дозволити ненадійним серверам збирати облікові дані OAuth та скомпрометувати пов’язані облікові записи користувачів. Команди безпеки, які створюють або керують інтеграціями навколо цього протоколу, повинні негайно переглянути свої розгортання, щоб захистити робочі процеси авторизації.
Kiteworks виправляє критичний недолік та запускає клієнтські системи в онлайн-режимі
Американська технологічна компанія Kiteworks скасувала запобіжне попередження, яке пропонувало клієнтам вимикати системи після виправлення критичної вразливості.
- Чому це важливо
- Критичні вразливості в корпоративних рішеннях для керованої передачі файлів ризикують компрометацією сервера та несанкціонованим доступом до даних.
Apple виправляє вразливість нульового дня в CoreGraphics, яка використовувалася під час атак
Apple випустила оновлення безпеки, щоб виправити вразливість нульового дня, яка використовувалася в "надзвичайно складних" цілеспрямованих атаках на пристрої iOS.
- Чому це важливо
- Вразливості нульового дня, що експлуатуються в реальних умовах, створюють безпосередні ризики для непатчених пристроїв з ураженими операційними системами.
Офіційна вразливість MCP Python SDK може дозволити шкідливим серверам красти облікові дані OAuth
Уразливість високого рівня серйозності в офіційному MCP Python SDK дозволяє шкідливому серверу витягувати секретні дані клієнта OAuth, коди авторизації та ключі підтвердження PKCE. Зловмисники можуть використовувати викрадені облікові дані для отримання токенів доступу з повними дозволами програми. Проблему виправлено у версіях 1.30.0 та 2.2.0.
- Чому це важливо
- Програми штучного інтелекту, інтегровані зі шкідливими або скомпрометованими серверами MCP, можуть втратити довготривалі облікові дані OAuth, що призведе до захоплення облікових записів.
Нідерландська поліція заарештувала 24-річного чоловіка з Амстердама в рамках розслідування ShinyHunters
Нідерландська поліція заарештувала 24-річного Пепейна ван дер Стапа в Амстердамі у зв'язку з кіберзлочинною групою ShinyHunters. Ван дер Стап, якого раніше заарештували у 2023 році за крадіжку даних та вимагання, має постати перед судом у Роттердамі.
- Чому це важливо
- Правоохоронні дії спрямовані на ключових фігур, пов'язаних з відомими групами кіберзлочинності та вимагання даних.
- Що робити
- Перевірте зовнішні поверхні атак та посиліть процедури моніторингу порушень даних.
В'єтнамця звинуватили у крипто-афері з "зарізанням свині" на 16 мільйонів доларів
Громадянина В'єтнаму звинуватили у відмиванні грошей за участь у масштабній афері з "забою свиней", в результаті якої жертва була обманом позбавлена криптовалюти на суму 16 мільйонів доларів.
Основні висновки
- Нідерландська поліція заарештувала 24-річного Пепейна ван дер Стапа в Амстердамі за причетність до групи ShinyHunters.
- Підозрюваний має постати перед Роттердамським окружним судом 29 вересня 2026 року.
- Розробники виправили проблему з доступом MCP Python SDK до OAuth у версіях 1.30.0 та 2.2.0.