
ЩОДЕННИЙ ОГЛЯД
Microsoft нагадує адміністраторам перевести користувачів Entra ID на ключі доступу
Сьогоднішній брифінг охоплює нові розгортання ChainScript RAT з використанням смарт-контрактів Polygon та бекдор-атаки Jade Sleet на macOS проти ІТ-провайдерів.
5 новин2 хв читання
Зловмисники все частіше поєднують тактику соціальної інженерії з новими методами забезпечення стійкості інфраструктури. Нещодавні кампанії підкреслюють, як зловмисники обходять традиційне виявлення, використовуючи децентралізовані мережі та атакуючи ланцюги поставок розробників.
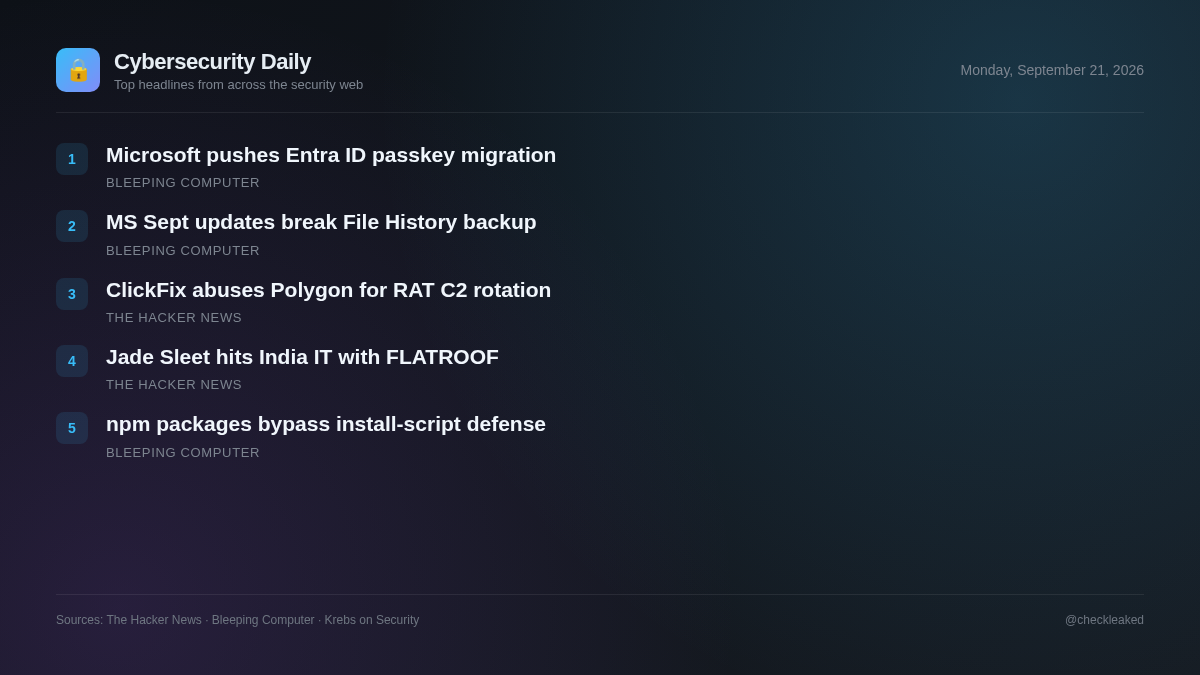
ClickFix Lures розгортає ChainScript RAT за допомогою полігону для обертання інфраструктури C2
Зловмисники використовують приманки ClickFix, замасковані під Spotify, Zoom Workplace та Microsoft Teams, для розгортання ChainScript RAT. ChainScript використовує смарт-контракти Polygon через EtherHiding для виявлення C2 та пропонує можливості виконання CMD, PowerShell, створення скріншотів та крадіжки криптогаманців.
- Чому це важливо
- Користувачі, яких заманюють на встановлення фальшивих інсталяторів програмного забезпечення, стикаються з повним компрометуванням системи, віддаленим виконанням та крадіжкою криптовалютних гаманців.
Джейд Сліт пов'язаний з витоком даних індійських ІТ-провайдерів за допомогою бекдорів FLATROOF та ROOFDECK
Північнокорейський зловмисник Джейд Сліт скомпрометував індійського постачальника ІТ-послуг, атакуючи розробників за допомогою бекдорів FLATROOF та ROOFDECK для macOS. Обидва бекдори раніше були використані в експлойті мосту KelpDAO LayerZero.
- Чому це важливо
- Постачальники ІТ-послуг та розробники стають ціллю для початкового доступу, що піддає цільові мережі впливу постійних бекдорів macOS.
Microsoft нагадує адміністраторам перевести користувачів Entra ID на ключі доступу
Microsoft нагадала адміністраторам перейти на методи автентифікації, стійкі до фішингу, щоб уникнути перебоїв у вході після того, як компанія припинить вхід за першим фактором через SMS, починаючи з лютого 2027 року.
Microsoft: вересневі оновлення порушують функцію резервного копіювання історії файлів
Microsoft попередила, що вбудована функція резервного копіювання історії файлів у Windows може перестати працювати на деяких системах після встановлення оновлень безпеки за вересень 2026 року.
Шкідливі npm-пакети обходять захист install-scripts під час виконання
Контекст для історії про шкідливі npm-пакети, які обходять захист install-scripts під час виконання, складається виключно зі сторінки перевірки безпеки Cloudflare.
Основні висновки
- ChainScript RAT використовує приманки ClickFix, замасковані під Teams, Zoom або Spotify, для компрометації кінцевих точок.
- ChainScript використовує смарт-контракти Polygon у техніці EtherHiding для динамічного розв'язання проблем серверів WebSocket C2.
- Північнокорейське угруповання Jade Sleet скомпрометувало індійського ІТ-провайдера за допомогою бекдорів FLATROOF та ROOFDECK для macOS.
- Джейд Сліт продовжує атакувати розробників програмного забезпечення та компанії, що надають ІТ-послуги, з метою проникнення в нижчі мережі.