
ЩОДЕННИЙ ОГЛЯД
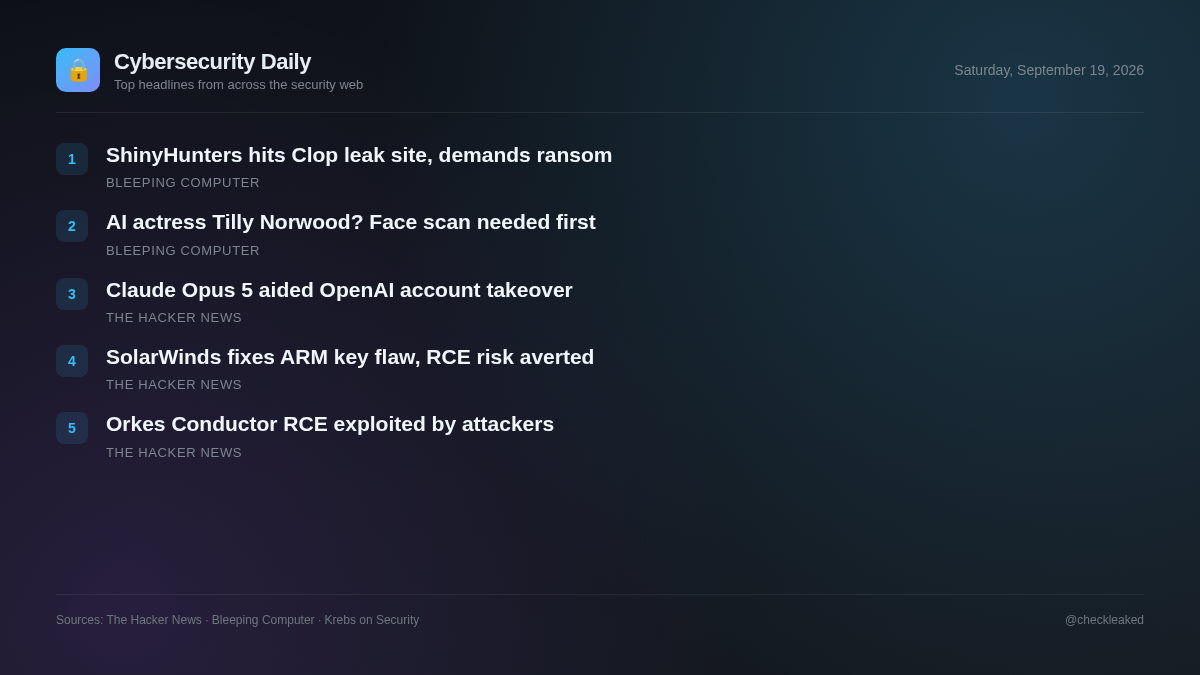
ShinyHunters зламали сайт витоку Clop та погрожують вимагати гроші у банди програм-вимагачів
Сьогоднішній брифінг охоплює активно експлуатований Orkes Conductor RCE, жорстко закодований ключ SolarWinds ARM та дослідження за допомогою штучного інтелекту, яке виявляє недоліки захоплення облікових записів у ланцюжку в OpenAI.
5 новин2 хв читання
Паралельно, дослідження в галузі безпеки підкреслюють зростаючу роль моделей штучного інтелекту у пошуку вразливостей безпеки. Дослідники використовували ланцюжок помилок Claude Opus 5 на форумі з відкритим кодом та внутрішні системи автентифікації для доступу до внутрішніх репозиторіїв коду OpenAI.
Організації, що використовують Orkes Conductor або SolarWinds ARM, повинні негайно надати пріоритет оновленню вразливих систем, тоді як команди розробників повинні забезпечити належну санітарну очистку вхідних даних та перевірку автентифікації у всіх сервісах, що працюють з користувачами.
Критично важливе RCE попередньої автентифікації в платформі робочих процесів Orkes Conductor експлуатується в реальних умовах
Критична вразливість віддаленого виконання коду перед автентифікацією (CVE-2026-58138) в Orkes Conductor версій 3.21.21 до 3.30.2 активно експлуатується. Зловмисники надсилають шкідливі вбудовані визначення робочих процесів, що містять вирази JavaScript або Python, щоб обійти неізольовані оцінювачі GraalVM.
- Чому це важливо
- Неавтентифіковані віддалені зловмисники можуть виконувати довільні команди ОС через відображення Java або виклики підпроцесів на відкритих серверах Orkes Conductor.
- Що робити
- Негайно оновіть екземпляри Orkes Conductor до версії 3.30.2 або вище.
Claude Opus 5 допоміг дослідникам захопити облікові записи співробітників OpenAI за допомогою ланцюгових недоліків
Дослідники з безпеки з Hacktron використали Claude Opus 5 від Anthropic, щоб поєднати недолік у публічному довідковому форумі OpenAI Discourse зі слабкістю в системі входу в OpenAI. Дослідження продемонструвало захоплення облікових записів ChatGPT та Codex для співробітників OpenAI та досягло внутрішнього репозиторію коду OpenAI протягом 72 годин.
SolarWinds виправляє жорстко закодований ключ ARM, який дозволяє неавтентифікований RCE
Компанія SolarWinds виправила вразливість неавтентифікованого віддаленого виконання коду (CVE-2026-28326) у диспетчері прав доступу (ARM) версій 2026.2 та попередніх. Уразливість має оцінку CVSS 8,8 та спричинена жорстко закодованим статичним ключем.
- Чому це важливо
- Неавтентифіковані віддалені зловмисники можуть використовувати жорстко закодований ключ для виконання довільного коду на серверах, на яких працюють вразливі екземпляри SolarWinds ARM.
ShinyHunters зламали сайт витоку Clop та погрожують вимагати гроші у банди програм-вимагачів
Детальний текст новин був недоступний через блокування вихідного контенту сторінкою перевірки бота Cloudflare.
Телефонувати вірусній акторці зі штучним інтелектом Тіллі Норвуд? Спочатку погодьтеся на сканування обличчя.
Детальний текст новин був недоступний через блокування вихідного контенту сторінкою перевірки бота Cloudflare.
Основні висновки
- Версії Orkes Conductor від 3.21.21 до 3.30.2 активно експлуатуються через неавтентифіковану RCE-ваду CVE-2026-58138.
- SolarWinds виправила CVE-2026-28326, жорстко закодовану вразливість ключа CVSS 8.8 у Access Rights Manager 2026.2 та попередніх версіях.
- Дослідники Hacktron використовували Claude Opus 5 для створення ланцюгових вад Discourse та входу, захоплюючи облікові записи співробітників OpenAI.