
GÜNLÜK BÜLTEN
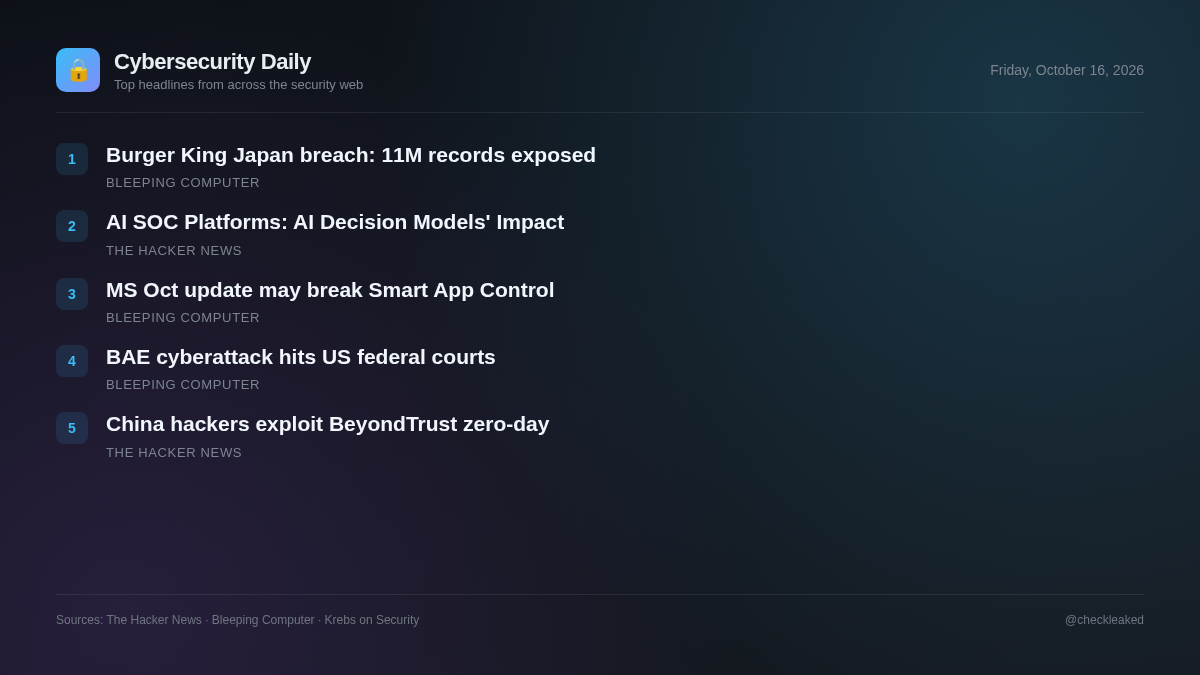
BeyondTrust'ın Sıfır Gün Açığı Armory Castle Tarafından İstismar Edildi; Yapay Zeka Karar Modelleri SOC Platformlarına Giriyor
Bugünkü bilgilendirme, BeyondTrust'ta istismar edilen bir sıfır gün güvenlik açığını ve güvenlik operasyon platformlarında yapay zeka karar modellerinin hızla benimsenmesini ele alıyor.
5 haber2 dk okuma
Çin bağlantılı casusluk grubu Armory Castle ile ilişkili tehdit aktörleri, yama yayınlanmadan önce BeyondTrust Uzaktan Destek cihazlarındaki sıfır gün güvenlik açığını aktif olarak istismar etti. Bu açık, savunmasız cihazlarda yetkisiz uzaktan dosya işlemlerine olanak sağladı.
Aynı zamanda, güvenlik operasyon ekipleri, SOC ortamlarında hızlı karar alma süreçlerini hızlandırmak için tasarlanmış, TypeSafe AI, OpenAI ve Cribl gibi sağlayıcılardan gelen metin dışı yapay zeka karar modellerini değerlendiriyor.
Çin bağlantılı bilgisayar korsanları, BeyondTrust'ın sıfır gün açığını kullanarak uzaktan destek sunucularını ele geçirdi.
Çin bağlantılı Armory Castle grubu, BeyondTrust Remote Support'taki CVE-2026-102764 (CVSS 9.3) numaralı sıfır gün açığını kullanarak yetkisiz uzaktan dosya işlemleri gerçekleştirdi.
- Ne yapılmalı
- BT26-05-RS yamasını uygulayın veya eski BeyondTrust Uzaktan Destek örneklerini yükseltin.
Burger King Japonya veri ihlalinde 11 milyon müşteri kaydı açığa çıktı.
Küresel fast-food devi Burger King'in Japonya'daki iştiraki Burger King Japan, saldırganların 11,18 milyon müşteri kaydını içeren bir sunucuya erişmesinin ardından büyük bir veri ihlali yaşandığını açıkladı.
Microsoft: Ekim ayı Windows güncellemesi Akıllı Uygulama Denetimi'ni bozabilir.
Microsoft, bu ay yayınlanan KB5127648 Windows 11 güvenlik güncellemesini yükledikten sonra bazı kullanıcıların Akıllı Uygulama Denetimi'ni açmakta sorun yaşayabileceğini belirtiyor.
BAE Systems'e yönelik siber saldırı, ABD federal mahkemelerinin faaliyetlerini aksattı.
BAE Systems'i hedef alan bir siber saldırının ABD federal mahkeme işlemlerini etkilediği bildiriliyor, ancak verilen bağlam yalnızca Cloudflare doğrulama sayfasını gösteriyor.
Yapay Zeka Karar Modelleri ve Bunların Yapay Zeka Destek Operasyon Merkezi Platformları Üzerindeki Etkisi
TypeSafe AI Jev, OpenAI Decisions API ve Cribl cribl-decision gibi yapay zeka karar modelleri, metin oluşturmaya gerek kalmadan puan veya seçenek üretmek için durumu ve girilen soruları doğrudan iletir.
- Neden önemli
- Güvenlik operasyon platformları, sistem durumunu doğrudan işlemek ve operasyonel önceliklendirmeyi otomatikleştirmek için metin dışı yapay zeka karar modellerinden yararlanabilir.
Öne çıkanlar
- Armory Castle, yamalar yayınlanmadan önce BeyondTrust Remote Support'taki CVE-2026-102764 numaralı sıfır gün güvenlik açığını istismar etti.
- Kendi sunucunuzda barındırılan BeyondTrust Uzaktan Destek sürümleri 24.3.1 ila 26.2.3, yetkisiz dosya işlemlerini önlemek için BT26-05-RS yamasını gerektirir.
- BeyondTrust SaaS örnekleri, 9 Ekim 2026 tarihi itibariyle CVE-2026-102764 güvenlik açığına yönelik otomatik güncellemeleri almıştır.
- SOC platformları, TypeSafe AI Jev, OpenAI Decisions API ve cribl-decision gibi metin tabanlı olmayan yapay zeka karar modellerini benimsiyor.