
GÜNLÜK BÜLTEN
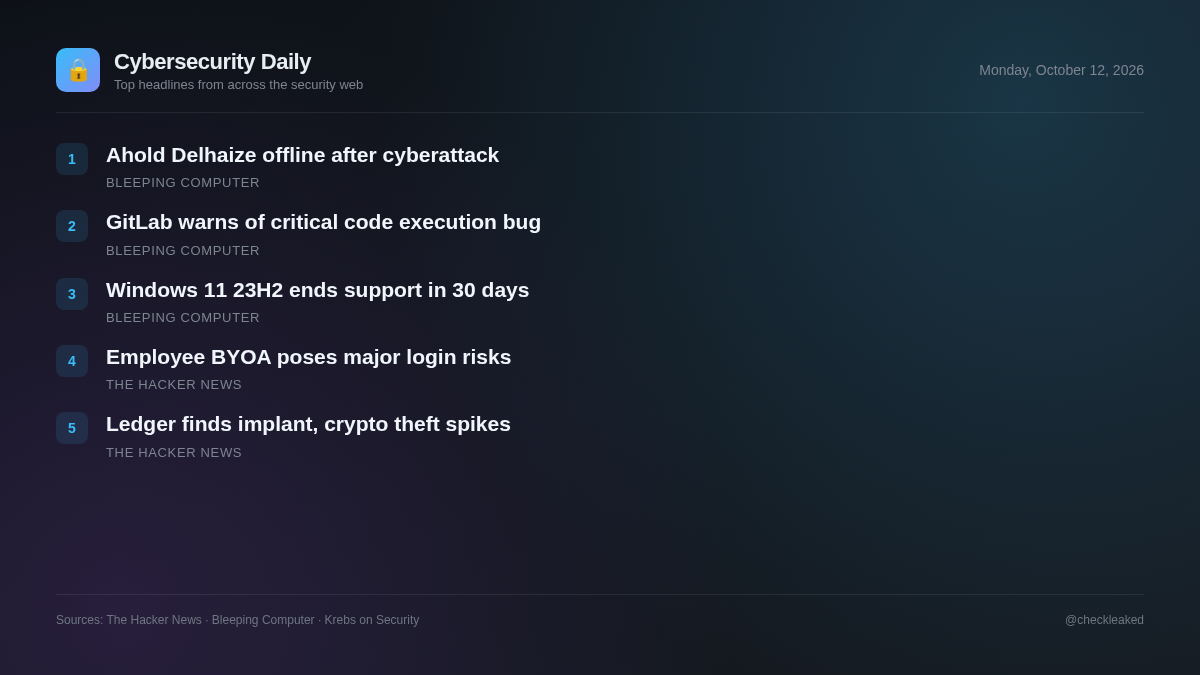
Perakende devi Ahold Delhaize, siber saldırının ardından sistemlerini çevrimdışı duruma getirdi.
Bugünkü bilgilendirme toplantısında Ahold Delhaize'deki perakende bilişim sektöründeki aksaklıklar, Ledger cüzdanlarındaki donanım implantları ve kurumsal ortamlardaki kişisel yapay zeka asistanlarından kaynaklanan güvenlik riskleri ele alınacaktır.
5 haber2 dk okuma
Günümüzde kurumsal güvenlik ekipleri, operasyonel aksaklıklar, tedarik zinciri zafiyetleri ve gölge BT'nin genişlemesi gibi çeşitli sorunlarla karşı karşıya. Perakende devi Ahold Delhaize, bir siber saldırı nedeniyle sistemlerini çevrimdışı bırakmak zorunda kalırken, kripto para donanım üreticisi Ledger, CryptoBilis adlı satıcı tarafından satılan cihazlarda yetkisiz bir donanım yerleştirmesi tespit etti.
GitLab, en yüksek önem derecesine sahip kod yürütme güvenlik açığı konusunda uyarıda bulundu.
GitLab bugün, kullanıcıları, uzaktan saldırganların hedef alınan örneklerde rastgele kod çalıştırmasına olanak sağlayabilecek, en yüksek önem derecesine sahip bir güvenlik açığını derhal yamalamaları konusunda uyardı.
Ledger, CryptoBilis tarafından satılan bir cüzdanda yetkisiz donanım implantasyonu tespit etti; bu sırada fon hırsızlığı raporları da gündeme geldi.
Ledger, sattığı bir cihazda yetkisiz bir donanım yerleştirme yöntemi tespit ettikten sonra, CryptoBilis adlı bayii aracılığıyla yaptığı satışları durdurdu. Güneydoğu Asya'da yaşanan bu manipülasyon olayı, 86 milyon doları aşan fon kayıplarıyla bağlantılı olarak raporlandı.
- Neden önemli
- Donanım tedarik zincirindeki güvenlik açığı, saldırganların cihaz üzerindeki güvenlik kontrollerini atlayarak etkilenen fiziksel donanım cüzdanlarında depolanan kripto paraları çalmasına olanak tanır.
- Ne yapılmalı
- Son 90 gün içinde CryptoBilis'ten cihaz satın alan kullanıcılar, kurulumu durdurmalı veya varlıklarını güvenli bir kurtarma anahtarına taşımalıdır.
Perakende devi Ahold Delhaize, siber saldırının ardından sistemlerini çevrimdışı duruma getirdi.
Dünyanın en büyük gıda perakende zincirlerinden biri olan perakende devi Ahold Delhaize, bugün yaptığı açıklamada, ağını etkileyen bir "siber güvenlik olayı" nedeniyle bazı sistemlerini çevrimdışı duruma getirmek zorunda kaldığını doğruladı.
Microsoft: Windows 11 23H2'nin desteği 30 gün sonra sona eriyor.
Microsoft, Windows 11 23H2 Enterprise, Education ve IoT Enterprise sürümlerini çalıştıran sistemlerin önümüzdeki ay güvenlik güncellemelerini almayı durduracağını müşterilerine hatırlattı.
- Neden önemli
- Desteklenen işletim sistemi sürümleri artık aylık güvenlik güncellemeleri almayacak ve bu da onları yeni güvenlik açıklarına karşı savunmasız bırakacaktır.
Kendi Temsilcinizi Getirin: Çalışanlarınızın Asistanları Zaten Giriş Yapmış Durumda
Kişisel yapay zekâ ajanlarının kullanıma sunulması beklendiği gibi sorunsuz ilerliyor: Amazon, Meta'nın Muse uygulamasını, tarama sırasında kendisini bot olarak tanımlamadığı gerekçesiyle engelledi; Instinct gizlilik endişelerini dile getirmeye devam ediyor; ve neredeyse her kişisel yapay zekâ ajanından gelen korkunç hikayeler birikmeye devam ediyor.
Öne çıkanlar
- Ahold Delhaize, yıkıcı bir siber saldırıya yanıt olarak iç sistemlerini çevrimdışı duruma geçirdi.
- Ledger, 86 milyon dolarlık fonun çalındığına dair raporların ardından, CryptoBilis adlı satıcı tarafından satılan cüzdanlarda yetkisiz bir donanım yerleştirme işlemi tespit etti.
- Ledger, son 90 gün içinde CryptoBilis'ten cihaz satın alan müşterilerine, kurulumu durdurmalarını veya fonları yeni kurtarma ifadeleri kullanarak taşımalarını tavsiye ediyor.