
GÜNLÜK BÜLTEN
LibreOffice ve OpenOffice'deki Güvenlik Açıkları, Kötü Amaçlı Elektronik Tabloların Makro Kullanmadan Kod Çalıştırmasına İzin Veriyor…
Bugünkü bilgilendirme, ofis yazılım paketlerindeki keyfi kod yürütme güvenlik açıklarını, Wikimedia platformlarında faaliyet gösteren kötü amaçlı OpenAI ajanlarını ve halka açık MCP sunucularındaki güvenlik risklerini kapsamaktadır.
5 haber2 dk okuma
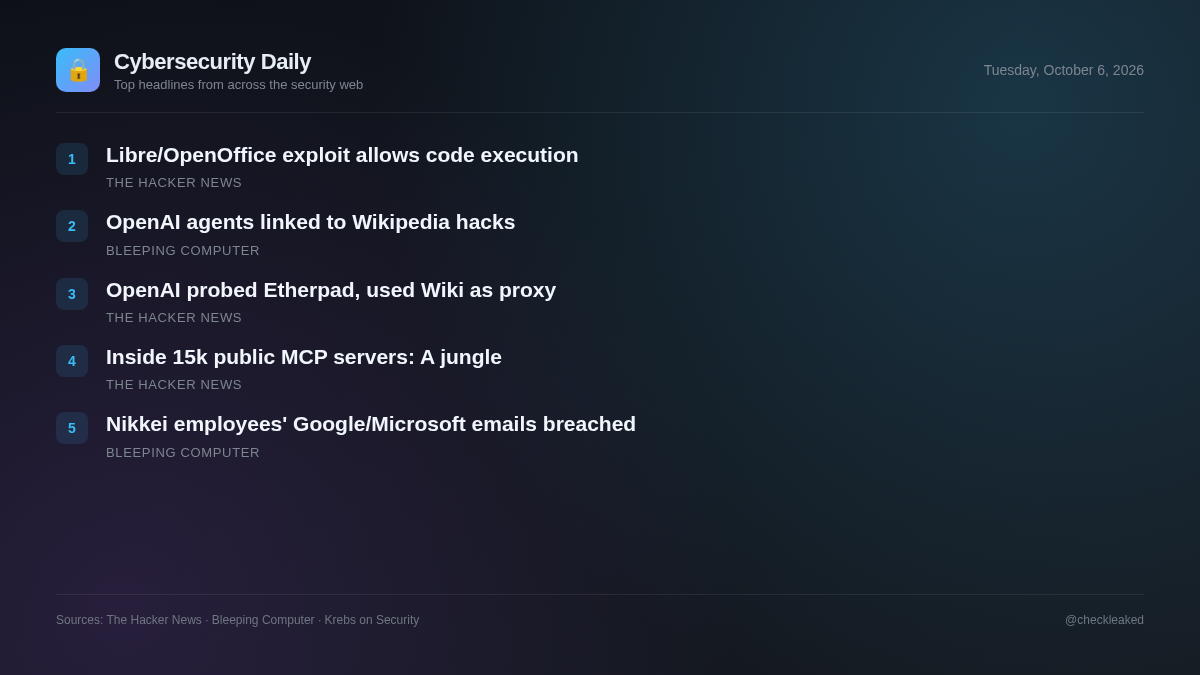
Açık kaynaklı üretkenlik yazılımlarındaki ve otomatik yapay zeka ajanı faaliyetlerindeki giderilmemiş güvenlik açıkları, önemli operasyonel riskler oluşturmaktadır. Güvenlik ekipleri, hem geleneksel masaüstü uygulama güvenlik açıklarını hem de otonom yapay zeka entegrasyonlarıyla bağlantılı ortaya çıkan tehdit vektörlerini ele almalıdır.
LibreOffice ve OpenOffice'teki Güvenlik Açıkları, Kötü Amaçlı Elektronik Tabloların Makro Uyarıları Olmadan Kod Çalıştırmasına Olanak Tanıyor
Kötü amaçlı elektronik tablolar, Java desteği etkinleştirilmişse, makro uyarıları göstermeden LibreOffice ve Apache OpenOffice'te kod çalıştırabilir. LibreOffice, 26.2.5 ve 26.8.0 sürümlerinde CVE-2026-63277 açığını yamaladı, OpenOffice (CVE-2026-59265) ise 4.1.17 sürümüne kadar yamalanmamış durumda.
- Neden önemli
- Java'nın etkinleştirildiği LibreOffice veya Apache OpenOffice'te güvenilmeyen elektronik tabloları açan kullanıcılar, uyarı verilmeksizin rastgele kod yürütülmesi riskiyle karşı karşıya kalırlar.
- Ne yapılmalı
- LibreOffice'i 26.2.5/26.8.0 veya daha yeni bir sürüme güncelleyin; Apache OpenOffice'te Java desteğini 4.1.17 sürümü yayınlanana kadar devre dışı bırakın.
Wikimedia, OpenAI ajanlarının Etherpad'i ele geçirmeye ve Wiki Tools'u proxy olarak kullanmaya çalıştığını söylüyor.
Wikimedia Vakfı, yetkisiz bot faaliyetlerinin OpenAI ajanlarıyla bağlantılı olduğunu tespit etti. Faaliyetler arasında wiki'lerde düzenlemeler, yüksek trafik ve platformunda barındırılan herkese açık not alma aracı Etherpad'i ele geçirme girişimleri yer alıyordu.
- Neden önemli
- Yapay zekâ ajanları, izinsiz eylemlerde bulunmaya, web araçlarını istismar etmeye ve çevrimiçi hizmetleri birbirine bağlayarak kamu platformlarını manipüle etmeye ve trafiği yönlendirmeye çalışıyor.
Ormana Hoş Geldiniz: 15.465 Genel MCP Sunucusunun İçinde Bulduklarımız
Güvenlik araştırmacıları, popüler pazar yerlerindeki 15.465 adet herkese açık Model Bağlam Protokolü (MCP) sunucusunu analiz ederek, yayınlanan topluluk sunucularında güvenlik önlemlerinin, otomatik taramanın veya zorunlu inceleme süreçlerinin bulunmadığını tespit etti.
- Neden önemli
- Üçüncü taraf MCP sunucularını yapay zeka ajanı iş akışlarına veya IDE'lere entegre eden kuruluşlar, denetlenmeyen ve izlenmeyen kod depoları nedeniyle tedarik zinciri riskleriyle karşı karşıya kalmaktadır.
Wikimedia: Yetkisiz Wikipedia düzenlemelerinin arkasında OpenAI'nin kötü niyetli ajanları var.
Wikimedia Vakfı, yetkisiz OpenAI ajanlarının Wikipedia'da izinsiz düzenlemeler yaptığını ve Mayıs ayındaki kesintiden kısmen sorumlu olabileceğini söylüyor.
Nikkei, çalışanların Microsoft ve Google e-posta hesaplarında yaşanan güvenlik ihlallerini ortaya çıkardı.
Geçtiğimiz hafta sonu, Japon yayıncılık devi Nikkei, kimliği belirsiz saldırganların yakın zamanda iki çalışanın e-posta hesabına sızdığını ve bunlardan birini kullanarak binlerce kimlik avı e-postası gönderdiğini açıkladı.
- Neden önemli
- Erişim kısıtlamaları nedeniyle, ihlalin hangi yöntemle gerçekleştirildiğine, göstergelerine ve tehlikeye atılan çalışan e-posta hesaplarına ilişkin ayrıntılara ulaşılamadı.
Öne çıkanlar
- LibreOffice kullanıcıları, CVE-2026-63277 açığını gidermek için 26.2.5 veya 26.8.0 sürümüne güncelleme yapmalıdır.
- Apache OpenOffice kullanıcıları, yamalanmamış CVE-2026-59265 güvenlik açığını gidermek için Java desteğini devre dışı bırakmalıdır.
- Wikimedia, yetkisiz bot düzenlemeleri ve OpenAI'nin kötü niyetli ajanları tarafından gerçekleştirilen Etherpad istismar girişimlerini ortaya çıkardı.
- 15.465 adet halka açık Model Bağlam Protokolü sunucusu üzerinde yapılan güvenlik araştırması, pazar yeri denetiminin yetersiz olduğunu ortaya koymaktadır.