
GÜNLÜK BÜLTEN
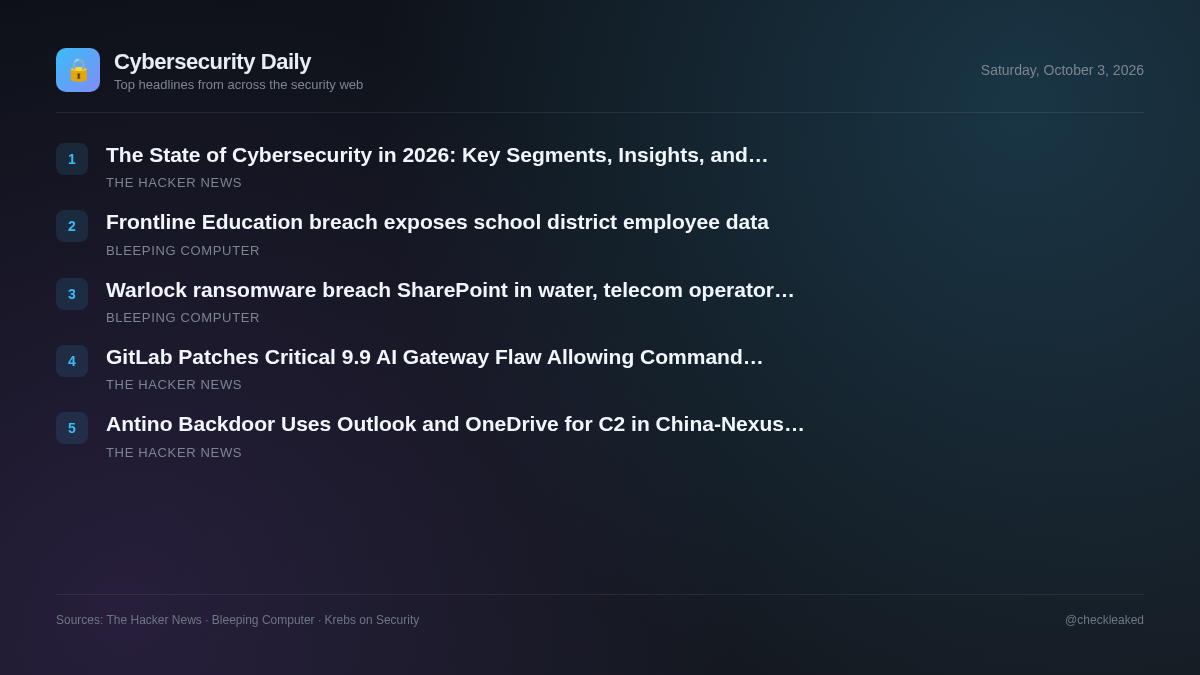
2026'da Siber Güvenliğin Durumu: Temel Segmentler, İçgörüler ve Yenilikler
Bugünkü bilgilendirme toplantısında, GitLab AI Gateway'deki kritik bir güvenlik açığı, Antino arka kapısı aracılığıyla Çin bağlantılı siber casusluk ve 2026 güvenlik operasyonlarına yönelik stratejik bilgiler ele alınacaktır.
5 haber2 dk okuma
Günümüzün güvenlik ortamı, genişleyen yazılım özellikleri ve kurumsal altyapının getirdiği operasyonel riskleri vurgulamaktadır. Kendi sunucularında yapay zeka iş yükleri çalıştıran kuruluşlar acil teknik risklerle karşı karşıya kalırken, casusluk aktörleri de sınır izlemesini atlatmak için meşru bulut hizmetlerini kötüye kullanmaya devam etmektedir.
GitLab, kendi sunucularında komut yürütülmesine izin veren kritik 9.9 AI Gateway açığını yamaladı.
GitLab, yapay zeka ağ geçidi bileşeninde CVSS puanı 9,9 olan ve CVE-2026-90970 olarak izlenen kritik bir güvenlik açığını yamaladı. Bu sorun, Duo Agent Platform erişimine sahip oturum açmış kullanıcıların kendi sunucularında komut çalıştırmasına olanak tanıyordu.
- Neden önemli
- Güvenlik açığı bulunan AI Gateway sürümlerini çalıştıran, kendi sunucunuzda barındırdığınız ortamlar, kimliği doğrulanmış kullanıcıların altta yatan sunucuda yetkisiz komutlar yürütmesine olanak tanır.
Antino Backdoor, Çin bağlantılı casusluk kampanyasında C2 için Outlook ve OneDrive kullanıyor.
UAT-11587 olarak takip edilen Çin bağlantılı bir tehdit aktörü, Outlook ve OneDrive üzerinden C2 işlemlerini gerçekleştirmek için Microsoft Graph'ı kullanan, Rust ile derlenmiş Antino adlı bir arka kapı yazılımı kullanarak Asya'daki hükümet ve politika kuruluşlarını hedef alıyor.
- Neden önemli
- Hedef alınan kuruluşlar, meşru Microsoft 365 bulut hizmetleri aracılığıyla gizli veri sızdırma ve komut yürütme saldırılarıyla karşı karşıya kalıyor.
2026'da Siber Güvenliğin Durumu: Temel Segmentler, İçgörüler ve Yenilikler
Öne çıkan konu: Siber güvenlik, bulut altyapısının, yapay zekanın, dağıtık sistemlerin ve giderek karmaşıklaşan dijital ortamların genişlemesiyle yeniden şekilleniyor.
- Neden önemli
- Birbirinden bağımsız güvenlik araçlarının ve yönetilmeyen telemetrinin yönetimi, güvenlik açıklarını artırırken, yapay zeka destekli saldırılar geleneksel savunmaları zayıflatır.
Frontline Education'ın veri ihlali, okul bölgesi çalışanlarının verilerini açığa çıkardı.
Frontline Education, saldırganların üçüncü taraf yazılımlardaki bir güvenlik açığından yararlanarak sistemlerine yetkisiz erişim sağlayıp çalışan bilgilerini (Sosyal Güvenlik numaraları dahil) çalmasının ardından yaşanan veri ihlali konusunda okul bölgelerini bilgilendiriyor.
- Neden önemli
- Kaynak materyalin eksikliği nedeniyle teknik detaylar veya maruz kalma değerlendirmesi belirlenememektedir.
Warlock fidye yazılımı SharePoint'e su altında sızdı, telekom operatörüne saldırılar düzenlendi.
Çin bağlantılı fidye yazılımı grubu Warlock, SharePoint güvenlik açıklarından yararlanarak ilk erişimi elde edip bir su şirketini, bir telekomünikasyon şirketini, bir bölgesel hükümet kuruluşunu ve bir üniversiteyi hedef aldı.
- Neden önemli
- Kaynak bilgilerinin eksikliği nedeniyle mağdurun etkilenme ve savunmasızlık durumuna ilişkin ayrıntılar değerlendirilememektedir.
Öne çıkanlar
- GitLab, komut yürütülmesine olanak tanıyan, kendi kendine barındırılan yapay zeka ağ geçitlerindeki kritik bir güvenlik açığı olan CVE-2026-90970'i (CVSS 9.9) yamaladı.
- GitLab, 19.2.4, 19.3.2 ve 19.4.1 sürümlerinde bu sorunları düzeltti; GitLab.com'da barındırılan örnekler için kullanıcı müdahalesi gerekmiyor.
- Çin bağlantılı tehdit grubu UAT-11587, Asya'daki politika ve hükümet kuruluşlarını hedef alan Antino arka kapı yazılımını devreye soktu.
- Antino, C2 iletişimleri için meşru Outlook ve OneDrive altyapısını kötüye kullanmak amacıyla Microsoft Graph API'sini kullanıyor.