
GÜNLÜK BÜLTEN
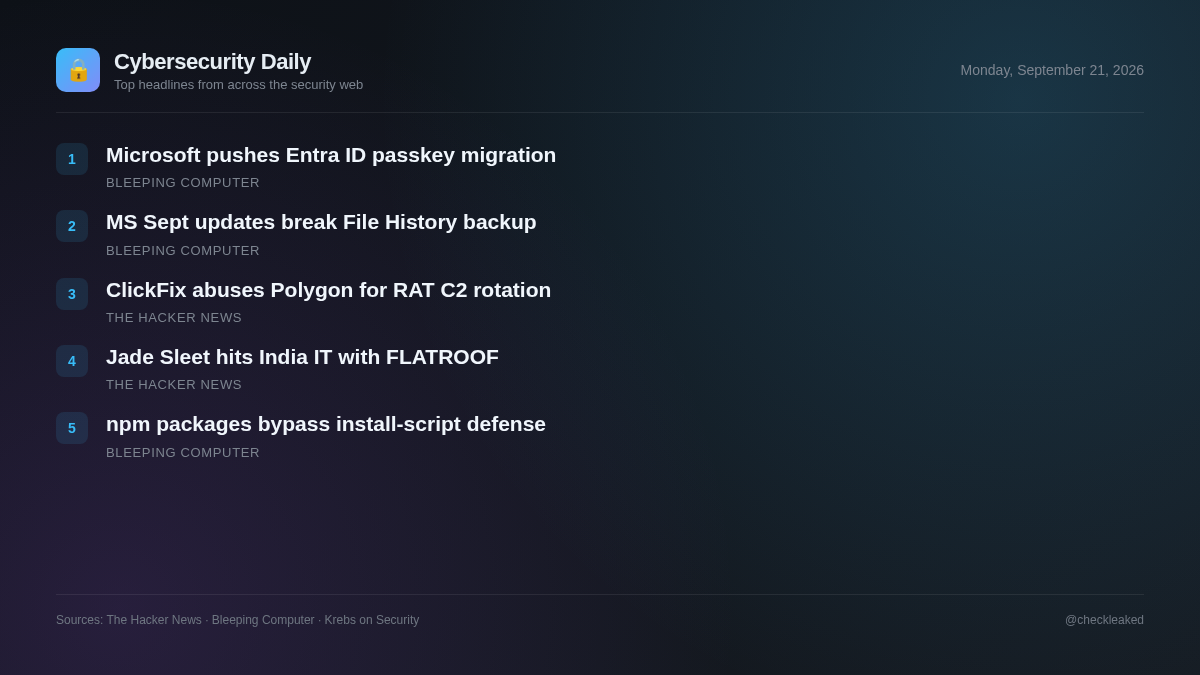
Microsoft, yöneticilere Entra ID kullanıcılarını parola anahtarlarına geçirmeleri gerektiğini hatırlatıyor.
Bugünkü bilgilendirme, Polygon akıllı sözleşmelerinden yararlanan yeni ChainScript RAT dağıtımlarını ve Jade Sleet'in BT sağlayıcılarına yönelik macOS arka kapı saldırılarını ele alıyor.
5 haber2 dk okuma
Tehdit aktörleri, sosyal mühendislik taktiklerini yeni altyapı dayanıklılık teknikleriyle giderek daha fazla birleştiriyor. Son kampanyalar, düşmanların merkezi olmayan ağlardan yararlanarak ve geliştirici tedarik zincirlerini hedef alarak geleneksel tespit yöntemlerini nasıl atlattığını ortaya koyuyor.
ClickFix Lures, Polygon Kullanarak C2 Altyapısını Döndürmek İçin ChainScript RAT'ı Dağıtıyor
Siber saldırganlar, ChainScript RAT'ı yaymak için Spotify, Zoom Workplace ve Microsoft Teams kılığında ClickFix yemleri kullanıyor. ChainScript, C2 keşfi için EtherHiding aracılığıyla Polygon akıllı sözleşmelerini kullanıyor ve CMD, PowerShell yürütme, ekran görüntüsü yakalama ve kripto cüzdan hırsızlığı yetenekleri sunuyor.
- Neden önemli
- Sahte yazılım yükleyicilerini çalıştırmaya kandırılan kullanıcılar, sistemlerinin tamamen ele geçirilmesi, uzaktan çalıştırma ve kripto para cüzdanlarının çalınması gibi risklerle karşı karşıya kalırlar.
Jade Sleet, FLATROOF ve ROOFDECK arka kapılarını kullanan bir Hintli BT sağlayıcısının veri ihlaliyle bağlantılı.
Kuzey Koreli tehdit aktörü Jade Sleet, FLATROOF ve ROOFDECK macOS arka kapılarını kullanarak geliştiricileri hedef alan Hindistan merkezli bir BT hizmet sağlayıcısının sistemine sızdı. Her iki arka kapı da daha önce KelpDAO LayerZero köprü güvenlik açığında kullanılmıştı.
- Neden önemli
- BT hizmet sağlayıcıları ve geliştiriciler ilk erişim için hedef alınıyor ve bu durum, aşağı yönlü hedef ağları kalıcı macOS arka kapılarına maruz bırakıyor.
Microsoft, yöneticilere Entra ID kullanıcılarını parola anahtarlarına geçirmeleri gerektiğini hatırlatıyor.
Microsoft, Şubat 2027'den itibaren SMS ile ilk faktör olarak giriş yapma özelliğini devre dışı bırakmasının ardından oturum açma aksaklıklarını önlemek için yöneticilere Entra ID kullanıcılarını kimlik avına karşı dayanıklı kimlik doğrulama yöntemlerine geçirmeleri gerektiğini hatırlattı.
Microsoft: Eylül güncellemeleri Dosya Geçmişi yedekleme özelliğini bozdu.
Microsoft, Windows'taki yerleşik Dosya Geçmişi yedekleme özelliğinin, Eylül 2026 güvenlik güncellemelerinin yüklenmesinden sonra bazı sistemlerde çalışmayı durdurabileceği konusunda uyardı.
Kötü amaçlı npm paketleri, çalışma zamanında kurulum komut dosyası savunmalarından kaçınır.
Kötü amaçlı npm paketlerinin çalışma zamanında kurulum komut dosyası savunmalarından nasıl kaçtığıyla ilgili hikayenin bağlamı, yalnızca bir Cloudflare güvenlik doğrulama sayfasından ibarettir.
Öne çıkanlar
- ChainScript RAT, uç noktaları ele geçirmek için Teams, Zoom veya Spotify kılığında ClickFix tuzakları kullanır.
- ChainScript, WebSocket C2 sunucularını dinamik olarak çözümlemek için EtherHiding tekniğinde Polygon akıllı sözleşmelerini kullanır.
- Kuzey Koreli Jade Sleet grubu, FLATROOF ve ROOFDECK macOS arka kapılarını kullanarak bir Hint BT sağlayıcısının sistemini ele geçirdi.
- Jade Sleet, alt ağlara sızmak için yazılım geliştiricileri ve BT hizmetleri şirketlerini hedef almaya devam ediyor.