
สรุปข่าวประจำวัน
ช่องโหว่ PHP2Shell, คำเตือน Chrome ClickFix และการจารกรรมทางไซเบอร์ Bronze Sandcastle
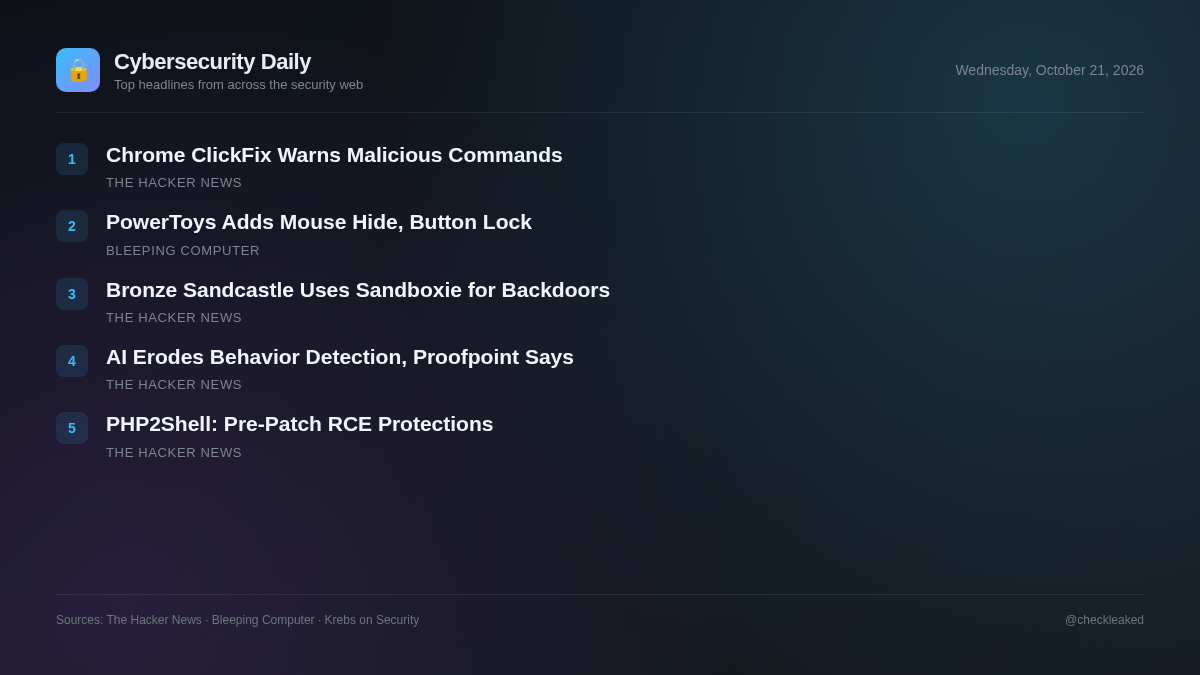
บทสรุปข่าวในวันนี้ครอบคลุมถึงแพตช์ PHP RCE ที่กำลังจะมาถึง ระบบป้องกันใหม่ของ Chrome ต่อการโจมตีทางสังคมด้วย ClickFix และมัลแวร์ที่สอดคล้องกับรัฐซึ่งใช้ประโยชน์จากการโหลด DLL ของ Sandboxie
5 ข่าวอ่าน 1 นาที
โครงสร้างพื้นฐานเว็บที่สำคัญกำลังเผชิญกับความท้าทายด้านการปฏิบัติงานอย่างเร่งด่วนในวันนี้ เนื่องจากผู้ดูแลระบบกำลังเตรียมแก้ไขช่องโหว่การเรียกใช้โค้ดจากระยะไกลของ PHP ที่มีความรุนแรงสูงสองช่องโหว่ ซึ่งเรียกว่า PHP2Shell เนื่องจากตรวจพบความพยายามในการโจมตีในระยะเริ่มต้นแล้ว ทีมรักษาความปลอดภัยที่ดูแลสภาพแวดล้อม PHP จึงต้องเตรียมพร้อมสำหรับการติดตั้งแพทช์อย่างรวดเร็ว
ในระดับปลายทาง ผู้โจมตียังคงพัฒนาวิธีการส่งมัลแวร์อย่างต่อเนื่อง Google Chrome กำลังนำเสนอการป้องกันที่ได้รับการปรับปรุงใหม่เพื่อต่อต้านการโจมตี ClickFix ที่หลอกให้ผู้ใช้เรียกใช้คำสั่งเทอร์มินัล ในขณะที่กลุ่มภัยคุกคาม Bronze Sandcastle ที่มีเครือข่ายในประเทศจีน กำลังใช้ประโยชน์จากการโหลด DLL ของ Sandboxie เพื่อติดตั้งแบ็กดอร์ถาวรทั่วเอเชียและแอฟริกา
PHP2Shell: อะไรบ้างที่ช่วยปกป้องคุณได้จริงก่อนการอัปเดตแพทช์ PHP RCE เวลา 14:00 UTC และอะไรบ้างที่ไม่ได้ช่วยปกป้องคุณ
ช่องโหว่การเรียกใช้โค้ดจากระยะไกลที่สำคัญสองช่องโหว่ของ PHP ที่ยังไม่ได้รับการแก้ไข ซึ่งรู้จักกันในชื่อ PHP2Shell กำลังถูกทดสอบการโจมตีเบื้องต้นก่อนที่จะมีการปล่อยเวอร์ชันแก้ไขในเวลา 14:00 UTC ของวันที่ 21 ตุลาคม Cloudflare ได้ใช้กฎการแก้ไขชั่วคราวฉุกเฉินแล้ว แต่ยังไม่มีวิธีแก้ปัญหาที่สมบูรณ์ก่อนที่จะมีการแก้ไขอย่างเป็นทางการ
- เหตุใดจึงสำคัญ
- องค์กรที่ใช้งานแอปพลิเคชัน PHP บนเซิร์ฟเวอร์สาธารณะมีความเสี่ยงสูงต่อการถูกโจมตีจากระยะไกล จนกว่าจะมีการติดตั้งแพทช์อย่างเป็นทางการ
Google Chrome เพิ่มคำเตือน ClickFix เพื่อป้องกันผู้ใช้จากการเรียกใช้คำสั่งที่เป็นอันตราย
Google กำลังทยอยเปิดใช้งานระบบรักษาความปลอดภัย Chrome ที่ได้รับการปรับปรุงใหม่ เพื่อป้องกันการโจมตีแบบวิศวกรรมสังคม ClickFix ในการโจมตีเหล่านี้ เว็บไซต์ที่เป็นอันตรายจะหลอกลวงผู้ใช้ให้เรียกใช้คำสั่งในเทอร์มินัลหรือคำสั่ง Run ของ Windows ซึ่งจะติดตั้งมัลแวร์ เช่น โปรแกรมขโมยข้อมูลและโทรจันสำหรับการเข้าถึงระยะไกล
- เหตุใดจึงสำคัญ
- ผู้ใช้งานที่เข้าชมเว็บไซต์ที่ถูกบุกรุกหรือโฆษณาที่เป็นอันตรายจะถูกหลอกให้เรียกใช้โค้ดด้วยตนเอง ซึ่งจะข้ามการตรวจสอบความปลอดภัยของเบราว์เซอร์แบบดั้งเดิมและแพร่เชื้อไปยังระบบ
กลุ่ม Bronze Sandcastle ที่มีแนวร่วมกับจีน ใช้ประโยชน์จากช่องโหว่การติดตั้ง DLL ของ Sandboxie เพื่อติดตั้งแบ็กดอร์
นักวิจัยของ Sophos ได้ให้รายละเอียดเกี่ยวกับ Bronze Sandcastle ซึ่งเป็นกลุ่มภัยคุกคามที่เชื่อมโยงกับจีน โดยมุ่งเป้าไปที่องค์กรต่างๆ ในเอเชียและแอฟริกาตั้งแต่กลางปี 2025 กลุ่มนี้ใช้ประโยชน์จากการติดตั้ง DLL ของ Sandboxie อย่างกว้างขวางเพื่อติดตั้งเชลล์ Meterpreter ที่ดัดแปลงและแบ็กดอร์ ในขณะที่ปฏิบัติการส่วนใหญ่อยู่ในเขตเวลา UTC+8
- เหตุใดจึงสำคัญ
- องค์กรต่างๆ ในฟิลิปปินส์ ไต้หวัน อัฟกานิสถาน นามิเบีย และเกาหลีใต้ กำลังเผชิญกับการจารกรรมทางไซเบอร์อย่างต่อเนื่องและการเข้าถึงอย่างลับๆ ผ่านการติดตั้งไฟล์ DLL จากภายนอก
รายงานจาก Proofpoint ระบุว่า AI แบบ Generative กำลังลบล้างเบาะแสทางพฤติกรรม ทำให้การตรวจจับโดยอาศัยพฤติกรรมเพียงอย่างเดียวอ่อนแอลง
รายงานจาก Proofpoint ระบุว่า ผู้โจมตีใช้ AI แบบสร้างข้อความอัตโนมัติ (Generative AI) เพื่อลบรูปแบบภาษาและแม่แบบทั่วไปออกจากอีเมลที่เป็นอันตราย โดยการสร้างข้อความที่ไม่ซ้ำกันและลื่นไหลสำหรับผู้รับแต่ละราย ผู้โจมตีสามารถหลีกเลี่ยงตัวกรองความปลอดภัยอีเมลเชิงพฤติกรรมแบบดั้งเดิม ส่งผลให้เกิดความเสียหายมูลค่าหลายพันล้านดอลลาร์ในรูปแบบ BEC (Business Email Compromise)
- เหตุใดจึงสำคัญ
- องค์กรที่พึ่งพาตัวกรองอีเมลตามพฤติกรรมหรือการจับคู่รูปแบบเพียงอย่างเดียว มีความเสี่ยงสูงกว่าที่จะถูกโจมตีด้วยฟิชชิงและการโจมตีทางอีเมลธุรกิจแบบเฉพาะเจาะจง
Microsoft PowerToys เพิ่มเครื่องมือซ่อนเคอร์เซอร์และล็อคปุ่มสำหรับเมาส์
ไมโครซอฟต์ได้ปล่อย PowerToys เวอร์ชัน 0.102 ซึ่งมาพร้อมกับยูทิลิตี้เมาส์ใหม่สองตัว เครื่องมือบรรทัดคำสั่งใหม่ และการปรับปรุง Command Palette
ประเด็นสำคัญ
- เปิดใช้งานการป้องกันขั้นสูงใน Google Chrome เพื่อเตือนผู้ใช้เกี่ยวกับข้อความแจ้งเตือนจาก ClickFix ที่ขอให้พวกเขารันคำสั่งที่เป็นอันตรายในแอปพลิเคชันเทอร์มินัล
- ตรวจสอบสถานะความปลอดภัยของอีเมล เนื่องจาก AI เชิงสร้างสรรค์ช่วยขจัดสัญญาณพฤติกรรมแบบดั้งเดิมและเพิ่มประสิทธิภาพในการตรวจจับการหลอกลวงทางอีเมล ตามรายงานของ Proofpoint