
สรุปข่าวประจำวัน
ช่องโหว่ Zero-Day ของ BeyondTrust ถูก Armory Castle ใช้ประโยชน์; โมเดลการตัดสินใจ AI เข้าสู่แพลตฟอร์ม SOC
บทสรุปในวันนี้จะกล่าวถึงช่องโหว่ Zero-day ของ BeyondTrust ที่ถูกใช้ประโยชน์ และการนำโมเดลการตัดสินใจด้วย AI มาใช้ในแพลตฟอร์มการปฏิบัติการด้านความปลอดภัยอย่างรวดเร็ว
5 ข่าวอ่าน 1 นาที
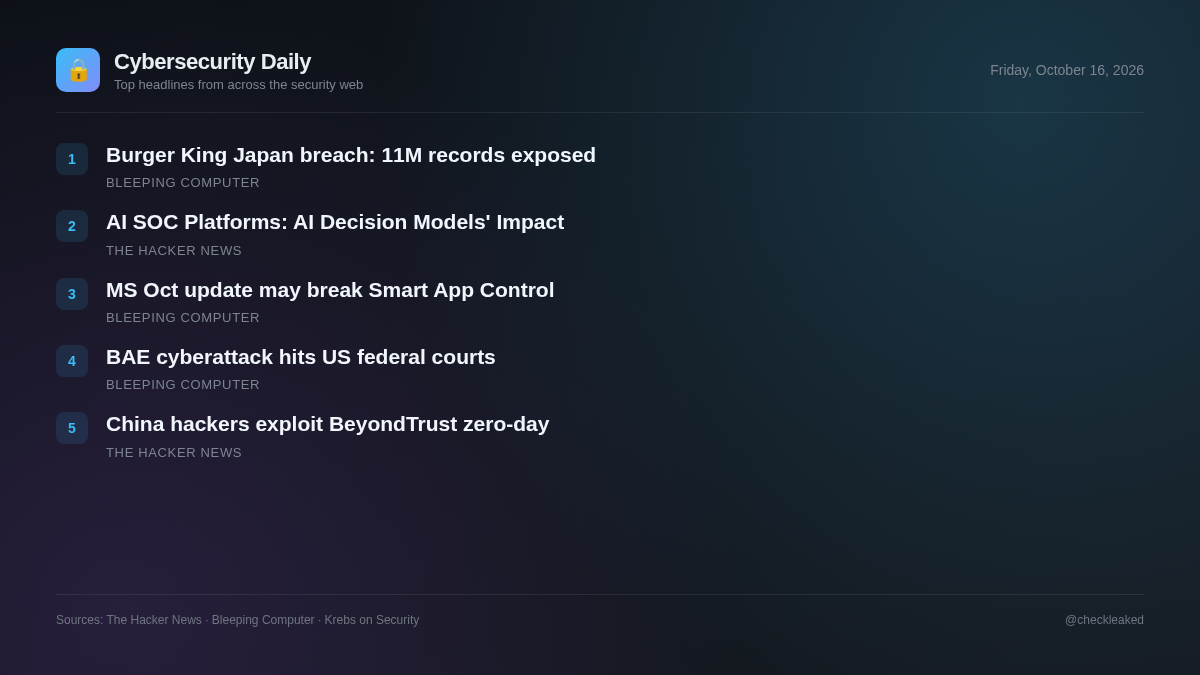
กลุ่มแฮกเกอร์ที่เกี่ยวข้องกับกลุ่มจารกรรมข้อมูล Armory Castle ซึ่งมีสายสัมพันธ์กับจีน ได้ใช้ประโยชน์จากช่องโหว่ Zero-day ในอุปกรณ์ BeyondTrust Remote Support ก่อนที่จะมีการออกแพทช์แก้ไข ช่องโหว่นี้อนุญาตให้มีการดำเนินการกับไฟล์จากระยะไกลโดยไม่ได้รับอนุญาตบนอุปกรณ์ที่เสี่ยงต่อช่องโหว่นี้
ในขณะเดียวกัน ทีมปฏิบัติการด้านความปลอดภัยกำลังประเมินโมเดลการตัดสินใจด้วย AI ที่ไม่ใช่ข้อความจากผู้ให้บริการต่างๆ เช่น TypeSafe AI, OpenAI และ Cribl ซึ่งออกแบบมาเพื่อเร่งการตัดสินใจอย่างรวดเร็วในสภาพแวดล้อม SOC
แฮกเกอร์ที่เชื่อมโยงกับจีนใช้ช่องโหว่ Zero-Day ของ BeyondTrust เข้าควบคุมเซิร์ฟเวอร์สนับสนุนระยะไกล
กลุ่มแฮกเกอร์ Armory Castle ซึ่งมีความเชื่อมโยงกับประเทศจีน ได้ใช้ช่องโหว่ Zero-day CVE-2026-102764 (CVSS 9.3) ใน BeyondTrust Remote Support เพื่อดำเนินการกับไฟล์จากระยะไกลโดยไม่ได้รับอนุญาต
- ควรทำอย่างไร
- ติดตั้งแพทช์ BT26-05-RS หรืออัปเกรดอินสแตนซ์ BeyondTrust Remote Support เวอร์ชันเก่า
ข้อมูลลูกค้ากว่า 11 ล้านรายถูกรั่วไหลจาก Burger King ญี่ปุ่น
บริษัทเบอร์เกอร์คิง ญี่ปุ่น ซึ่งเป็นบริษัทสาขาในญี่ปุ่นของบริษัทเบอร์เกอร์คิง ยักษ์ใหญ่ด้านอาหารฟาสต์ฟู้ดระดับโลก เปิดเผยว่าเกิดการรั่วไหลของข้อมูลครั้งใหญ่ หลังจากที่ผู้โจมตีเข้าถึงเซิร์ฟเวอร์ที่มีข้อมูลลูกค้าจำนวน 11.18 ล้านราย
ไมโครซอฟต์: การอัปเดต Windows เดือนตุลาคมอาจทำให้ Smart App Control ใช้งานไม่ได้
ไมโครซอฟต์ระบุว่าผู้ใช้บางรายอาจประสบปัญหาในการเปิดใช้งาน Smart App Control หลังจากติดตั้งการอัปเดตความปลอดภัย Windows 11 KB5127648 ประจำเดือนนี้
การโจมตีทางไซเบอร์ของ BAE Systems ส่งผลกระทบต่อการดำเนินงานของศาลรัฐบาลกลางสหรัฐฯ
มีรายงานว่าการโจมตีทางไซเบอร์ที่มุ่งเป้าไปที่บริษัท BAE Systems ส่งผลกระทบต่อการดำเนินงานของศาลรัฐบาลกลางสหรัฐฯ แม้ว่าข้อมูลที่ให้มาจะแสดงเพียงหน้ายืนยันตัวตนของ Cloudflare เท่านั้น
โมเดลการตัดสินใจของ AI และผลกระทบต่อแพลตฟอร์ม AI SOC
โมเดลการตัดสินใจของ AI รวมถึง TypeSafe AI Jev, OpenAI Decisions API และ Cribl cribl-decision ส่งผ่านสถานะและคำถามที่พิมพ์โดยตรงเพื่อสร้างคะแนนหรือตัวเลือกโดยไม่ต้องสร้างข้อความ
- เหตุใดจึงสำคัญ
- แพลตฟอร์มปฏิบัติการด้านความปลอดภัยสามารถใช้ประโยชน์จากโมเดลการตัดสินใจ AI ที่ไม่ใช่ข้อความ เพื่อประมวลผลสถานะของระบบโดยตรงและทำการคัดกรองปัญหาในการปฏิบัติงานโดยอัตโนมัติ
ประเด็นสำคัญ
- Armory Castle ใช้ประโยชน์จากช่องโหว่ Zero-day CVE-2026-102764 ใน BeyondTrust Remote Support ก่อนที่จะมีการออกแพทช์แก้ไข
- ซอฟต์แวร์ BeyondTrust Remote Support เวอร์ชัน 24.3.1 ถึง 26.2.3 ที่ติดตั้งบนระบบของตนเอง จำเป็นต้องใช้แพทช์ BT26-05-RS เพื่อป้องกันการดำเนินการกับไฟล์โดยไม่ได้รับอนุญาต
- อินสแตนซ์ BeyondTrust SaaS ได้รับการอัปเดตอัตโนมัติสำหรับช่องโหว่ CVE-2026-102764 ตั้งแต่วันที่ 9 ตุลาคม 2026
- แพลตฟอร์ม SOC กำลังนำโมเดลการตัดสินใจ AI ที่ไม่ใช้ข้อความมาใช้ เช่น TypeSafe AI Jev, OpenAI Decisions API และ cribl-decision