
สรุปข่าวประจำวัน
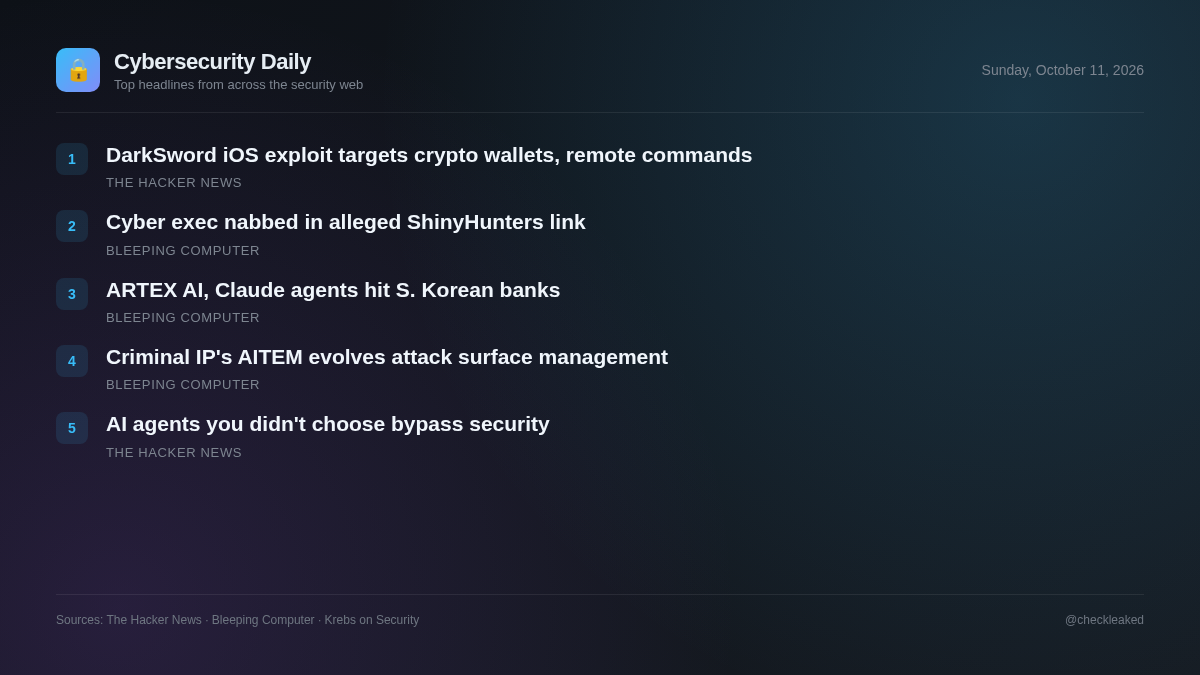
ชุดเครื่องมือโจมตี P7 DarkSword สำหรับ iOS เพิ่มความสามารถในการขโมยข้อมูลกระเป๋าเงินคริปโตและสั่งการจากระยะไกล
บทสรุปข่าวในวันนี้จะกล่าวถึงชุดเครื่องมือโจมตี DarkSword สำหรับ iOS ที่ได้รับการอัปเดต ซึ่งสามารถขโมยกระเป๋าเงินคริปโตได้ และความท้าทายด้านความปลอดภัยที่เกิดจากเอเจนต์ AI ของบุคคลที่สามที่ไม่ได้รับการตรวจสอบ
5 ข่าวอ่าน 1 นาที
ชุดเครื่องมือโจมตี iOS เวอร์ชันใหม่ที่มีรายละเอียดมากขึ้น แสดงให้เห็นถึงภัยคุกคามที่ยังคงมีอยู่ต่อสภาพแวดล้อมของอุปกรณ์เคลื่อนที่ ในขณะที่การเปลี่ยนแปลงในวงกว้างของซอฟต์แวร์ระดับองค์กรแสดงให้เห็นว่าทีมรักษาความปลอดภัยกำลังดิ้นรนเพื่อรักษาความสามารถในการมองเห็นภาพรวมของความสามารถอัตโนมัติ ชุดเครื่องมือ P7 DarkSword แสดงให้เห็นว่าผู้โจมตียังคงปรับปรุงกรอบการโจมตีที่มุ่งเป้าไปที่แพลตฟอร์มมือถือเพื่อขโมยข้อมูลสำคัญที่มีมูลค่าสูง รวมถึงเนื้อหาในคีย์เชนและข้อมูลประจำตัวกระเป๋าเงินคริปโตเคอร์เรนซี
ในขณะเดียวกัน องค์กรต่างๆ ก็เผชิญกับความเสี่ยงที่เพิ่มขึ้นจากตัวแทน AI ที่ไม่ได้รับการตรวจสอบ ซึ่งฝังตัวอยู่ภายในซอฟต์แวร์ของผู้จำหน่ายโดยตรง เนื่องจากความสามารถเหล่านี้มักจะหลีกเลี่ยงโครงสร้างพื้นฐานด้านการระบุตัวตนส่วนกลางและการตรวจสอบการจัดซื้อจัดจ้างแบบดั้งเดิม ทีมรักษาความปลอดภัยจึงต้องปรับแนวทางการตรวจสอบเพื่อให้ครอบคลุมทั้งการโจมตีอุปกรณ์เคลื่อนที่และเครื่องมืออัตโนมัติแฝงที่ทำงานอยู่บนแอปพลิเคชันขององค์กรที่มีอยู่
ชุดเครื่องมือโจมตี P7 DarkSword สำหรับ iOS เพิ่มความสามารถในการขโมยข้อมูลกระเป๋าเงินคริปโตและสั่งการจากระยะไกล
iVerify รายงานรายละเอียดเกี่ยวกับ P7 DarkSword ซึ่งเป็นเวอร์ชันหนึ่งของชุดเครื่องมือเจาะระบบ DarkSword สำหรับ iOS P7 ลดขนาดการใช้ทรัพยากรบนอุปกรณ์ เพิ่มความสามารถในการขโมยข้อมูล Keychain และกระเป๋าเงินดิจิทัล และเพิ่มการสื่อสารแบบสองทางระหว่างเซิร์ฟเวอร์และคอมพิวเตอร์ (C2) ชุดเครื่องมือนี้มุ่งเป้าไปที่ iOS เวอร์ชัน 18.4 ถึง 18
- เหตุใดจึงสำคัญ
- ผู้ใช้งาน iOS เวอร์ชันที่ได้รับผลกระทบกำลังเผชิญกับการโจมตีแบบลับๆ ที่สามารถขโมยข้อมูลประจำตัวที่สำคัญ เช่น ข้อมูลกุญแจสำคัญ และสินทรัพย์สกุลเงินดิจิทัล ได้โดยตรงจากอุปกรณ์มือถือเป้าหมาย
- ควรทำอย่างไร
- อัปเดตอุปกรณ์ iOS ให้เป็นเวอร์ชันเฟิร์มแวร์ล่าสุดเพื่อแก้ไขช่องโหว่การยกระดับสิทธิ์ในเบราว์เซอร์และเคอร์เนล
ปัญหาตัวแทนจากภายนอก: เหตุใดระบบรักษาความปลอดภัยที่สร้างขึ้นสำหรับ AI ที่คุณเลือกจึงพลาดเป้าหมายตัวแทนที่คุณไม่ได้เลือก
จากการศึกษาสภาพแวดล้อมในรายงานสถานการณ์ความปลอดภัยของเอเจนต์ประจำปี 2026 พบว่า ปัจจุบันมีผลิตภัณฑ์จากบริษัทภายนอกประมาณ 1,280 รายการที่ฝังปัญญาประดิษฐ์ (AI) ไว้ด้วย
- เหตุใดจึงสำคัญ
- ทีมรักษาความปลอดภัยขององค์กรต้องเผชิญกับความเสี่ยงต่อการเปิดเผยข้อมูลที่ไม่ได้รับการตรวจสอบ เนื่องจากตัวแทน AI จากภายนอกทำงานอยู่ภายในซอฟต์แวร์ที่เชื่อถือได้ โดยไม่ผ่านเกตเวย์การยืนยันตัวตนหรือจุดตรวจสอบความปลอดภัย
ผู้บริหารด้านไซเบอร์ถูกจับกุมในคดีที่ถูกกล่าวหาว่าเชื่อมโยงกับกลุ่มแฮกเกอร์ ShinyHunters
เอ็ดเวิร์ด ดูบรอฟสกี ผู้บริหารด้านความปลอดภัยทางไซเบอร์ชาวแคนาดา ถูกจับกุมในรัฐเพนซิลเวเนีย ในข้อหาเรียกค่าไถ่ ซึ่งมีรายงานหลายฉบับเชื่อมโยงกับปฏิบัติการปราบปรามกลุ่มแฮ็กเกอร์ ShinyHunters ของ FBI ที่กำลังดำเนินการอยู่
ARTEX AI และเอเจนต์ Claude ถูกใช้ในการโจมตีทางไซเบอร์ต่อธนาคารในเกาหลีใต้
การโจมตีทางไซเบอร์ที่เขย่าวงการการเงินของเกาหลีใต้เมื่อต้นเดือนนี้ เกิดจากแฮกเกอร์ชาวจีนที่ใช้ชุดซอฟต์แวร์ทดสอบการเจาะระบบ ARTEX AI และเอเจนต์ Claude
- ควรทำอย่างไร
- ตรวจสอบบันทึกการใช้งานเอเจนต์ AI ภายในองค์กร และติดตามคำแนะนำด้านข่าวกรองภัยคุกคามสำหรับเป้าหมายในภาคการเงิน
Criminal IP เปิดตัว AITEM ในฐานะวิวัฒนาการขั้นต่อไปของการจัดการพื้นที่โจมตี (Attack Surface Management)
การจัดการช่องโหว่การโจมตีแบบดั้งเดิมช่วยให้องค์กรค้นพบสินทรัพย์ที่เสี่ยงต่อการถูกโจมตี แต่การมองเห็นเพียงอย่างเดียวไม่เพียงพอที่จะรับมือกับภัยคุกคามได้
ประเด็นสำคัญ
- P7 DarkSword มุ่งเป้าไปที่ iOS เวอร์ชัน 18.4 ถึง 18.7 เพื่อดึงข้อมูล Keychain และข้อมูลประจำตัวกระเป๋าเงินคริปโตผ่านช่องทาง C2 แบบสองทาง
- ช่องโหว่นี้สามารถหลุดพ้นจากระบบรักษาความปลอดภัยของเบราว์เซอร์และยกระดับสิทธิ์ไปสู่ระดับเคอร์เนลเพื่อแทรกโค้ดที่เป็นอันตรายเข้าไปใน SpringBoard ได้
- การรักษาความปลอดภัยของ AI ระดับองค์กรต้องขยายขอบเขตไปไกลกว่าเกตเวย์ของฝ่ายแรก เพื่อตรวจสอบเอเจนต์ของบุคคลที่สามที่ฝังตัวอยู่ ซึ่งข้ามการตรวจสอบสิทธิ์ SSO ส่วนกลาง