
สรุปข่าวประจำวัน
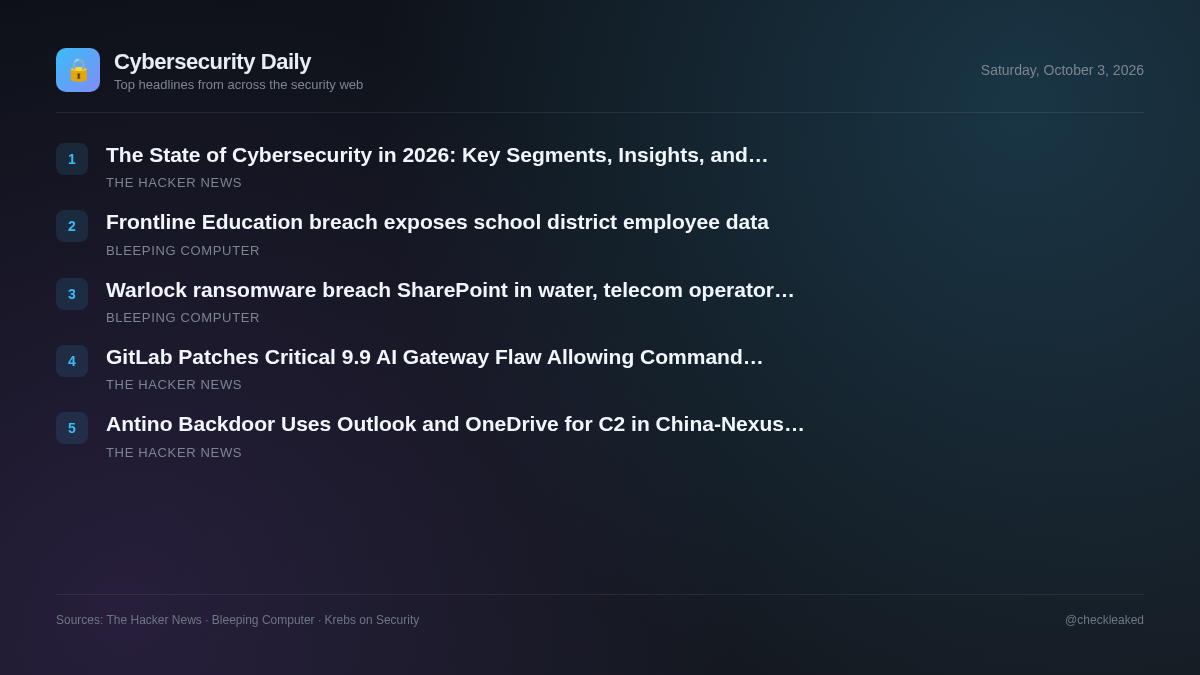
สถานการณ์ด้านความปลอดภัยทางไซเบอร์ในปี 2026: ส่วนสำคัญ ข้อมูลเชิงลึก และนวัตกรรม
การบรรยายสรุปในวันนี้ครอบคลุมถึงช่องโหว่ที่สำคัญของ GitLab AI Gateway การจารกรรมทางไซเบอร์ที่เชื่อมโยงกับจีนผ่านช่องโหว่ Antino และข้อมูลเชิงกลยุทธ์สำหรับการปฏิบัติการด้านความปลอดภัยในปี 2026
5 ข่าวอ่าน 1 นาที
สถานการณ์ด้านความปลอดภัยในปัจจุบันเน้นย้ำถึงความเสี่ยงด้านการดำเนินงานที่เกิดจากการขยายขอบเขตคุณสมบัติของซอฟต์แวร์และโครงสร้างพื้นฐานขององค์กร องค์กรที่ใช้งานเวิร์กโหลด AI แบบโฮสต์เองต้องเผชิญกับความเสี่ยงทางเทคนิคในทันที ในขณะที่ผู้ก่อการร้ายยังคงใช้บริการคลาวด์ที่ถูกต้องตามกฎหมายในทางที่ผิดเพื่อหลีกเลี่ยงการตรวจสอบขอบเขต
GitLab แก้ไขข้อผิดพลาดร้ายแรงใน AI Gateway เวอร์ชัน 9.9 ที่อนุญาตให้เรียกใช้คำสั่งบนเซิร์ฟเวอร์ที่โฮสต์เองได้
GitLab ได้แก้ไขช่องโหว่ร้ายแรงที่มีหมายเลข CVE-2026-90970 และคะแนน CVSS 9.9 ในส่วนประกอบ AI Gateway ช่องโหว่นี้อนุญาตให้ผู้ใช้ที่ล็อกอินและมีสิทธิ์เข้าถึง Duo Agent Platform สามารถเรียกใช้คำสั่งบนเซิร์ฟเวอร์ที่โฮสต์เองได้
- เหตุใดจึงสำคัญ
- สภาพแวดล้อมแบบโฮสต์เองที่ใช้ AI Gateway เวอร์ชันที่มีช่องโหว่ อนุญาตให้ผู้ใช้ที่ได้รับการรับรองสิทธิ์สามารถเรียกใช้คำสั่งที่ไม่ได้รับอนุญาตบนโฮสต์พื้นฐานได้
Antino Backdoor ใช้ Outlook และ OneDrive สำหรับการควบคุมและสั่งการ (C2) ในปฏิบัติการจารกรรมข้อมูล China-Nexus
กลุ่มแฮ็กเกอร์ที่เชื่อมโยงกับจีนซึ่งถูกติดตามในชื่อ UAT-11587 กำลังโจมตีองค์กรภาครัฐและหน่วยงานกำหนดนโยบายในเอเชีย โดยใช้แบ็กดอร์ที่เขียนด้วยภาษา Rust ชื่อ Antino ซึ่งอาศัย Microsoft Graph ในการควบคุมและสั่งการผ่าน Outlook และ OneDrive
- เหตุใดจึงสำคัญ
- องค์กรเป้าหมายเผชิญกับการโจรกรรมข้อมูลและการสั่งการอย่างลับๆ ผ่านบริการคลาวด์ Microsoft 365 ที่ถูกต้องตามกฎหมาย
สถานการณ์ด้านความปลอดภัยทางไซเบอร์ในปี 2026: ส่วนสำคัญ ข้อมูลเชิงลึก และนวัตกรรม
เนื้อหาหลัก: ความปลอดภัยทางไซเบอร์กำลังได้รับการเปลี่ยนแปลงครั้งใหญ่จากการขยายตัวของโครงสร้างพื้นฐานคลาวด์ ปัญญาประดิษฐ์ ระบบกระจาย และสภาพแวดล้อมดิจิทัลที่ซับซ้อนมากขึ้นเรื่อยๆ
- เหตุใดจึงสำคัญ
- การจัดการเครื่องมือรักษาความปลอดภัยที่ไม่เชื่อมต่อกันและการส่งข้อมูลทางไกลที่ไม่ได้รับการจัดการจะเพิ่มความเสี่ยงด้านความปลอดภัย ในขณะที่การโจมตีที่ขับเคลื่อนด้วย AI จะทำให้ระบบป้องกันแบบดั้งเดิมอ่อนแอลง
ข้อมูลรั่วไหลจาก Frontline Education เผยข้อมูลพนักงานของเขตการศึกษา
Frontline Education กำลังแจ้งเตือนเขตการศึกษาต่างๆ เกี่ยวกับการรั่วไหลของข้อมูล หลังจากที่ผู้โจมตีใช้ช่องโหว่ในซอฟต์แวร์ของบุคคลที่สามเพื่อเข้าถึงระบบโดยไม่ได้รับอนุญาตและขโมยข้อมูลพนักงาน รวมถึงหมายเลขประกันสังคม
- เหตุใดจึงสำคัญ
- เนื่องจากขาดแหล่งข้อมูลต้นฉบับ จึงไม่สามารถระบุรายละเอียดทางเทคนิคหรือการประเมินความเสี่ยงได้
มัลแวร์เรียกค่าไถ่ Warlock โจมตี SharePoint ในน้ำ และผู้ให้บริการโทรคมนาคมถูกโจมตี
กลุ่มแรนซัมแวร์ Warlock ซึ่งเชื่อมโยงกับประเทศจีน ได้โจมตีหน่วยงานด้านการประปา ผู้ให้บริการโทรคมนาคม หน่วยงานรัฐบาลระดับภูมิภาค และมหาวิทยาลัย โดยใช้ช่องโหว่ของ SharePoint เพื่อเข้าถึงระบบในขั้นต้น
- เหตุใดจึงสำคัญ
- ไม่สามารถประเมินผลกระทบและความเปราะบางของเหยื่อได้อย่างเฉพาะเจาะจง เนื่องจากขาดรายละเอียดจากแหล่งข้อมูล
ประเด็นสำคัญ
- GitLab ได้แก้ไขช่องโหว่ CVE-2026-90970 (CVSS 9.9) ซึ่งเป็นช่องโหว่ร้ายแรงใน AI Gateway ที่ติดตั้งเอง ทำให้สามารถเรียกใช้คำสั่งได้
- GitLab ได้แก้ไขเวอร์ชัน 19.2.4, 19.3.2 และ 19.4.1 แล้ว สำหรับอินสแตนซ์ที่โฮสต์อยู่บน GitLab.com ไม่จำเป็นต้องดำเนินการใดๆ จากผู้ใช้
- กลุ่มภัยคุกคามที่เชื่อมโยงกับจีน UAT-11587 ได้ติดตั้งแบ็กดอร์ Antino เพื่อโจมตีองค์กรด้านนโยบายและรัฐบาลในเอเชีย
- Antino ใช้ Microsoft Graph API เพื่อใช้ประโยชน์จากโครงสร้างพื้นฐานของ Outlook และ OneDrive ที่ถูกต้องตามกฎหมายสำหรับการสื่อสารแบบควบคุมและสั่งการ (C2)