
สรุปข่าวประจำวัน
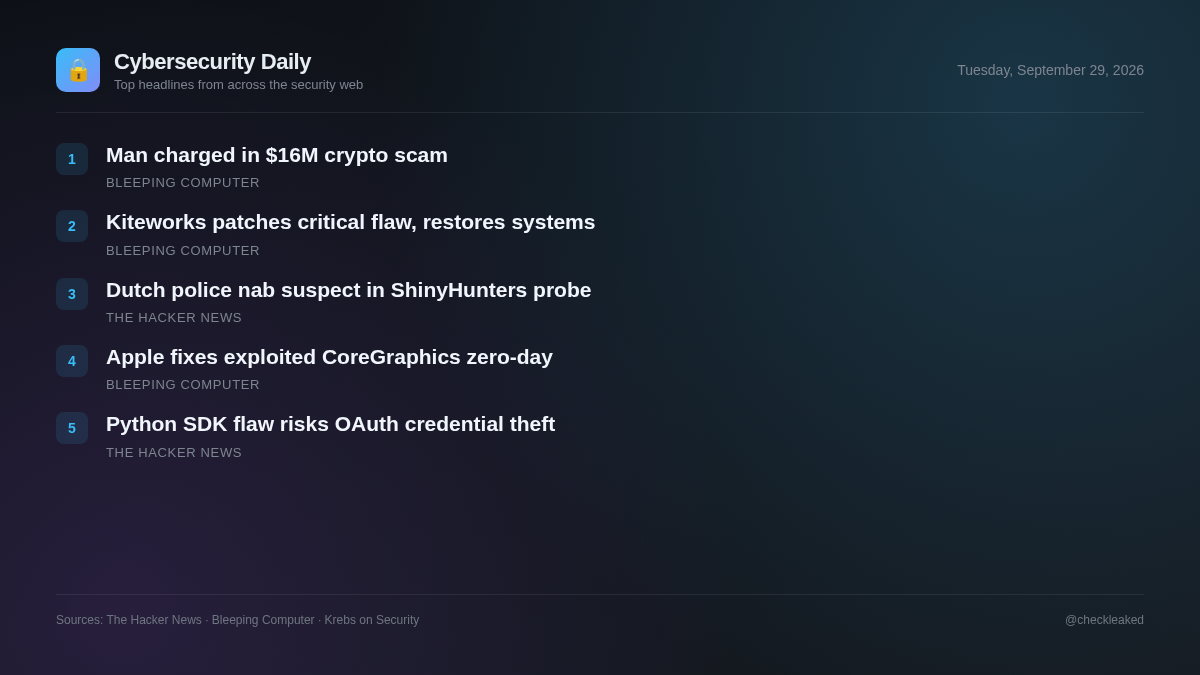
ชายชาวเวียดนามถูกตั้งข้อหาในคดีฉ้อโกงคริปโตเคอร์เรนซีมูลค่า 16 ล้านดอลลาร์ ในข้อหา "ชำแหละหมู"
ตำรวจเนเธอร์แลนด์จับกุมสมาชิกกลุ่ม ShinyHunters ที่ต้องสงสัย ขณะที่นักพัฒนาเผชิญกับช่องโหว่การรั่วไหลของข้อมูลประจำตัว OAuth ใน MCP Python SDK
5 ข่าวอ่าน 1 นาที
หน่วยงานบังคับใช้กฎหมายของเนเธอร์แลนด์ได้จับกุมผู้ต้องสงสัยว่าเป็นผู้เกี่ยวข้องกับ ShinyHunters ซึ่งถือเป็นความคืบหน้าครั้งสำคัญในการสืบสวนคดีการขโมยข้อมูลและการกรรโชกทรัพย์ที่ดำเนินมาอย่างยาวนาน
ในขณะเดียวกัน นักพัฒนาที่ใช้ MCP Python SDK อย่างเป็นทางการก็เผชิญกับช่องโหว่ด้านความปลอดภัยร้ายแรงที่อาจทำให้เซิร์ฟเวอร์ที่ไม่น่าเชื่อถือสามารถเก็บรวบรวมข้อมูลประจำตัว OAuth และทำให้บัญชีผู้ใช้ที่เชื่อมโยงเสียหายได้ ทีมรักษาความปลอดภัยที่สร้างหรือจัดการการผสานรวมเกี่ยวกับโปรโตคอลนี้ต้องตรวจสอบการใช้งานของตนทันทีเพื่อรักษาความปลอดภัยของเวิร์กโฟลว์การอนุญาต
Kiteworks แก้ไขข้อบกพร่องที่สำคัญและทำให้ระบบของลูกค้าใช้งานได้อีกครั้ง
บริษัทเทคโนโลยีสัญชาติอเมริกัน Kiteworks ได้ยกเลิกคำแนะนำให้ปิดระบบของลูกค้าเพื่อความปลอดภัย หลังจากแก้ไขช่องโหว่ที่สำคัญแล้ว
- เหตุใดจึงสำคัญ
- ช่องโหว่ที่สำคัญในโซลูชันการถ่ายโอนไฟล์แบบจัดการโดยองค์กร มีความเสี่ยงที่จะทำให้เซิร์ฟเวอร์ถูกโจมตีและเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต
Apple ได้แก้ไขช่องโหว่ Zero-day ของ CoreGraphics ที่ถูกนำไปใช้ในการโจมตีแล้ว
Apple ได้ออกอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ Zero-day ที่ถูกใช้ประโยชน์ในการโจมตีแบบเจาะจงเป้าหมายที่ "ซับซ้อนอย่างยิ่ง" บนอุปกรณ์ iOS
- เหตุใดจึงสำคัญ
- ช่องโหว่ Zero-day ที่ถูกใช้ประโยชน์ในวงกว้างก่อให้เกิดความเสี่ยงด้านความปลอดภัยในทันทีต่ออุปกรณ์ที่ไม่ได้อัปเดตแพตช์ซึ่งใช้งานระบบปฏิบัติการที่ได้รับผลกระทบ
ช่องโหว่ใน MCP Python SDK อย่างเป็นทางการ อาจทำให้เซิร์ฟเวอร์ที่เป็นอันตรายขโมยข้อมูลรับรอง OAuth ได้
ช่องโหว่ร้ายแรงใน MCP Python SDK อย่างเป็นทางการ อนุญาตให้เซิร์ฟเวอร์ที่เป็นอันตรายสามารถดึงข้อมูลลับไคลเอ็นต์ OAuth รหัสการอนุญาต และคีย์พิสูจน์ PKCE ได้ ผู้โจมตีสามารถใช้ข้อมูลประจำตัวที่ถูกขโมยไปเพื่อรับโทเค็นการเข้าถึงที่มีสิทธิ์เต็มรูปแบบของแอป ปัญหานี้ได้รับการแก้ไขแล้วในเวอร์ชัน 1.30.0 และ 2.2.0
- เหตุใดจึงสำคัญ
- แอปพลิเคชัน AI ที่ผสานรวมกับเซิร์ฟเวอร์ MCP ที่เป็นอันตรายหรือถูกบุกรุก อาจสูญเสียข้อมูลประจำตัว OAuth ที่ใช้งานมานาน ส่งผลให้ถูกเข้ายึดบัญชีได้
ตำรวจเนเธอร์แลนด์จับกุมชายชาวอัมสเตอร์ดัมวัย 24 ปี ในคดีสืบสวน ShinyHunters
ตำรวจเนเธอร์แลนด์จับกุมตัวเปปิน ฟาน เดอร์ สแตป อายุ 24 ปี ในกรุงอัมสเตอร์ดัม ในข้อหาเกี่ยวข้องกับกลุ่มอาชญากรรมไซเบอร์ ShinyHunters ฟาน เดอร์ สแตป เคยถูกจับกุมมาแล้วในปี 2023 ในข้อหาขโมยข้อมูลและกรรโชกทรัพย์ และมีกำหนดขึ้นศาลในเมืองรอตเตอร์ดัม
- เหตุใดจึงสำคัญ
- หน่วยงานบังคับใช้กฎหมายดำเนินการโดยมุ่งเป้าไปที่บุคคลสำคัญที่เชื่อมโยงกับกลุ่มอาชญากรรมไซเบอร์และการขู่กรรโชกข้อมูลที่มีชื่อเสียง
- ควรทำอย่างไร
- ตรวจสอบช่องโหว่การโจมตีจากภายนอกและเสริมสร้างขั้นตอนการตรวจสอบการรั่วไหลของข้อมูลให้แข็งแกร่งยิ่งขึ้น
ชายชาวเวียดนามถูกตั้งข้อหาในคดีฉ้อโกงคริปโตเคอร์เรนซีมูลค่า 16 ล้านดอลลาร์ ในข้อหา "ชำแหละหมู"
ชายชาวเวียดนามคนหนึ่งถูกตั้งข้อหาฟอกเงินจากบทบาทของเขาในคดีฉ้อโกง "การชำแหละหมู" ครั้งใหญ่ ซึ่งหลอกลวงเหยื่อให้สูญเสียเงินสกุลคริปโตเคอร์เรนซีมูลค่า 16 ล้านดอลลาร์สหรัฐ
ประเด็นสำคัญ
- ตำรวจเนเธอร์แลนด์จับกุม Pepijn van der Stap วัย 24 ปีในกรุงอัมสเตอร์ดัม โดยเกี่ยวข้องกับกลุ่ม ShinyHunters
- ผู้ต้องสงสัยมีกำหนดขึ้นศาลแขวงรอตเตอร์ดัมในวันที่ 29 กันยายน 2569
- ผู้ดูแลระบบได้แก้ไขช่องโหว่ OAuth ของ MCP Python SDK ในเวอร์ชัน 1.30.0 และ 2.2.0 แล้ว