
ЕЖЕДНЕВНАЯ СВОДКА
Уязвимости PHP2Shell, предупреждения ClickFix в Chrome и кибершпионаж в стиле «бронзового песочного замка».
Сегодняшний брифинг посвящен предстоящим обновлениям PHP для удаленного выполнения кода (RCE), новым средствам защиты Chrome от социальной инженерии ClickFix, а также вредоносным программам, использующим установку DLL-файлов через Sandboxie и синхронизацию состояния.
5 новостей3 мин на чтение
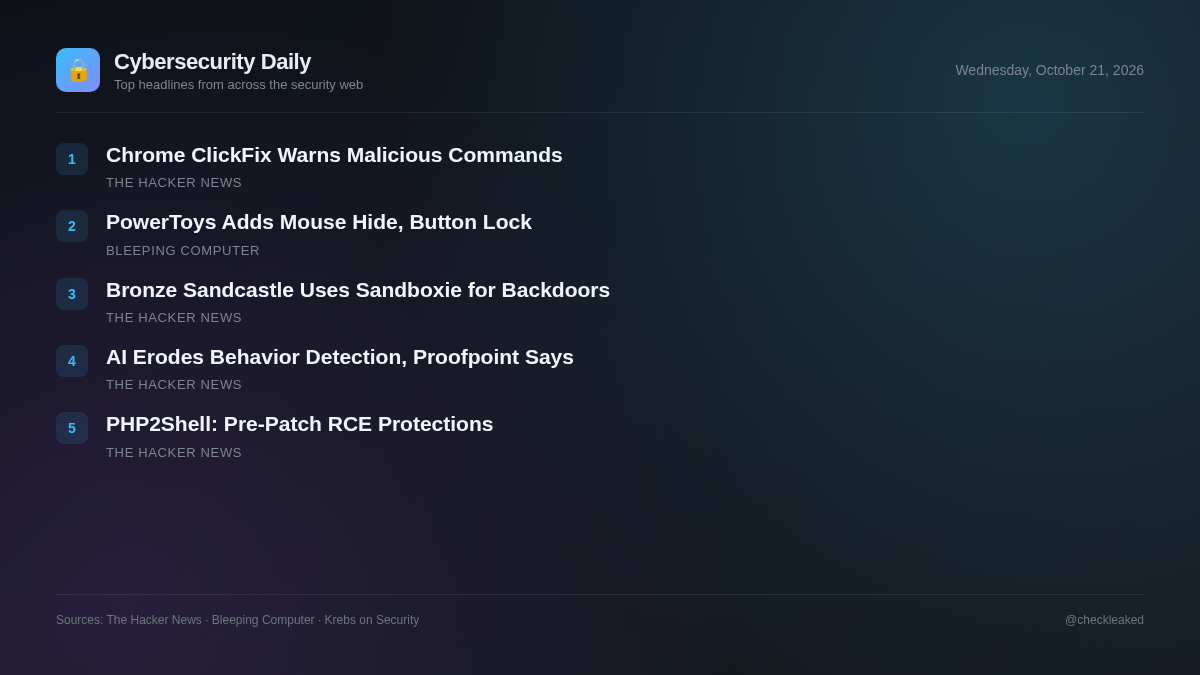
Сегодня критически важная веб-инфраструктура находится в центре оперативного внимания, поскольку специалисты по сопровождению готовятся к устранению двух серьезных уязвимостей удаленного выполнения кода в PHP, получивших название PHP2Shell. Поскольку попытки эксплуатации уже обнаружены, группам безопасности, работающим в средах PHP, необходимо подготовиться к быстрому развертыванию исправлений.
На уровне конечных устройств злоумышленники продолжают совершенствовать механизмы распространения вредоносного ПО. Google Chrome внедряет обновленную защиту от атак ClickFix, которые обманом заставляют пользователей запускать команды в терминале, а связанная с Китаем группа злоумышленников Bronze Sandcastle активно использует метод установки DLL-библиотек в Sandboxie для развертывания постоянных бэкдоров в Азии и Африке.
PHP2Shell: что действительно защищает вас до обновления PHP RCE, включающего патч в 14:00 UTC, а что нет?
В настоящее время предпринимаются попытки ранней эксплуатации двух критических уязвимостей удаленного выполнения кода в PHP, известных как PHP2Shell, до выпуска исправления в 14:00 UTC 21 октября. Cloudflare развернула временные правила для экстренного решения проблемы, но полного обходного пути до выпуска исправления не существует.
- Почему это важно
- Организации, размещающие PHP-приложения на общедоступных серверах, подвергаются высокому риску удаленного взлома до тех пор, пока не будут выпущены официальные исправления.
Google Chrome добавляет предупреждения ClickFix, чтобы предотвратить запуск вредоносных команд пользователями.
Google внедряет улучшенные средства защиты Chrome для пользователей с включенной функцией «Расширенная защита», чтобы защитить их от атак социальной инженерии ClickFix. В ходе этих атак вредоносные веб-сайты обманом заставляют пользователей выполнять команды в терминале или в окне «Выполнить», которые развертывают вредоносное ПО, такое как программы для кражи информации и трояны удаленного доступа.
- Почему это важно
- Пользователи, посещающие скомпрометированные сайты или вредоносную рекламу, обманом заставляются вручную запускать код, который обходит традиционные средства защиты браузера и заражает системы.
Приспособленная к Китаю версия Bronze Sandcastle использует технологию боковой загрузки DLL-библиотек в Sandboxie для развертывания бэкдоров.
Исследователи Sophos подробно описали Bronze Sandcastle, группу угроз, связанную с Китаем и нацеленную на организации в Азии и Африке с середины 2025 года. Группа активно использует технологию установки DLL-файлов через Sandboxie для внедрения модифицированных оболочек Meterpreter и бэкдоров, работая преимущественно в часовом поясе UTC+8.
- Почему это важно
- Организации на Филиппинах, Тайване, в Афганистане, Намибии и Южной Корее сталкиваются с активным кибершпионажем и скрытым постоянным доступом посредством установки DLL-файлов через сторонние источники.
Генеративный ИИ стирает поведенческие признаки и ослабляет обнаружение угроз, основанное только на поведении, сообщает Proofpoint.
Компания Proofpoint сообщает, что злоумышленники используют генеративный искусственный интеллект для удаления общеизвестных выражений и шаблонных признаков из вредоносных электронных писем. Создавая уникальные, связные сообщения для каждого получателя, злоумышленники обходят традиционные фильтры безопасности электронной почты, основанные на поведенческом анализе, что приводит к миллиардным убыткам от BEC-атак.
- Почему это важно
- Организации, полагающиеся исключительно на поведенческие или шаблонные фильтры электронной почты, подвергаются повышенному риску фишинговых атак и атак с использованием уязвимости корпоративной электронной почты.
В Microsoft PowerToys добавлены инструменты мыши CursorHide и Button Lock.
Компания Microsoft выпустила PowerToys 0.102, в который вошли две новые утилиты для мыши, новые инструменты командной строки и улучшения палитры команд.
Основные выводы
- Включите расширенную защиту в Google Chrome, чтобы предупреждать пользователей о запросах ClickFix, предлагающих выполнить вредоносные команды в терминальных приложениях.
- Проанализируйте уровень безопасности электронной почты, поскольку, по данным Proofpoint, генеративный искусственный интеллект устраняет традиционные поведенческие сигналы и повышает эффективность фишинговых атак.