
ЕЖЕДНЕВНАЯ СВОДКА
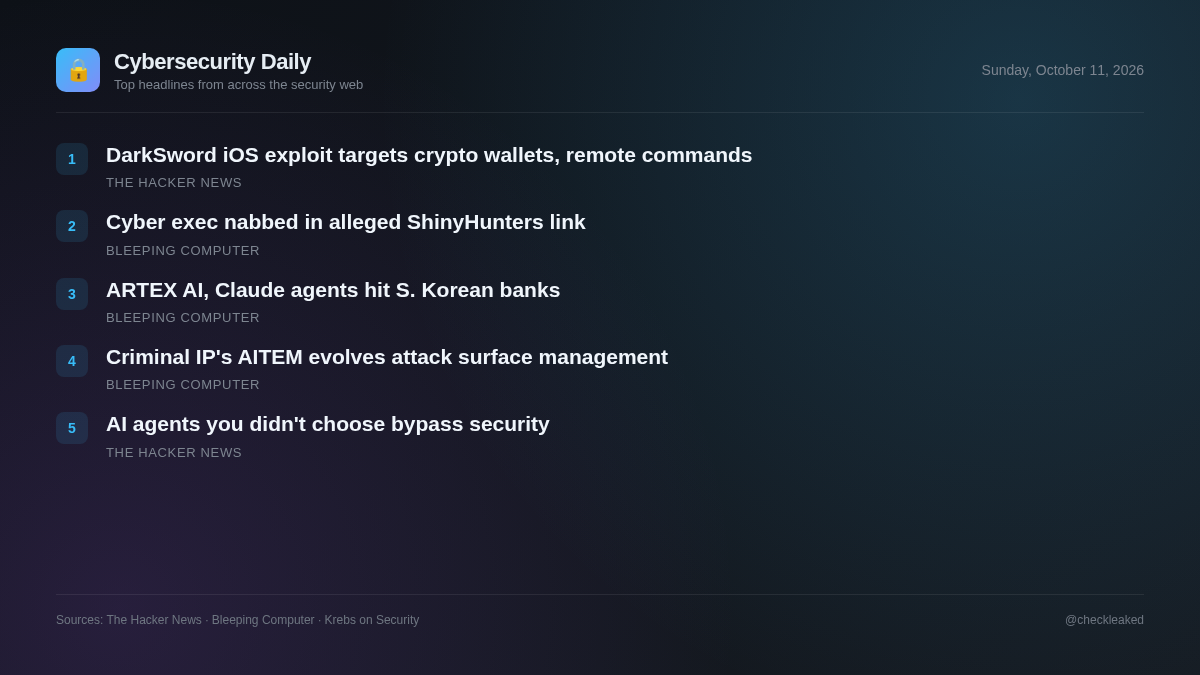
Эксплойт-комплект P7 DarkSword для iOS добавляет возможность кражи данных криптокошелька и удаленного управления.
Сегодняшний брифинг посвящен обновленному набору эксплойтов DarkSword для iOS, позволяющему красть криптовалютные кошельки, а также проблемам безопасности, создаваемым неконтролируемыми сторонними агентами искусственного интеллекта.
5 новостей2 мин на чтение
Новый, более подробно описанный вариант эксплойт-комплекта для iOS подчеркивает сохраняющуюся угрозу для мобильных сред, в то время как более широкие изменения в корпоративном программном обеспечении показывают, что командам безопасности сложно поддерживать контроль над автоматизированными возможностями. Комплект P7 DarkSword демонстрирует, как злоумышленники продолжают совершенствовать фреймворки для эксплуатации уязвимостей, нацеленных на мобильные платформы, с целью получения ценных конфиденциальных данных, включая содержимое связки ключей и учетные данные криптовалютных кошельков.
В то же время организации сталкиваются с растущей угрозой со стороны неконтролируемых агентов ИИ, встроенных непосредственно в программное обеспечение поставщиков. Поскольку эти возможности часто обходят централизованную инфраструктуру идентификации и традиционные проверки закупок, группам безопасности необходимо адаптировать методы мониторинга, чтобы охватить как компрометацию мобильных устройств, так и скрытые автоматизированные инструменты, работающие в существующих корпоративных приложениях.
Эксплойт-комплект P7 DarkSword для iOS добавляет возможность кражи данных криптокошелька и удаленного управления.
Компания iVerify сообщила подробности о P7 DarkSword, варианте эксплойт-комплекта DarkSword для iOS. P7 уменьшает свой след на устройстве, добавляет возможность кражи данных из связки ключей и криптокошелька, а также реализует двустороннюю связь C2. Комплект предназначен для iOS 18.4–18.
- Почему это важно
- Пользователи затронутых версий iOS сталкиваются со скрытой эксплойтной стратегией, способной красть конфиденциальные учетные данные из связки ключей и криптовалютные активы непосредственно с целевых мобильных устройств.
- Что делать
- Обновите iOS-устройства до последней версии прошивки, чтобы устранить уязвимости, позволяющие повысить привилегии в браузере и ядре.
Проблема сторонних агентов: почему система безопасности, разработанная для выбранного вами ИИ, упускает из виду тех агентов, которых вы не выбирали.
В средах, изученных для отчета «Состояние безопасности агентов в 2026 году», примерно 1280 сторонних продуктов уже используют искусственный интеллект.
- Почему это важно
- Группы специалистов по корпоративной безопасности сталкиваются с неконтролируемым раскрытием данных, поскольку сторонние агенты ИИ работают внутри доверенного программного обеспечения, минуя шлюзы идентификации или точки проверки безопасности.
Руководитель киберподразделения арестован по делу, предположительно связанному с хакерами из ShinyHunters.
В Пенсильвании арестован канадский специалист по кибербезопасности Эдвард Дубровский в связи с предполагаемым вымогательством, которое, согласно многочисленным сообщениям, связано с продолжающейся операцией ФБР по борьбе с хакерской группой ShinyHunters.
ARTEX AI и агенты Claude использовались в кибератаках на южнокорейские банки.
Кибератаки, потрясшие финансовый сектор Южной Кореи в начале этого месяца, были совершены китайским хакером с использованием пакета программного обеспечения для тестирования на проникновение ARTEX AI и агентов Claude.
- Что делать
- Проанализируйте внутренние журналы использования агентов ИИ и отслеживайте сообщения об угрозах, связанных с финансовым сектором.
Компания Criminal IP представляет AITEM как следующий этап развития управления поверхностью атаки.
Традиционные методы управления поверхностью атаки помогают организациям выявлять уязвимые активы, но одной лишь видимости недостаточно для противодействия угрозам.
Основные выводы
- P7 DarkSword нацелен на версии iOS от 18.4 до 18.7 и предназначен для извлечения данных из связки ключей и учетных данных криптокошелька через двусторонние каналы управления и контроля (C2).
- Цепочка эксплойтов обходит песочницы браузера и повышает привилегии до уровня ядра для внедрения вредоносного ПО в SpringBoard.
- Для обеспечения безопасности корпоративного ИИ необходимо выйти за рамки собственных шлюзов и начать отслеживать встроенные сторонние агенты, которые обходят централизованную аутентификацию SSO.