
ЕЖЕДНЕВНАЯ СВОДКА
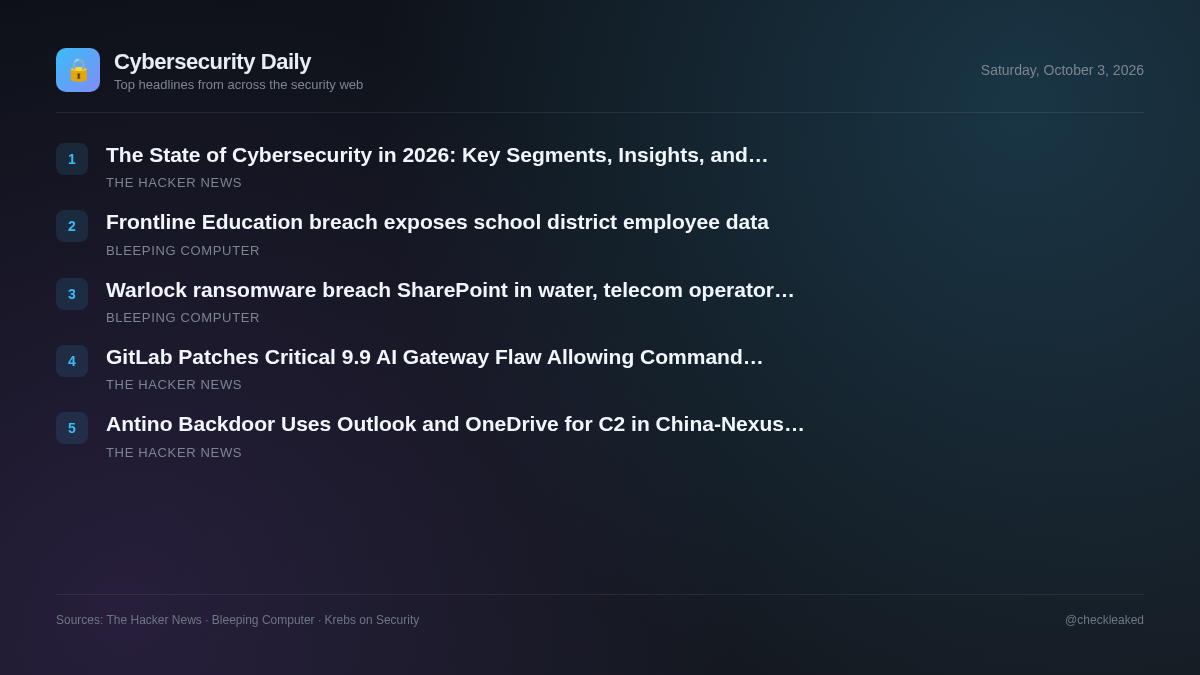
Состояние кибербезопасности в 2026 году: ключевые сегменты, аналитические данные и инновации.
Сегодняшний брифинг посвящен критической уязвимости GitLab AI Gateway, кибершпионажу с участием Китая через бэкдор Antino, а также стратегическим выводам для операций в области безопасности в 2026 году.
5 новостей2 мин на чтение
Современная ситуация в сфере безопасности подчеркивает операционные риски, связанные с расширением функционала программного обеспечения и корпоративной инфраструктуры. Организации, использующие собственные рабочие нагрузки ИИ, сталкиваются с непосредственным техническим риском, в то время как злоумышленники продолжают злоупотреблять легитимными облачными сервисами для обхода мониторинга на уровне предприятия.
GitLab исправил критическую ошибку в AI Gateway версии 9.9, позволявшую выполнять команды на серверах с собственным хостингом.
GitLab устранил критическую уязвимость, отслеживаемую как CVE-2026-90970 с оценкой CVSS 9,9, в своем компоненте AI Gateway. Эта проблема позволяла пользователям, имеющим доступ к платформе Duo Agent, выполнять команды на собственных серверах.
- Почему это важно
- В средах с самостоятельным размещением, использующих уязвимые версии AI Gateway, авторизованные пользователи могут выполнять несанкционированные команды на базовом хосте.
Бэкдор Antino использует Outlook и OneDrive для управления и контроля в рамках шпионской кампании, связанной с Китаем.
Злоумышленник, связанный с Китаем и отслеживаемый как UAT-11587, атакует правительственные и политические организации в Азии, используя бэкдор Antino, скомпилированный на Rust, который использует Microsoft Graph для управления и контроля через Outlook и OneDrive.
- Почему это важно
- Целевые организации сталкиваются с тайной утечкой данных и выполнением команд через легитимные облачные сервисы Microsoft 365.
Состояние кибербезопасности в 2026 году: ключевые сегменты, аналитические данные и инновации.
В центре внимания: Кибербезопасность претерпевает изменения под влиянием расширения облачной инфраструктуры, искусственного интеллекта, распределенных систем и все более сложных цифровых сред.
- Почему это важно
- Управление разрозненными инструментами безопасности и неуправляемой телеметрией увеличивает риски для безопасности, а атаки с использованием искусственного интеллекта ослабляют традиционные средства защиты.
В результате утечки данных в компании Frontline Education произошла утечка информации о сотрудниках школьного округа.
Компания Frontline Education уведомляет школьные округа об утечке данных после того, как злоумышленники воспользовались уязвимостью в программном обеспечении сторонних разработчиков, чтобы получить несанкционированный доступ к ее системам и украсть информацию о сотрудниках, включая номера социального страхования.
- Почему это важно
- Из-за отсутствия исходного материала невозможно определить какие-либо технические детали или провести оценку воздействия.
Программа-вымогатель Warlock взломала SharePoint, привела к атакам на операторов связи и затоплению.
Связанная с Китаем группа вымогателей Warlock атаковала водопроводную компанию, телекоммуникационную компанию, региональный правительственный орган и университет, используя уязвимости SharePoint для получения первоначального доступа.
- Почему это важно
- Оценить конкретные последствия для пострадавших и степень их уязвимости невозможно из-за отсутствия подробной информации из источников.
Основные выводы
- GitLab устранил уязвимость CVE-2026-90970 (CVSS 9.9), критическую уязвимость в саморазмещаемых шлюзах ИИ, позволяющую выполнять команды.
- В GitLab исправлены ошибки в версиях 19.2.4, 19.3.2 и 19.4.1; для работы с экземплярами, размещенными на GitLab.com, никаких действий со стороны пользователя не требуется.
- Группа UAT-11587, занимающаяся киберугрозами и имеющая связи с Китаем, использует бэкдор Antino, нацеленный на азиатские политические и правительственные организации.
- Антино использует API Microsoft Graph для злоупотребления легитимной инфраструктурой Outlook и OneDrive в целях управления и контроля.