
ЕЖЕДНЕВНАЯ СВОДКА
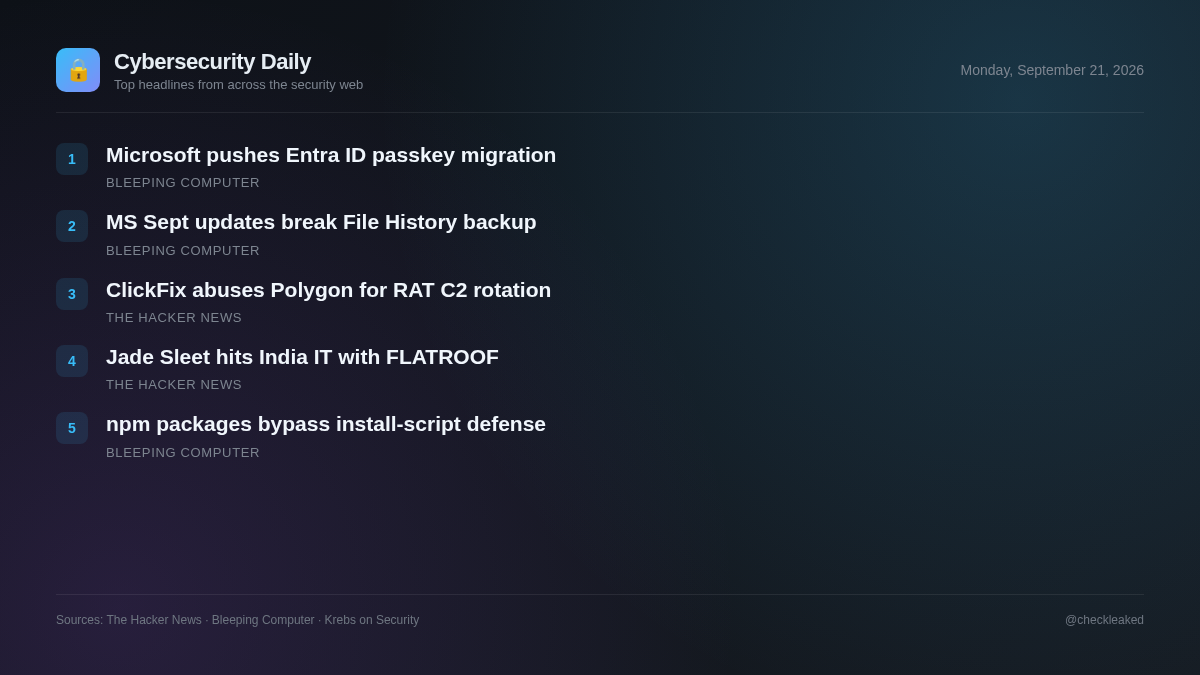
Microsoft напоминает администраторам о необходимости перевести пользователей Entra ID на использование паролей.
Сегодняшний брифинг посвящен новым способам развертывания RAT-программ ChainScript, использующих смарт-контракты Polygon, а также атакам с применением бэкдоров Jade Sleet на macOS против ИТ-провайдеров.
5 новостей2 мин на чтение
Злоумышленники все чаще сочетают методы социальной инженерии с новыми технологиями повышения устойчивости инфраструктуры. Недавние кампании демонстрируют, как противники обходят традиционные методы обнаружения, используя децентрализованные сети и нацеливаясь на цепочки поставок разработчиков.
ClickFix обманом развертывает ChainScript RAT, используя полигон для вращения инфраструктуры управления и контроля.
Злоумышленники используют приманки ClickFix, замаскированные под Spotify, Zoom Workplace и Microsoft Teams, для развертывания RAT-программы ChainScript. ChainScript использует смарт-контракты Polygon через EtherHiding для обнаружения командной строки и предлагает возможности командной строки, выполнения PowerShell, создания скриншотов и кражи криптовалютных кошельков.
- Почему это важно
- Пользователей, заманенных в запуск поддельных установщиков программного обеспечения, заманивают к полному взлому системы, удаленному выполнению действий и краже криптовалютных кошельков.
Компания Jade Sleet связана с утечкой данных у индийского IT-провайдера, в частности, с использованием бэкдоров FLATROOF и ROOFDECK.
Северокорейская хакерская группировка Jade Sleet взломала индийскую компанию, предоставляющую ИТ-услуги, и атаковала разработчиков, используя бэкдоры FLATROOF и ROOFDECK для macOS. Оба бэкдора ранее использовались в эксплойте KelpDAO LayerZero bridge.
- Почему это важно
- Первоначальный доступ к системе получают поставщики ИТ-услуг и разработчики, что делает целевые сети уязвимыми для постоянных бэкдоров в macOS.
Microsoft напоминает администраторам о необходимости перевести пользователей Entra ID на использование паролей.
Компания Microsoft напомнила администраторам о необходимости перевести пользователей Entra ID на методы аутентификации, устойчивые к фишингу, чтобы избежать сбоев при входе в систему после того, как с февраля 2027 года будет отменена однофакторная аутентификация по SMS.
Microsoft: сентябрьские обновления нарушили работу функции резервного копирования «История файлов».
Компания Microsoft предупредила, что встроенная функция резервного копирования «История файлов» в Windows может перестать работать на некоторых системах после установки обновлений безопасности за сентябрь 2026 года.
Вредоносные npm-пакеты обходят средства защиты, создаваемые скриптами установки, во время выполнения.
Контекст статьи о вредоносных npm-пакетах, обходящих защиту скриптов установки во время выполнения, состоит исключительно из страницы проверки безопасности Cloudflare.
Основные выводы
- Атака ChainScript RAT использует приманки ClickFix, замаскированные под Teams, Zoom или Spotify, для компрометации конечных устройств.
- ChainScript использует смарт-контракты Polygon в рамках технологии EtherHiding для динамического определения серверов управления и контроля WebSocket.
- Северокорейская группировка Jade Sleet взломала индийского IT-провайдера, используя бэкдоры FLATROOF и ROOFDECK для macOS.
- Jade Sleet продолжает атаковать разработчиков программного обеспечения и компании, предоставляющие ИТ-услуги, с целью проникновения в нижестоящие сети.