
BULETIN ZILNIC
Armory Castle a exploatat tehnologia zero-day BeyondTrust; modelele decizionale cu inteligență artificială intră pe platformele SOC
Briefing-ul de astăzi acoperă o vulnerabilitate zero-day exploatată de BeyondTrust și adoptarea rapidă a modelelor decizionale bazate pe inteligență artificială pe platformele de operațiuni de securitate.
5 știri2 min de citit
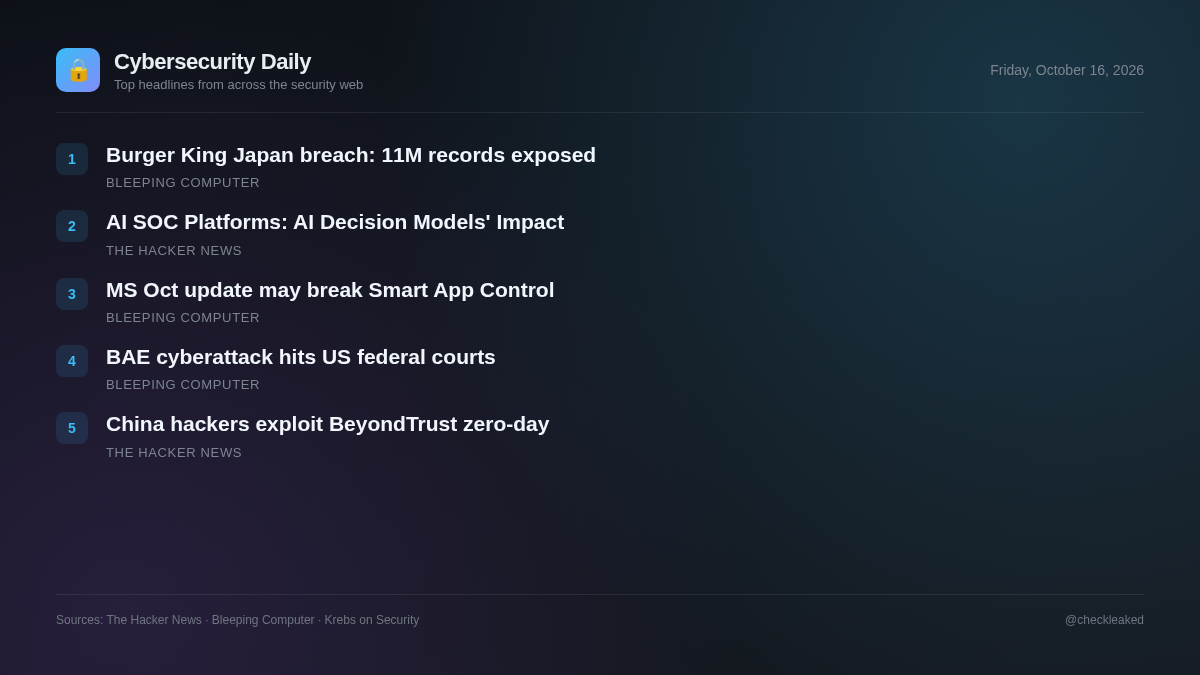
Actorii amenințători asociați cu grupul de spionaj Armory Castle, cu legături cu China, au exploatat activ o vulnerabilitate zero-day în dispozitivele BeyondTrust Remote Support înainte de disponibilitatea patch-ului. Defectul a permis operațiuni neautorizate cu fișiere la distanță pe dispozitive vulnerabile.
În același timp, echipele de operațiuni de securitate evaluează modele de decizii bazate pe inteligență artificială, non-text, de la furnizori precum TypeSafe AI, OpenAI și Cribl, concepute pentru a accelera procesul decizional în mediile SOC.
Hackerii cu legături cu China au exploatat serviciul zero-day BeyondTrust pentru a prelua controlul asupra serverelor de asistență la distanță.
Grupul Armory Castle, cu legături cu China, a exploatat defectul zero-day CVE-2026-102764 (CVSS 9.3) din BeyondTrust Remote Support pentru a efectua operațiuni neautorizate cu fișierele la distanță.
- Ce trebuie făcut
- Aplicați patch-ul BT26-05-RS sau actualizați instanțele mai vechi de asistență la distanță de la BeyondTrust.
O încălcare a datelor de la Burger King Japonia expune 11 milioane de înregistrări ale clienților
Burger King Japan, filiala japoneză a gigantului global de fast-food Burger King, a dezvăluit o încălcare majoră a securității datelor după ce atacatorii au accesat un server care conținea 11,18 milioane de înregistrări ale clienților.
Microsoft: Actualizarea Windows din octombrie ar putea întrerupe controlul inteligent al aplicațiilor
Microsoft afirmă că unii utilizatori ar putea întâmpina probleme la activarea funcției Smart App Control după instalarea actualizării de securitate Windows 11 KB5127648 din această lună.
Un atac cibernetic al BAE Systems a perturbat operațiunile instanțelor federale din SUA
Un atac cibernetic care a vizat BAE Systems ar fi afectat operațiunile instanțelor federale din SUA, deși contextul furnizat returnează doar o pagină de verificare Cloudflare.
Modele decizionale bazate pe inteligență artificială și impactul acestora asupra platformelor SOC bazate pe inteligență artificială
Modelele decizionale bazate pe inteligență artificială, inclusiv TypeSafe AI Jev, OpenAI Decisions API și Cribl cribl-decision, transmit direct întrebări de stare și tastate pentru a genera scoruri sau opțiuni fără generare de text.
- De ce contează
- Platformele de operațiuni de securitate pot utiliza modele decizionale bazate pe inteligență artificială, non-text, pentru a procesa direct starea sistemului și a automatiza triajul operațional.
Concluzii cheie
- Armory Castle a exploatat vulnerabilitatea zero-day CVE-2026-102764 din BeyondTrust Remote Support înainte de lansarea patch-urilor.
- Versiunile 24.3.1 până la 26.2.3 ale aplicației BeyondTrust Remote Support, găzduite automat, necesită patch-ul BT26-05-RS pentru a preveni operațiunile neautorizate cu fișierele.
- Instanțele SaaS de BeyondTrust au primit actualizări automate pentru CVE-2026-102764 începând cu 9 octombrie 2026.
- Platformele SOC adoptă modele decizionale bazate pe inteligență artificială, non-text, precum TypeSafe AI Jev, OpenAI Decisions API și cribl-decision.