
BULETIN ZILNIC
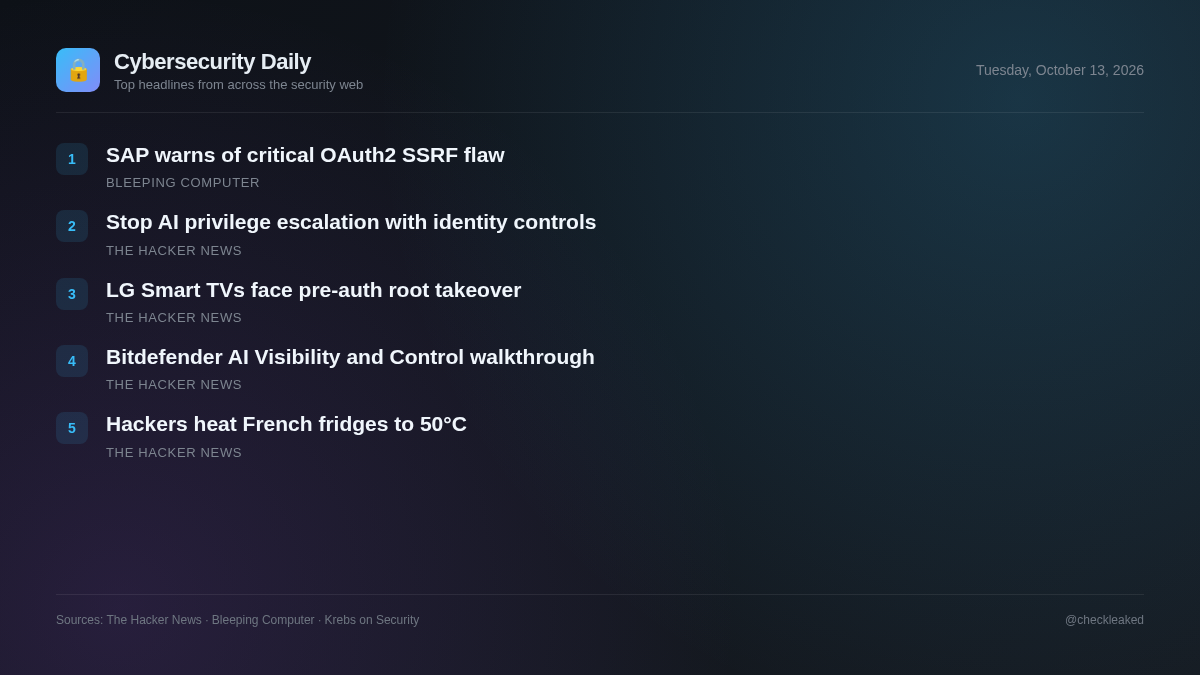
Controlerul Danfoss atacă frigiderele din supermarketuri, deoarece televizoarele LG se confruntă cu o problemă importantă.
Briefing-ul de astăzi acoperă atacurile care vizează controlerele de refrigerare Danfoss din Franța, exploatările root pre-autentificare pe televizoarele inteligente LG și avertismentele de securitate SAP.
5 știri2 min de citit
În același timp, cercetătorii în domeniul securității au dezvăluit trei vulnerabilități webOS care permit acces root neautentificat pe televizoarele inteligente LG prin intermediul rețelelor locale. Administratorii de sistem și echipele de securitate a rețelei trebuie să acorde prioritate izolării interfețelor de control industrial expuse și actualizării punctelor de acces conectate vulnerabile.
Atacatorii au încălzit frigiderele supermarketurilor franceze până la 50°C prin deturnarea controlerelor Danfoss
Atacatorii au deturnat de la distanță controlerele de refrigerare Danfoss AK-SM și AK-SC din supermarketurile franceze, punând unitățile în moduri de dezghețare care ating 50°C și distrugând stocurile de alimente.
- De ce contează
- Dispozitivele de control industrial expuse la internet care gestionează infrastructura fizică pot fi manipulate de la distanță, provocând daune financiare și operaționale grave.
- Ce trebuie făcut
- Deconectați regulatoarele Danfoss AK-SM și AK-SC de la internetul public sau filtrați strict accesul la rețea.
SAP avertizează asupra unei erori de securitate OAuth2 SSRF de gravitate maximă
SAP a remediat 20 de defecte de securitate la mai multe produse în actualizările sale de securitate din octombrie 2026, inclusiv o vulnerabilitate de severitate maximă în Cloud SDK pentru Python.
Televizoarele inteligente LG sunt vulnerabile la preluarea pre-autorizării prin root din rețeaua locală
Trei vulnerabilități din LG webOS 7.5.7-25 pe firmware-ul 04.54.40 pot fi conectate prin portul 3001 al rețelei locale pentru a obține acces root pe televizoarele inteligente fără interacțiunea proprietarului sau autentificarea cu PIN.
- De ce contează
- Atacatorii locali pot ocoli solicitările PIN folosind certificate de testare de încredere în aplicația sync-demo pentru a obține chei privilegiate și a deturna operațiunile TV.
- Ce trebuie făcut
- Actualizați imediat firmware-ul afectat al televizorului inteligent LG la cea mai recentă versiune actualizată.
[Webinar] Cum să oprești escaladarea privilegiilor bazată pe inteligență artificială cu ajutorul controalelor de identitate în timpul rulării
Controalele tradiționale de identitate, axate exclusiv pe autentificare și permisiuni statice de acces, rămân în urmă pe măsură ce inteligența artificială accelerează recunoașterea atacatorilor și viteza de escaladare a privilegiilor.
- Ce trebuie făcut
- Evaluați controalele de identitate în timpul rulării pentru a monitoriza și restricționa continuu activitatea post-autentificare.
Prezentare generală a produsului: Vizibilitate și control prin inteligență artificială Bitdefender
Bitdefender a introdus GravityZone AI Visibility and Control pentru a urmări software-ul AI neautorizat, datele lipite în browser, extensiile editorului și runtime-urile de modele locale care funcționează pe endpoint-uri Windows.
Concluzii cheie
- Deconectați sau filtrați strict accesul la rețeaua de la distanță la controlerele de refrigerare Danfoss AK-SM și AK-SC în urma atacurilor din Franța.
- Actualizați televizoarele inteligente LG cu sistem de operare webOS pentru a remedia trei vulnerabilități înlănțuite ale rețelei locale care permit accesul root pre-autentificare.