
BULETIN ZILNIC
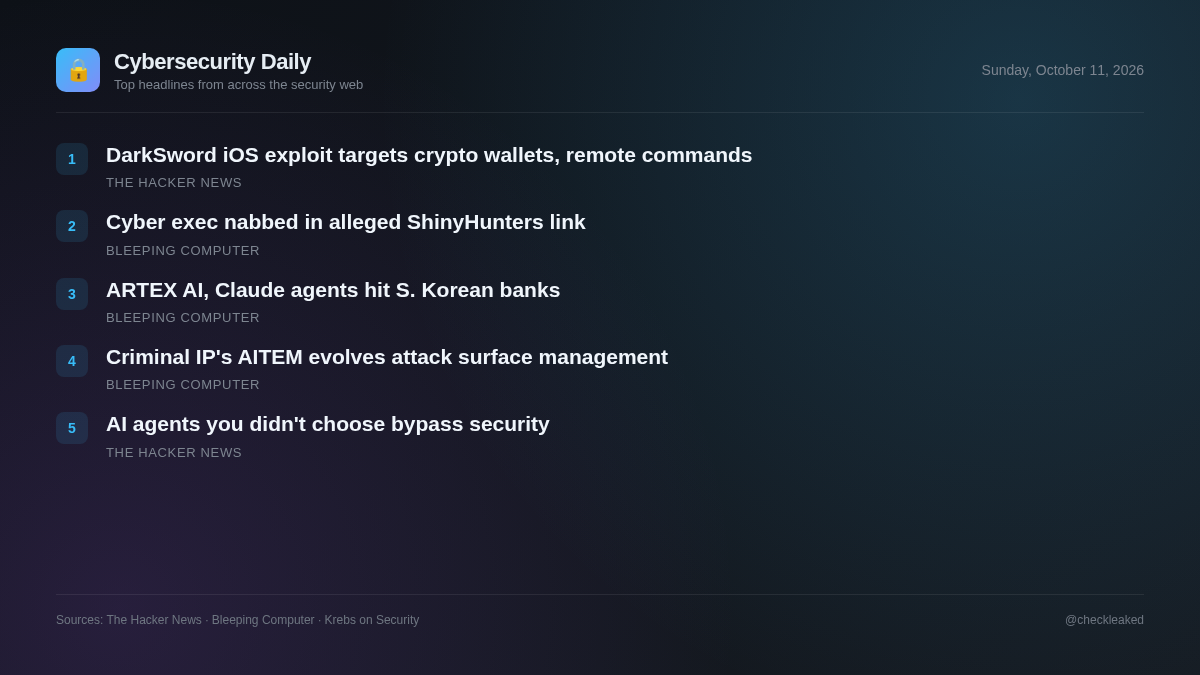
Kitul de exploatare iOS P7 DarkSword adaugă furt de date din portofelul cripto și comenzi de la distanță
Briefing-ul de astăzi prezintă un kit actualizat de exploatare DarkSword pentru iOS care fură portofele cripto și provocările de securitate reprezentate de agenții de inteligență artificială terți nemonitorizați.
5 știri3 min de citit
O variantă recent detaliată a kitului de exploatare iOS evidențiază amenințarea persistentă la adresa mediilor mobile, în timp ce schimbările mai ample în software-ul enterprise arată că echipele de securitate se luptă să mențină vizibilitatea asupra capabilităților automatizate. Kitul P7 DarkSword demonstrează modul în care atacatorii continuă să rafineze cadrele de exploatare care vizează platformele mobile pentru a captura date sensibile de mare valoare, inclusiv conținutul brelocurilor și datele de autentificare ale portofelului de criptomonede.
În același timp, organizațiile se confruntă cu o expunere tot mai mare din partea agenților de inteligență artificială nemonitorizați, încorporați direct în software-ul furnizorilor. Deoarece aceste capabilități ocolesc frecvent infrastructura centrală de identitate și revizuirile tradiționale ale achizițiilor, echipele de securitate trebuie să ajusteze practicile de monitorizare pentru a acoperi atât compromiterea dispozitivelor mobile, cât și instrumentele automate din umbră care operează în aplicațiile existente ale întreprinderii.
Kitul de exploatare iOS P7 DarkSword adaugă furt de date din portofelul cripto și comenzi de la distanță
iVerify a raportat detalii despre P7 DarkSword, o variantă a kitului de exploatare iOS DarkSword. P7 își reduce amprenta pe dispozitiv, adaugă furtul de date din brelocuri și portofele criptografice și implementează comunicare C2 bidirecțională. Kitul vizează iOS 18.4 până la 18.
- De ce contează
- Utilizatorii care rulează versiunile iOS afectate se confruntă cu exploatări ascunse capabile să fure acreditări sensibile pentru brelocuri și active criptomoneda direct de pe dispozitivele mobile vizate.
- Ce trebuie făcut
- Actualizați dispozitivele iOS la cea mai recentă versiune de firmware pentru a remedia defectele de escaladare a privilegiilor de browser și kernel.
Problema agenților terți: De ce securitatea construită pentru inteligența artificială pe care ați ales-o duce cu vederea la agenții pe care nu i-ați ales
În mediile studiate pentru Raportul din 2026 privind starea securității agenților, aproximativ 1.280 de produse terțe încorporează acum inteligența artificială.
- De ce contează
- Echipele de securitate ale întreprinderilor se confruntă cu o expunere nemonitorizată a datelor, deoarece agenții de inteligență artificială terți operează în interiorul unui software de încredere, fără a trece prin gateway-uri de identitate sau puncte de revizuire a securității.
Director cibernetic arestat într-un caz presupus legat de hackerii ShinyHunters
Directorul canadian în domeniul securității cibernetice, Edward Dubrovsky, a fost arestat în Pennsylvania în legătură cu presupuse activități de extorcare, pe care mai multe rapoarte le-au asociat cu represiunea continuă a FBI asupra grupării de hackeri ShinyHunters.
Agenții ARTEX AI și Claude au fost folosiți în atacuri cibernetice asupra băncilor sud-coreene.
Atacurile cibernetice care au zguduit sectorul financiar sud-coreean la începutul acestei luni au fost lansate de un hacker chinez folosind suita de testare a penetrării prin inteligență artificială ARTEX și agenți Claude.
- Ce trebuie făcut
- Revizuiți jurnalele interne de utilizare a agenților de inteligență artificială și monitorizați avertismentele privind amenințările pentru țintele din sectorul financiar.
Proprietatea intelectuală criminală introduce AITEM ca următoarea evoluție a gestionării suprafeței de atac
Gestionarea tradițională a suprafeței de atac ajută organizațiile să descopere activele expuse, dar vizibilitatea în sine nu este suficientă pentru a aborda amenințările.
Concluzii cheie
- P7 DarkSword vizează versiunile iOS 18.4 până la 18.7 pentru a extrage date despre brelocuri și acreditări pentru portofelele cripto prin canale C2 bidirecționale.
- Lanțul de exploit-uri scapă de sandbox-urile browserului și escaladează la privilegii de kernel pentru a injecta sarcini utile în SpringBoard.
- Securitatea inteligenței artificiale la nivel de întreprindere trebuie să se extindă dincolo de gateway-urile first-party pentru a monitoriza agenții terți încorporați care ocolesc autentificarea SSO centrală.