
BULETIN ZILNIC
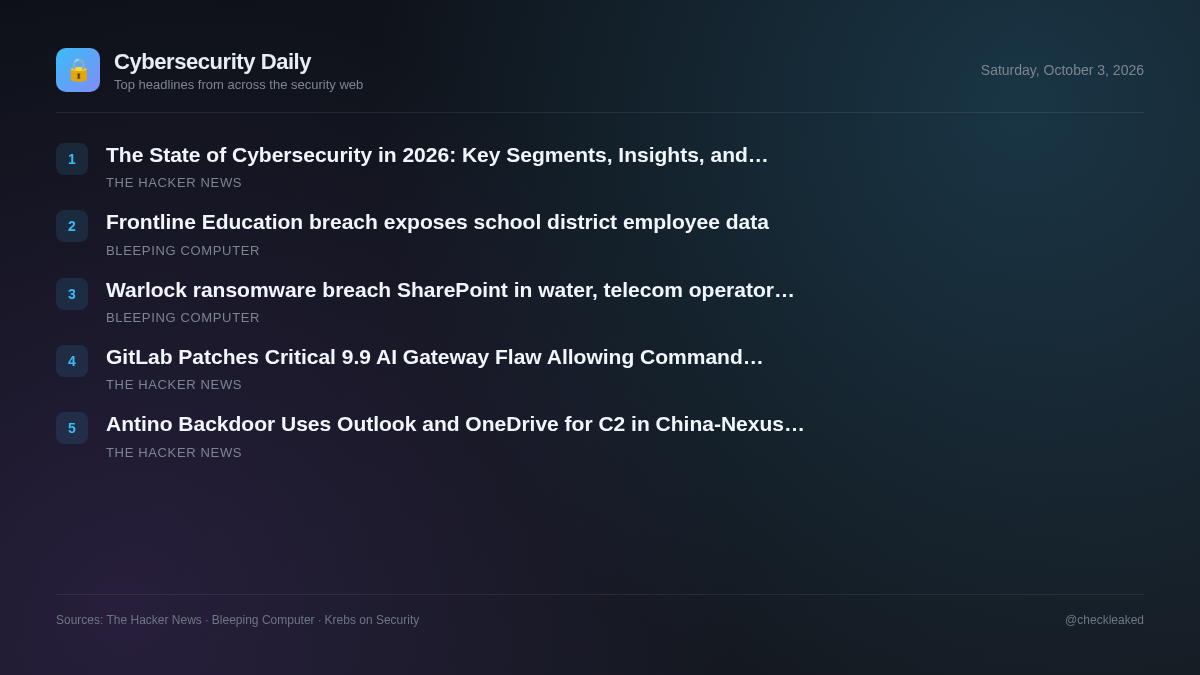
Starea securității cibernetice în 2026: Segmente cheie, perspective și inovații
Briefing-ul de astăzi acoperă o vulnerabilitate critică a GitLab AI Gateway, spionajul cibernetic China-nexus prin intermediul backdoor-ului Antino și perspective strategice pentru operațiunile de securitate din 2026.
5 știri2 min de citit
Peisajul actual al securității evidențiază riscurile operaționale introduse de extinderea funcțiilor software și a infrastructurii întreprinderilor. Organizațiile care rulează sarcini de lucru bazate pe inteligență artificială auto-găzduite se confruntă cu riscuri tehnice imediate, în timp ce actorii de spionaj continuă să abuzeze de serviciile cloud legitime pentru a ocoli monitorizarea limitelor.
GitLab remediază o eroare critică din versiunea 9.9 AI Gateway care permite executarea comenzilor pe servere auto-găzduite
GitLab a remediat o eroare critică înregistrată ca CVE-2026-90970 cu un scor CVSS de 9,9 în componenta sa AI Gateway. Problema permite utilizatorilor conectați cu acces la Duo Agent Platform să execute comenzi pe servere auto-găzduite.
- De ce contează
- Mediile auto-găzduite care rulează versiuni vulnerabile ale AI Gateway permit utilizatorilor autentificați să execute comenzi neautorizate pe gazda subiacentă.
Backdoor-ul Antino folosește Outlook și OneDrive pentru C2 în campania de spionaj China-Nexus
Un actor de amenințare China-nexus, urmărit ca UAT-11587, vizează organizații guvernamentale și politice din Asia folosind un backdoor compilat de Rust numit Antino, care se bazează pe Microsoft Graph pentru a efectua atacuri de tip C2 prin Outlook și OneDrive.
- De ce contează
- Organizațiile vizate se confruntă cu exfiltrarea sub acoperire a datelor și executarea comenzilor prin intermediul serviciilor cloud Microsoft 365 legitime.
Starea securității cibernetice în 2026: Segmente cheie, perspective și inovații
Securitatea cibernetică este remodelată de extinderea infrastructurii cloud, a inteligenței artificiale, a sistemelor distribuite și a mediilor digitale din ce în ce mai complexe.
- De ce contează
- Gestionarea instrumentelor de securitate deconectate și a telemetriei negestionate crește riscurile de securitate, în timp ce atacurile bazate pe inteligență artificială slăbesc apărarea tradițională.
O încălcare a datelor din Frontline Education expune datele angajaților districtului școlar
Frontline Education notifică districtele școlare cu privire la o încălcare a securității datelor, după ce atacatorii au exploatat o vulnerabilitate a unui software terț pentru a obține acces neautorizat la sistemele sale și a fura informații despre angajați, inclusiv numerele de securitate socială.
- De ce contează
- Nu se pot determina detalii tehnice sau evaluarea expunerii din cauza lipsei materialului sursă.
Ransomware-ul Warlock a spart SharePoint în apă, atacuri ale operatorilor de telecomunicații
Grupul de ransomware Warlock, cu legături cu China, a vizat o companie de utilități de apă, un furnizor de telecomunicații, un organism guvernamental regional și o universitate, exploatând vulnerabilități SharePoint pentru a obține acces inițial.
- De ce contează
- Impactul asupra victimelor și caracteristicile specifice ale vulnerabilității nu pot fi evaluate din cauza lipsei detaliilor din surse.
Concluzii cheie
- GitLab a corectat eroarea CVE-2026-90970 (CVSS 9.9), o eroare critică în gateway-urile AI auto-găzduite care permit executarea comenzilor.
- GitLab a remediat versiunile 19.2.4, 19.3.2 și 19.4.1; instanțele găzduite pe GitLab.com nu necesită nicio acțiune din partea utilizatorului.
- Grupul de amenințări UAT-11587, implicat în China, implementează backdoor-ul Antino, care vizează organizațiile politice și guvernamentale asiatice.
- Antino folosește API-ul Microsoft Graph pentru a abuza de infrastructura legitimă Outlook și OneDrive pentru comunicațiile C2.