
BULETIN ZILNIC
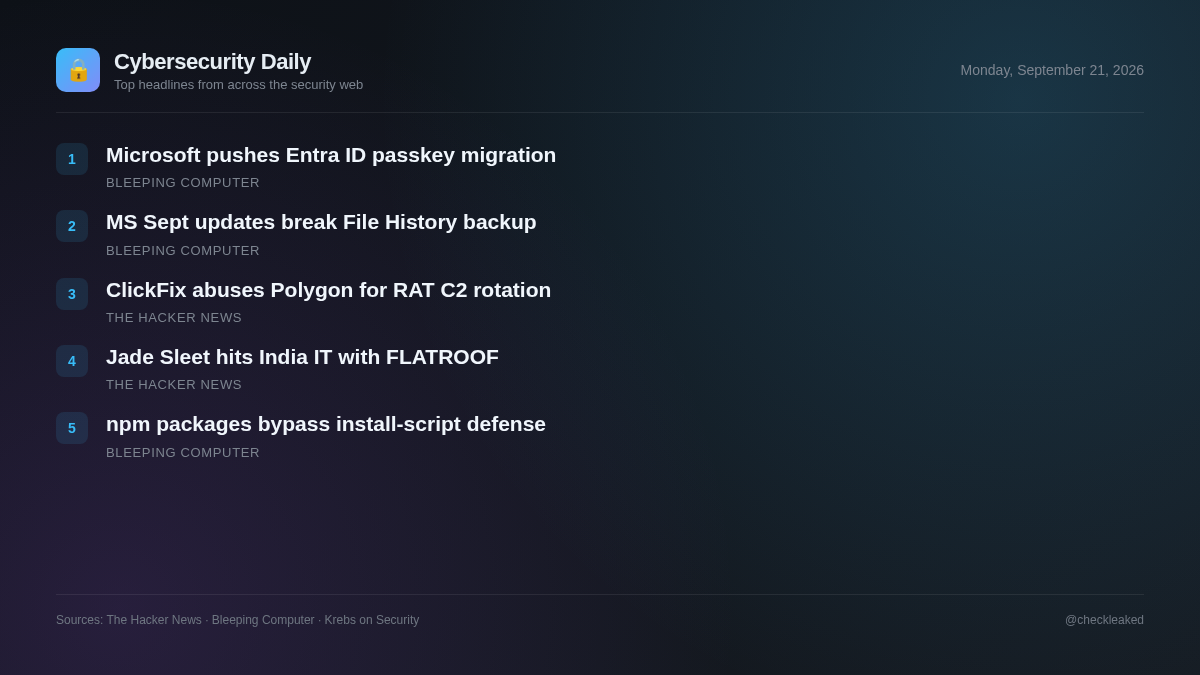
Microsoft le reamintește administratorilor să migreze utilizatorii Entra ID către chei de acces
Briefing-ul de astăzi prezintă noile implementări ChainScript RAT care valorifică contractele inteligente Polygon și atacurile backdoor macOS ale lui Jade Sleet împotriva furnizorilor IT.
5 știri2 min de citit
Actorii amenințători combină din ce în ce mai mult tacticile de inginerie socială cu tehnici inovatoare de reziliență a infrastructurii. Campaniile recente evidențiază modul în care adversarii ocolesc detectarea tradițională prin valorificarea rețelelor descentralizate și prin vizarea lanțurilor de aprovizionare ale dezvoltatorilor.
ClickFix Lures implementează ChainScript RAT folosind Polygon pentru a roti infrastructura C2
Actorii amenințători folosesc momeli ClickFix deghizate în Spotify, Zoom Workplace și Microsoft Teams pentru a implementa ChainScript RAT. ChainScript folosește contracte inteligente Polygon prin EtherHiding pentru descoperirea C2 și oferă CMD, execuție PowerShell, captură de ecran și capabilități de furt de portofele cripto.
- De ce contează
- Utilizatorii atrași să execute instalări de software false se confruntă cu compromiterea completă a sistemului, executarea de la distanță și furtul portofelelor de criptomonede.
Jade Sleet este legată de o breșă de securitate a unui furnizor IT indian cu backdoor-uri FLATROOF și ROOFDECK
Actorul nord-coreean Jade Sleet a compromis un furnizor de servicii IT cu sediul în India, vizând dezvoltatori care utilizează backdoor-urile macOS FLATROOF și ROOFDECK. Ambele backdoor-uri au fost implementate anterior în exploit-ul KelpDAO LayerZero bridge.
- De ce contează
- Furnizorii de servicii IT și dezvoltatorii sunt vizați pentru accesul inițial, expunând rețelele țintă din aval la backdoor-uri macOS persistente.
Microsoft le reamintește administratorilor să migreze utilizatorii Entra ID către chei de acces
Microsoft le-a reamintit administratorilor să migreze utilizatorii Entra ID către metode de autentificare rezistente la phishing pentru a evita întreruperile de conectare după ce va retrage conectarea prin SMS cu primul factor începând cu februarie 2027.
Microsoft: Actualizările din septembrie întrerup funcția de backup pentru Istoricul fișierelor
Microsoft a avertizat că funcția de backup a Istoricului fișierelor încorporată în Windows ar putea înceta să funcționeze pe unele sisteme după instalarea actualizărilor de securitate din septembrie 2026.
Pachetele npm rău intenționate evită apărarea împotriva scripturilor de instalare în timpul execuției
Contextul poveștii despre pachetele npm rău intenționate care eludează apărarea de tip script de instalare în timpul rulării constă exclusiv într-o pagină de verificare a securității Cloudflare.
Concluzii cheie
- ChainScript RAT folosește momeli ClickFix deghizate în Teams, Zoom sau Spotify pentru a compromite endpoint-urile.
- ChainScript folosește contracte inteligente Polygon într-o tehnică EtherHiding pentru a rezolva dinamic serverele WebSocket C2.
- Grupul nord-coreean Jade Sleet a compromis un furnizor IT indian folosind backdoor-urile macOS FLATROOF și ROOFDECK.
- Jade Sleet continuă să vizeze dezvoltatorii de software și companiile de servicii IT pentru a se infiltra în rețelele din aval.