
BOLETIM DIÁRIO
Vulnerabilidade zero-day da Beyond Trust explorada pela Armory Castle; modelos de decisão de IA chegam às plataformas de SOC.
O briefing de hoje aborda uma vulnerabilidade zero-day explorada no BeyondTrust e a rápida adoção de modelos de decisão baseados em IA em plataformas de operações de segurança.
5 notícias2 min de leitura
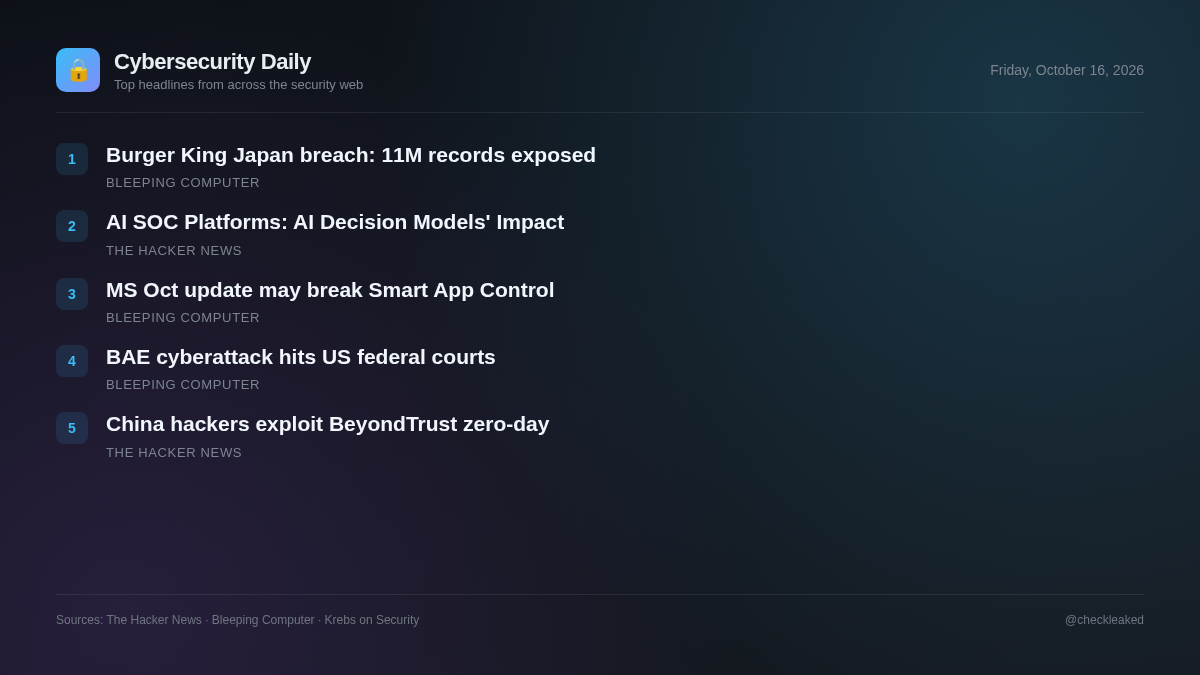
Atores maliciosos associados ao grupo de espionagem Armory Castle, ligado à China, exploraram ativamente uma vulnerabilidade zero-day em dispositivos BeyondTrust Remote Support antes da disponibilização da correção. A falha permitia operações remotas não autorizadas em arquivos nos dispositivos vulneráveis.
Ao mesmo tempo, as equipes de operações de segurança estão avaliando modelos de decisão de IA não textuais de fornecedores como TypeSafe AI, OpenAI e Cribl, projetados para acelerar a tomada de decisões rápidas em ambientes de SOC.
Hackers ligados à China exploraram vulnerabilidade zero-day da BeyondTrust para assumir o controle de servidores de suporte remoto.
O grupo Armory Castle, ligado à China, explorou uma vulnerabilidade zero-day CVE-2026-102764 (CVSS 9.3) no BeyondTrust Remote Support para realizar operações remotas não autorizadas em arquivos.
- O que fazer
- Aplique o patch BT26-05-RS ou atualize instâncias antigas do BeyondTrust Remote Support.
Vazamento de dados do Burger King Japão expõe 11 milhões de registros de clientes
O Burger King Japan, subsidiária japonesa da gigante global de fast-food Burger King, divulgou uma grave violação de dados após invasores acessarem um servidor contendo 11,18 milhões de registros de clientes.
Microsoft: Atualização do Windows de outubro pode afetar o Controle Inteligente de Aplicativos
A Microsoft afirma que alguns usuários podem ter problemas para ativar o Controle Inteligente de Aplicativos após instalar a atualização de segurança KB5127648 do Windows 11 deste mês.
Um ciberataque da BAE Systems interrompe as operações de um tribunal federal dos EUA.
Um ciberataque direcionado à BAE Systems teria afetado as operações de um tribunal federal dos EUA, embora o contexto fornecido retorne apenas uma página de verificação da Cloudflare.
Modelos de decisão de IA e seu impacto em plataformas de SOC de IA
Os modelos de decisão de IA, incluindo TypeSafe AI Jev, OpenAI Decisions API e Cribl cribl-decision, passam o estado e as perguntas digitadas diretamente para gerar pontuações ou opções sem geração de texto.
- Por que isso importa
- As plataformas de operações de segurança podem aproveitar modelos de decisão de IA não textuais para processar diretamente o estado do sistema e automatizar a triagem operacional.
Principais pontos
- A Armory Castle explorou a vulnerabilidade zero-day CVE-2026-102764 no BeyondTrust Remote Support antes do lançamento das correções.
- As versões auto-hospedadas do BeyondTrust Remote Support, de 24.3.1 a 26.2.3, exigem o patch BT26-05-RS para evitar operações não autorizadas em arquivos.
- As instâncias SaaS da BeyondTrust receberam atualizações automáticas para a vulnerabilidade CVE-2026-102764 a partir de 9 de outubro de 2026.
- As plataformas SOC estão adotando modelos de decisão de IA não textuais, como TypeSafe AI Jev, OpenAI Decisions API e cribl-decision.