
BOLETIM DIÁRIO
O kit de exploração P7 DarkSword para iOS adiciona roubo de dados de carteiras de criptomoedas e comandos remotos.
O briefing de hoje aborda uma versão atualizada do kit de exploração DarkSword para iOS, que rouba carteiras de criptomoedas, e os desafios de segurança representados por agentes de IA de terceiros não monitorados.
5 notícias3 min de leitura
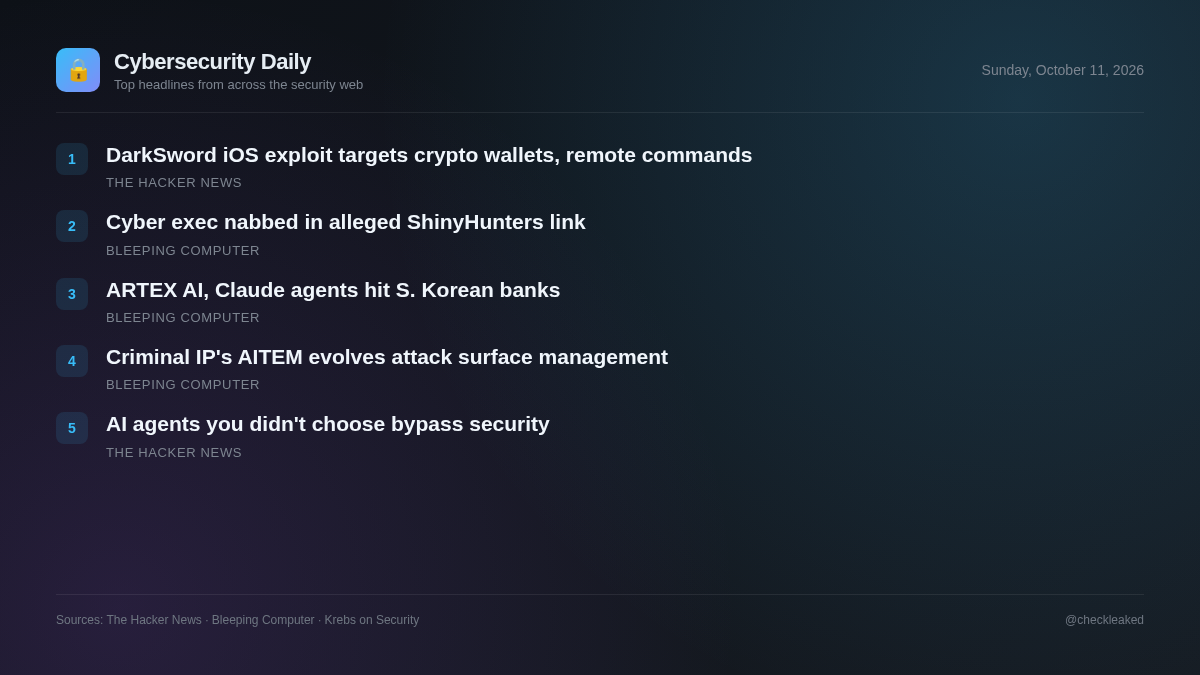
Uma variante de kit de exploração para iOS, recentemente detalhada, destaca a ameaça persistente aos ambientes móveis, enquanto mudanças mais amplas em softwares corporativos mostram equipes de segurança com dificuldades para manter a visibilidade sobre recursos automatizados. O kit P7 DarkSword demonstra como os atacantes continuam a refinar frameworks de exploração direcionados a plataformas móveis para capturar dados sensíveis de alto valor, incluindo conteúdo de chaveiros e credenciais de carteiras de criptomoedas.
Ao mesmo tempo, as organizações enfrentam uma crescente exposição a agentes de IA não monitorados, incorporados diretamente no software do fornecedor. Como essas funcionalidades frequentemente ignoram a infraestrutura central de identidade e as revisões de aquisição tradicionais, as equipes de segurança precisam ajustar as práticas de monitoramento para abranger tanto as vulnerabilidades em dispositivos móveis quanto as ferramentas automatizadas que operam de forma não autorizada em aplicativos corporativos existentes.
O kit de exploração P7 DarkSword para iOS adiciona roubo de dados de carteiras de criptomoedas e comandos remotos.
A iVerify divulgou detalhes sobre o P7 DarkSword, uma variante do kit de exploração DarkSword para iOS. O P7 reduz o tamanho do seu dispositivo, adiciona o roubo de dados do Keychain e da carteira de criptomoedas e implementa comunicação bidirecional com um servidor de comando e controle (C2). O kit tem como alvo as versões do iOS de 18.4 a 18.
- Por que isso importa
- Usuários que executam versões afetadas do iOS enfrentam exploração furtiva capaz de roubar credenciais confidenciais do Keychain e ativos de criptomoedas diretamente de dispositivos móveis visados.
- O que fazer
- Atualize os dispositivos iOS para a versão mais recente do firmware para corrigir falhas de escalonamento de privilégios no navegador e no kernel.
O Problema dos Agentes de Terceiros: Por Que a Segurança Criada para a IA que Você Escolheu Ignora os Agentes que Você Não Escolheu
Nos ambientes estudados para o Relatório sobre o Estado da Segurança de Agentes de 2026, aproximadamente 1.280 produtos de terceiros agora incorporam IA.
- Por que isso importa
- As equipes de segurança corporativa enfrentam exposição de dados não monitorada porque agentes de IA de terceiros operam dentro de softwares confiáveis sem passar por gateways de identidade ou pontos de revisão de segurança.
Executivo de segurança cibernética preso em caso supostamente ligado aos hackers do ShinyHunters
O executivo canadense de cibersegurança Edward Dubrovsky foi preso na Pensilvânia em conexão com supostas atividades de extorsão que, segundo diversas reportagens, estão ligadas à repressão em curso do FBI contra o grupo de hackers ShinyHunters.
A ARTEX AI e os agentes Claude foram usados em ciberataques contra bancos sul-coreanos.
Os ciberataques que abalaram o setor financeiro sul-coreano no início deste mês foram lançados por um hacker chinês usando o pacote de testes de penetração ARTEX AI e os agentes Claude.
- O que fazer
- Analise os registros internos de uso do agente de IA e monitore os alertas de inteligência de ameaças para alvos do setor financeiro.
Criminal IP apresenta o AITEM como a próxima evolução do gerenciamento de superfície de ataque.
O gerenciamento tradicional da superfície de ataque ajuda as organizações a descobrirem ativos expostos, mas a visibilidade por si só não é suficiente para lidar com as ameaças.
Principais pontos
- O P7 DarkSword tem como alvo as versões do iOS de 18.4 a 18.7 para extrair dados do Keychain e credenciais de carteiras de criptomoedas por meio de canais C2 bidirecionais.
- A cadeia de exploração escapa das sandboxes do navegador e escala para privilégios de kernel para injetar payloads no SpringBoard.
- A segurança da IA empresarial deve ir além dos gateways próprios e monitorar agentes de terceiros incorporados que ignoram a autenticação SSO central.