
BOLETIM DIÁRIO
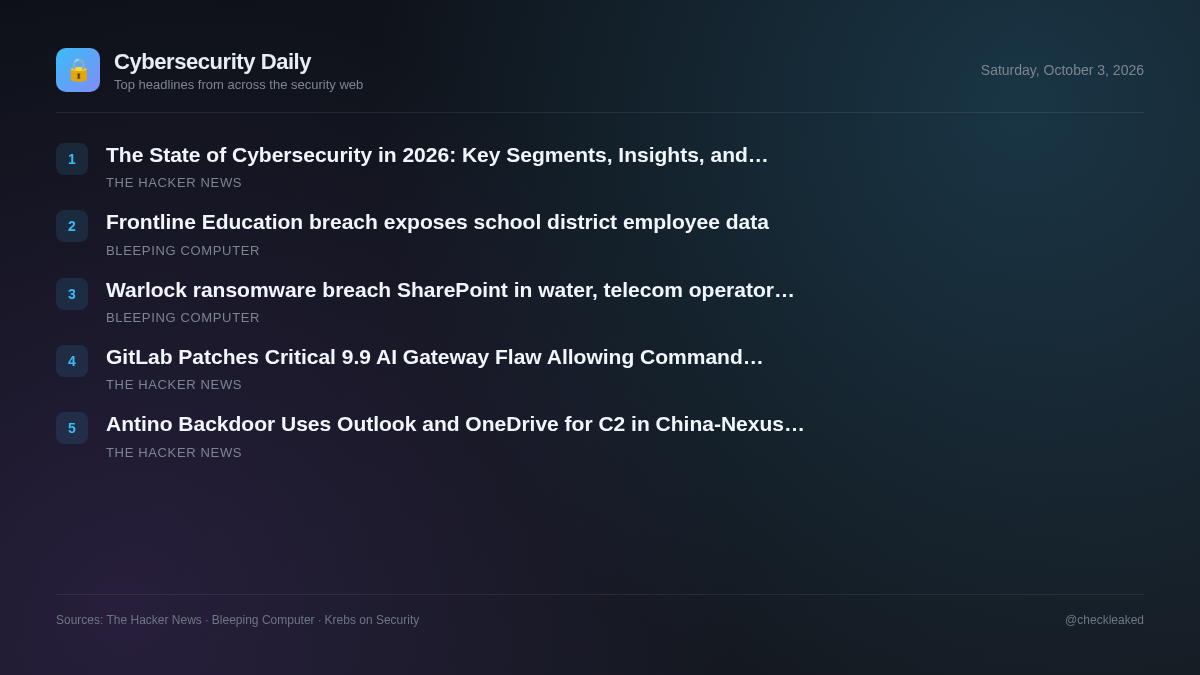
O Estado da Cibersegurança em 2026: Principais Segmentos, Perspectivas e Inovações
O briefing de hoje aborda uma vulnerabilidade crítica no GitLab AI Gateway, espionagem cibernética com base na China por meio do backdoor Antino e insights estratégicos para operações de segurança em 2026.
5 notícias3 min de leitura
O cenário de segurança atual destaca os riscos operacionais introduzidos pela expansão dos recursos de software e da infraestrutura corporativa. Organizações que executam cargas de trabalho de IA auto-hospedadas enfrentam riscos técnicos imediatos, enquanto agentes de espionagem continuam a abusar de serviços legítimos em nuvem para burlar o monitoramento de perímetro.
GitLab corrige falha crítica no AI Gateway 9.9 que permitia a execução de comandos em servidores auto-hospedados.
O GitLab corrigiu uma falha crítica, rastreada como CVE-2026-90970 com uma pontuação CVSS de 9,9, em seu componente AI Gateway. O problema permitia que usuários autenticados com acesso à plataforma Duo Agent executassem comandos em servidores auto-hospedados.
- Por que isso importa
- Ambientes auto-hospedados que executam versões vulneráveis do AI Gateway permitem que usuários autenticados executem comandos não autorizados no host subjacente.
O backdoor Antino usa o Outlook e o OneDrive para comando e controle em campanha de espionagem China-Nexus.
Um agente de ameaças com ligações à China, identificado como UAT-11587, está visando organizações governamentais e de políticas públicas na Ásia, utilizando um backdoor compilado em Rust chamado Antino, que depende do Microsoft Graph para realizar operações de comando e controle (C2) via Outlook e OneDrive.
- Por que isso importa
- Organizações visadas enfrentam exfiltração secreta de dados e execução de comandos por meio de serviços legítimos em nuvem do Microsoft 365.
O Estado da Cibersegurança em 2026: Principais Segmentos, Perspectivas e Inovações
Em destaque: A cibersegurança está sendo remodelada pela expansão da infraestrutura em nuvem, IA, sistemas distribuídos e ambientes digitais cada vez mais complexos.
- Por que isso importa
- Gerenciar ferramentas de segurança desconectadas e telemetria não gerenciada aumenta as vulnerabilidades de segurança, enquanto ataques baseados em IA enfraquecem as defesas tradicionais.
Violação de dados da Frontline Education expõe informações de funcionários do distrito escolar.
A Frontline Education está notificando os distritos escolares sobre uma violação de dados após invasores explorarem uma vulnerabilidade em um software de terceiros para obter acesso não autorizado aos seus sistemas e roubar informações de funcionários, incluindo números de Seguro Social.
- Por que isso importa
- Não é possível determinar detalhes técnicos ou uma avaliação da exposição devido à falta do material de origem.
O ransomware Warlock invadiu o SharePoint em ataques a operadoras de telecomunicações e causou danos a empresas de telecomunicações.
O grupo de ransomware Warlock, ligado à China, teve como alvo uma empresa de serviços de água, uma provedora de telecomunicações, um órgão governamental regional e uma universidade, explorando vulnerabilidades do SharePoint para obter acesso inicial.
- Por que isso importa
- O impacto sobre as vítimas e os detalhes da vulnerabilidade não podem ser avaliados devido à falta de informações detalhadas nas fontes.
Principais pontos
- O GitLab corrigiu a vulnerabilidade CVE-2026-90970 (CVSS 9.9), uma falha crítica em gateways de IA auto-hospedados que permitia a execução de comandos.
- O GitLab corrigiu as versões 19.2.4, 19.3.2 e 19.4.1; instâncias hospedadas no GitLab.com não exigem nenhuma ação do usuário.
- O grupo de ameaças UAT-11587, ligado à China, implementa o backdoor Antino, visando organizações governamentais e políticas asiáticas.
- Antino usa a API do Microsoft Graph para abusar da infraestrutura legítima do Outlook e do OneDrive para comunicações de comando e controle (C2).