
BOLETIM DIÁRIO
Vietnamita é acusado de fraude com criptomoedas no valor de US$ 16 milhões envolvendo abate de porcos.
A polícia holandesa prendeu um suspeito de ser membro do grupo ShinyHunters, enquanto desenvolvedores enfrentam uma falha de vazamento de credenciais OAuth no SDK Python do MCP.
5 notícias3 min de leitura
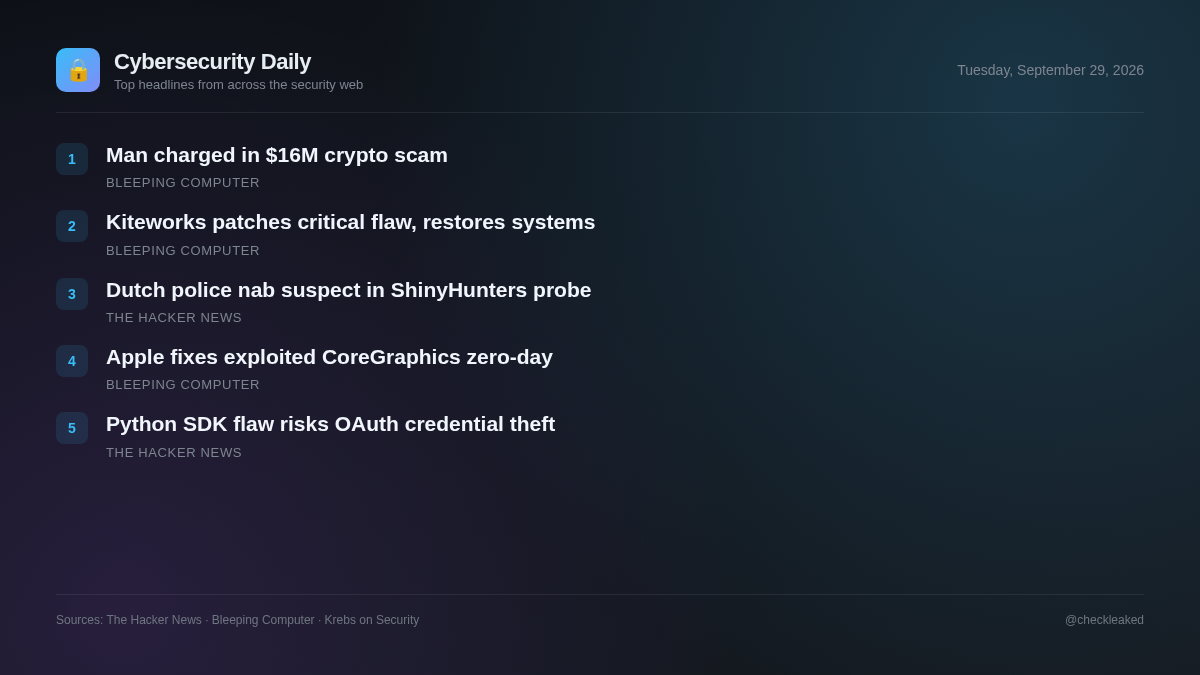
A polícia holandesa prendeu um suspeito de ser afiliado ao grupo ShinyHunters, marcando uma importante atualização nas investigações de longa data sobre operações de roubo de dados e extorsão de alto nível.
Ao mesmo tempo, os desenvolvedores que usam o SDK oficial do MCP para Python enfrentam uma falha de segurança grave que pode permitir que servidores não confiáveis coletem credenciais OAuth e comprometam contas de usuário vinculadas. As equipes de segurança que criam ou gerenciam integrações em torno desse protocolo devem revisar suas implementações imediatamente para proteger os fluxos de trabalho de autorização.
A Kiteworks corrige uma falha crítica e coloca os sistemas dos clientes online.
A empresa de tecnologia americana Kiteworks suspendeu o aviso preventivo que pedia aos clientes que desligassem seus sistemas após corrigir uma vulnerabilidade crítica.
- Por que isso importa
- Vulnerabilidades críticas em soluções empresariais de transferência de arquivos gerenciada podem comprometer o servidor e causar acesso não autorizado aos dados.
A Apple corrige uma falha de segurança zero-day do CoreGraphics que foi explorada em ataques.
A Apple lançou atualizações de segurança para corrigir uma vulnerabilidade de dia zero explorada em ataques direcionados "extremamente sofisticados" contra dispositivos iOS.
- Por que isso importa
- Vulnerabilidades de dia zero exploradas na prática representam riscos de segurança imediatos para dispositivos sem as devidas atualizações que executam sistemas operacionais afetados.
Uma falha no SDK oficial do MCP para Python pode permitir que servidores maliciosos roubem credenciais OAuth.
Uma vulnerabilidade de alta gravidade no SDK oficial do MCP para Python permite que um servidor malicioso extraia segredos de clientes OAuth, códigos de autorização e chaves de prova PKCE. Os atacantes podem usar as credenciais roubadas para obter tokens de acesso com todas as permissões do aplicativo. O problema foi corrigido nas versões 1.30.0 e 2.2.0.
- Por que isso importa
- Aplicações de IA integradas a servidores MCP maliciosos ou comprometidos podem perder credenciais OAuth de longa duração, levando à apropriação indevida de contas.
Polícia holandesa prende homem de 24 anos em Amsterdã na investigação do caso ShinyHunters.
A polícia holandesa prendeu Pepijn van der Stap, de 24 anos, em Amsterdã, em conexão com o grupo de cibercriminosos ShinyHunters. Van der Stap, que já havia sido detido em 2023 por roubo de dados e extorsão, deverá comparecer ao tribunal em Roterdã.
- Por que isso importa
- As ações policiais visam figuras-chave ligadas a grupos proeminentes de crimes cibernéticos e extorsão de dados.
- O que fazer
- Analise as superfícies de ataque externas e reforce os procedimentos de monitoramento de violações de dados.
Vietnamita é acusado de fraude com criptomoedas no valor de US$ 16 milhões envolvendo abate de porcos.
Um cidadão vietnamita foi acusado de lavagem de dinheiro por seu envolvimento em um esquema gigantesco de "abate de porcos", que lesou uma vítima em US$ 16 milhões em criptomoedas.
Principais pontos
- A polícia holandesa prendeu Pepijn van der Stap, de 24 anos, em Amsterdã, em conexão com o grupo ShinyHunters.
- O suspeito deverá comparecer perante o Tribunal Distrital de Rotterdam em 29 de setembro de 2026.
- Os responsáveis pela manutenção corrigiram a vulnerabilidade de OAuth no SDK Python do MCP nas versões 1.30.0 e 2.2.0.