
BOLETIM DIÁRIO
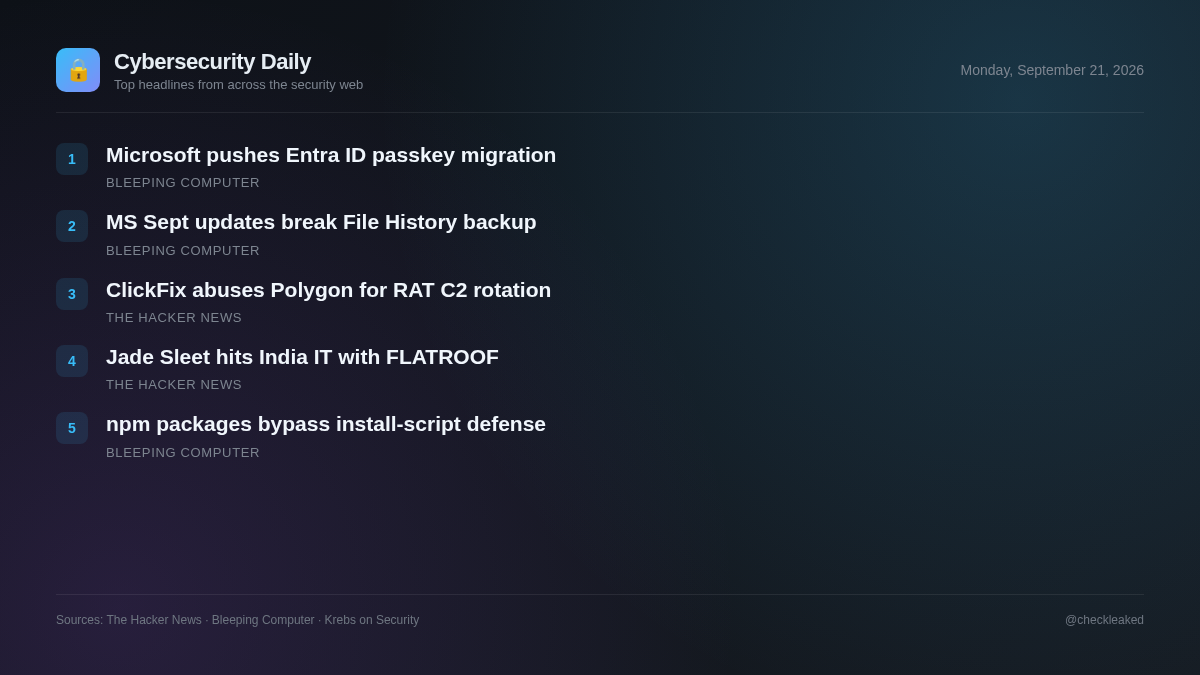
A Microsoft lembra aos administradores que migrem os usuários do Entra ID para chaves de acesso.
O briefing de hoje aborda novas implementações do ChainScript RAT que utilizam contratos inteligentes da Polygon e os ataques de backdoor do Jade Sleet ao macOS contra provedores de TI.
5 notícias2 min de leitura
Os agentes maliciosos estão cada vez mais combinando táticas de engenharia social com novas técnicas de resiliência de infraestrutura. Campanhas recentes destacam como os adversários contornam os métodos tradicionais de detecção, explorando redes descentralizadas e visando as cadeias de suprimentos dos desenvolvedores.
ClickFix Iscas Implanta ChainScript RAT Usando Polígono para Rotacionar Infraestrutura de Comando e Controle
Atores maliciosos estão usando iscas ClickFix disfarçadas de Spotify, Zoom Workplace e Microsoft Teams para implantar o RAT ChainScript. O ChainScript emprega contratos inteligentes da Polygon via EtherHiding para descoberta de servidores de comando e controle (C2) e oferece recursos como execução de comandos no CMD e PowerShell, captura de tela e roubo de carteiras de criptomoedas.
- Por que isso importa
- Usuários enganados a executar instaladores de software falsos enfrentam comprometimento total do sistema, execução remota e roubo de carteiras de criptomoedas.
Jade Sleet ligada à violação de segurança de provedor de TI indiano com backdoors FLATROOF e ROOFDECK
O agente de ameaças norte-coreano Jade Sleet comprometeu um provedor de serviços de TI com sede na Índia, visando desenvolvedores por meio dos backdoors FLATROOF e ROOFDECK para macOS. Ambos os backdoors foram previamente utilizados na vulnerabilidade de ponte LayerZero do KelpDAO.
- Por que isso importa
- Os provedores de serviços de TI e os desenvolvedores são os alvos do acesso inicial, expondo as redes de destino subsequentes a backdoors persistentes no macOS.
A Microsoft lembra aos administradores que migrem os usuários do Entra ID para chaves de acesso.
A Microsoft lembrou os administradores de migrarem os usuários do Entra ID para métodos de autenticação resistentes a phishing para evitar interrupções no login após a desativação da autenticação de primeiro fator por SMS, prevista para fevereiro de 2027.
Microsoft: Atualizações de setembro quebram o recurso de backup do Histórico de Arquivos
A Microsoft alertou que o recurso integrado de backup do Histórico de Arquivos do Windows pode parar de funcionar em alguns sistemas após a instalação das atualizações de segurança de setembro de 2026.
Pacotes npm maliciosos burlam as defesas do script de instalação em tempo de execução.
O contexto da notícia sobre pacotes npm maliciosos que burlam as defesas do script de instalação em tempo de execução consiste unicamente em uma página de verificação de segurança da Cloudflare.
Principais pontos
- O ChainScript RAT usa iscas ClickFix disfarçadas de Teams, Zoom ou Spotify para comprometer endpoints.
- ChainScript utiliza contratos inteligentes Polygon em uma técnica de EtherHiding para resolver dinamicamente servidores C2 WebSocket.
- O grupo norte-coreano Jade Sleet comprometeu um provedor de TI indiano usando as vulnerabilidades FLATROOF e ROOFDECK no macOS.
- Jade Sleet continua a visar desenvolvedores de software e empresas de serviços de TI para se infiltrar em redes downstream.