
CODZIENNY BRIEFING
Armory Castle wykorzystał lukę Zero-Day BeyondTrust; modele decyzyjne AI wchodzą na platformy SOC
Dzisiejszy briefing dotyczył wykorzystania luki zerowego dnia w zabezpieczeniach BeyondTrust i szybkiego wdrażania modeli decyzyjnych AI na platformach operacji bezpieczeństwa.
5 wiadomości2 min czytania
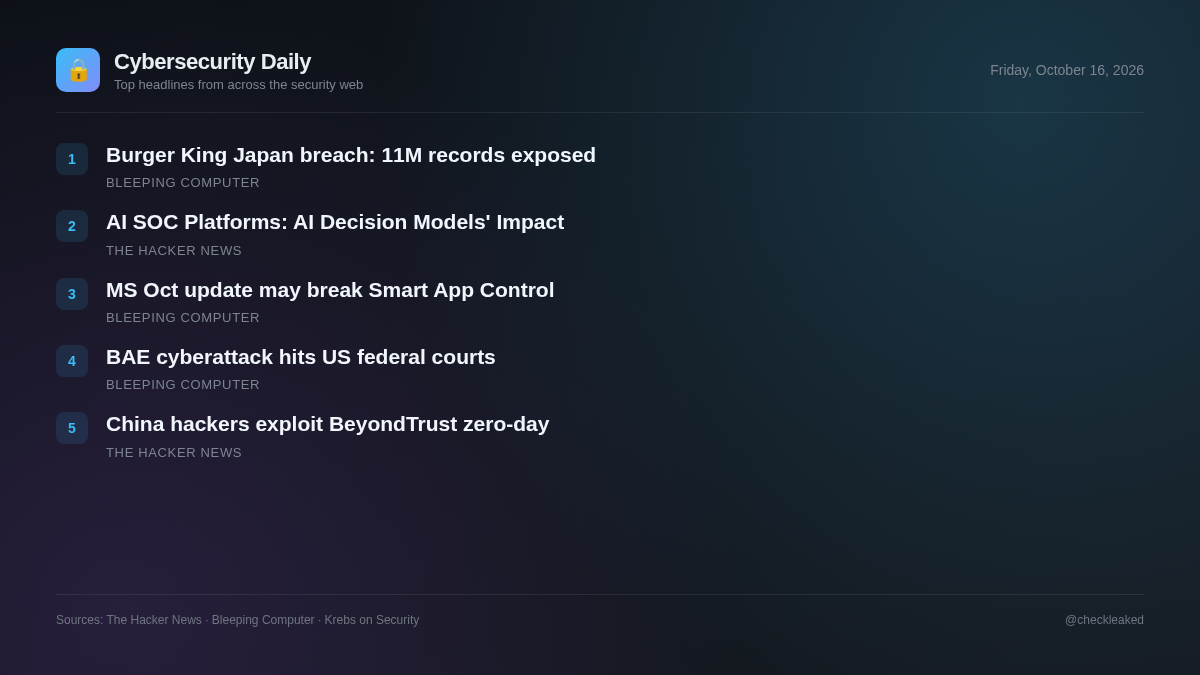
Aktorzy zagrożeń powiązani z powiązaną z Chinami grupą szpiegowską Armory Castle aktywnie wykorzystali lukę typu zero-day w urządzeniach BeyondTrust Remote Support przed udostępnieniem poprawki. Luka umożliwiała nieautoryzowane zdalne operacje na plikach na podatnych urządzeniach.
Jednocześnie zespoły ds. operacji bezpieczeństwa oceniają modele decyzyjne sztucznej inteligencji (AI) nieoparte na tekście, oferowane przez takich dostawców jak TypeSafe AI, OpenAI i Cribl, które mają na celu przyspieszenie szybkiego podejmowania decyzji w środowiskach SOC.
Hakerzy powiązani z Chinami wykorzystali lukę Zero-Day BeyondTrust do przejęcia kontroli nad serwerami zdalnego wsparcia
Powiązana z Chinami grupa Armory Castle wykorzystała lukę typu zero-day CVE-2026-102764 (CVSS 9.3) w programie BeyondTrust Remote Support do wykonywania nieautoryzowanych zdalnych operacji na plikach.
- Co zrobić
- Zastosuj poprawkę BT26-05-RS lub zaktualizuj starsze wersje oprogramowania BeyondTrust Remote Support.
Wyciek danych w japońskiej firmie Burger King ujawnił 11 milionów rekordów klientów
Burger King Japan, japońska filia światowego giganta branży fast-food Burger King, ujawniła poważne naruszenie bezpieczeństwa danych po tym, jak atakujący uzyskali dostęp do serwera zawierającego 11,18 mln danych klientów.
Microsoft: październikowa aktualizacja systemu Windows może zakłócić działanie funkcji Smart App Control
Firma Microsoft poinformowała, że niektórzy użytkownicy mogą mieć problem z włączeniem funkcji Smart App Control po zainstalowaniu w tym miesiącu aktualizacji zabezpieczeń systemu Windows 11 o numerze KB5127648.
Cyberatak na BAE Systems zakłóca funkcjonowanie federalnego sądu w USA
Według doniesień cyberatak na firmę BAE Systems wpłynął na działalność federalnego sądu w USA, jednak podany kontekst zwraca jedynie stronę weryfikacyjną Cloudflare.
Modele decyzyjne AI i ich wpływ na platformy SOC AI
Modele decyzyjne AI, w tym TypeSafe AI Jev, OpenAI Decisions API i Cribl cribl-decision, przekazują pytania stanowe i typizowane bezpośrednio w celu generowania wyników lub wyborów bez generowania tekstu.
- Dlaczego to ważne
- Platformy operacji bezpieczeństwa mogą wykorzystywać modele decyzyjne sztucznej inteligencji bez użycia tekstu, aby bezpośrednio przetwarzać stan systemu i automatyzować selekcję operacyjną.
Najważniejsze wnioski
- Armory Castle wykorzystało lukę typu zero-day o numerze CVE-2026-102764 w BeyondTrust Remote Support przed wydaniem poprawek.
- Wersje od 24.3.1 do 26.2.3 usługi BeyondTrust Remote Support hostowanej samodzielnie wymagają poprawki BT26-05-RS w celu zapobiegania nieautoryzowanym operacjom na plikach.
- Instancje SaaS BeyondTrust otrzymały automatyczne aktualizacje dla luki CVE-2026-102764 od 9 października 2026 r.
- Platformy SOC przyjmują modele decyzyjne sztucznej inteligencji bez użycia tekstu, takie jak TypeSafe AI Jev, OpenAI Decisions API i cribl-decision.