
CODZIENNY BRIEFING
Sterownik Danfoss atakuje lodówki w supermarketach, a telewizory LG mają wadę główną
Dzisiejszy briefing dotyczył ataków na sterowniki chłodnicze Danfoss we Francji, wykorzystywania luk w zabezpieczeniach przed autoryzacją root w telewizorach LG Smart TV oraz ostrzeżeń bezpieczeństwa SAP.
5 wiadomości2 min czytania
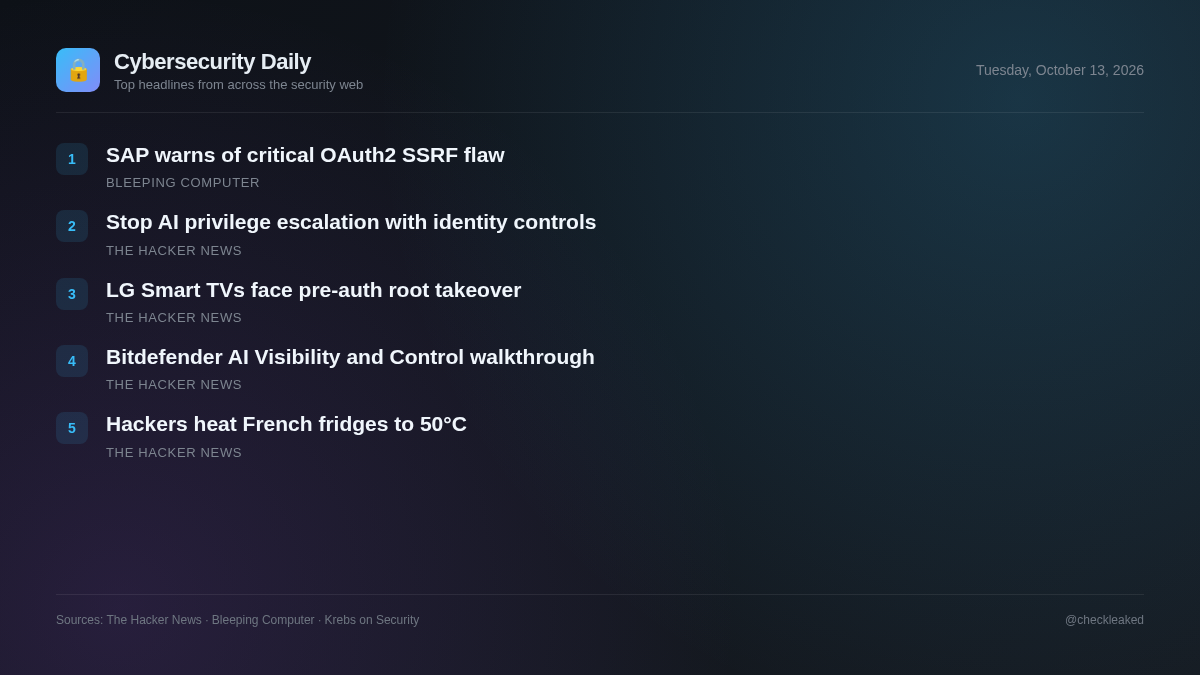
Jednocześnie badacze bezpieczeństwa ujawnili trzy luki w zabezpieczeniach systemu webOS, umożliwiające nieuwierzytelniony dostęp do roota w telewizorach LG Smart TV za pośrednictwem sieci lokalnych. Administratorzy systemów i zespoły ds. bezpieczeństwa sieci muszą priorytetowo traktować izolację narażonych interfejsów sterowania przemysłowego i aktualizację podatnych na ataki podłączonych punktów końcowych.
Atakujący podgrzewają lodówki we francuskich supermarketach do 50°C, przejmując kontrolę nad sterownikami Danfoss
Napastnicy zdalnie przejęli kontrolę nad sterownikami chłodniczymi Danfoss AK-SM i AK-SC we francuskich supermarketach, przełączając urządzenia w tryb rozmrażania, osiągając temperaturę 50°C i niszcząc zapasy żywności.
- Dlaczego to ważne
- Urządzeniami sterującymi infrastrukturą fizyczną podłączonymi do Internetu można sterować zdalnie, co może powodować poważne szkody finansowe i operacyjne.
- Co zrobić
- Odłącz regulatory Danfoss AK-SM i AK-SC od publicznego Internetu lub ściśle filtruj dostęp do sieci.
SAP ostrzega przed najpoważniejszą luką w zabezpieczeniach SSRF protokołu OAuth2
Firma SAP w aktualizacjach zabezpieczeń z października 2026 r. usunęła 20 luk w zabezpieczeniach w wielu produktach, w tym lukę o najwyższym stopniu zagrożenia w pakiecie Cloud SDK dla języka Python.
Telewizory LG Smart TV podatne na przejęcie uprawnień roota z sieci lokalnej przed autoryzacją
Trzy luki w zabezpieczeniach systemu LG webOS 7.5.7-25 z oprogramowaniem układowym 04.54.40 można wykorzystać do połączenia z lokalnym portem sieciowym 3001, aby uzyskać dostęp do roota na telewizorach Smart TV bez konieczności interakcji właściciela lub uwierzytelniania za pomocą kodu PIN.
- Dlaczego to ważne
- Lokalni atakujący mogą ominąć monity o podanie numeru PIN, korzystając z zaufanych certyfikatów testowych w aplikacji sync-demo, aby uzyskać klucze uprawniające do korzystania z telewizora i przejąć nad nim kontrolę.
- Co zrobić
- Niezwłocznie zaktualizuj oprogramowanie sprzętowe telewizora LG Smart TV do najnowszej wersji z poprawioną poprawką.
[Webinar] Jak zatrzymać eskalację uprawnień sterowaną przez sztuczną inteligencję za pomocą kontroli tożsamości w czasie wykonywania
Tradycyjne metody kontroli tożsamości, skupiające się wyłącznie na uwierzytelnianiu i statycznych uprawnieniach dostępu, tracą na znaczeniu, ponieważ sztuczna inteligencja przyspiesza rozpoznanie atakujących i eskalację uprawnień.
- Co zrobić
- Oceń kontrolę tożsamości w czasie wykonywania, aby stale monitorować i ograniczać działania po uwierzytelnieniu.
Przewodnik po produkcie: widoczność i kontrola AI Bitdefender
Bitdefender wprowadził GravityZone AI Visibility and Control, aby śledzić nieautoryzowane oprogramowanie AI, dane wklejane z przeglądarki, rozszerzenia edytora i lokalne środowiska uruchomieniowe modeli działające na punktach końcowych Windows.
Najważniejsze wnioski
- Zablokuj lub zablokuj zdalny dostęp sieciowy do sterowników chłodniczych Danfoss AK-SM i AK-SC po atakach we Francji.
- Zaktualizuj inteligentne telewizory LG z systemem webOS, aby naprawić trzy powiązane luki w zabezpieczeniach sieci lokalnej, które umożliwiają dostęp do roota przed uwierzytelnieniem.