
CODZIENNY BRIEFING
Zestaw exploitów P7 DarkSword iOS umożliwia kradzież danych portfela kryptowalut i wykonywanie poleceń zdalnych
Dzisiejszy briefing dotyczył zaktualizowanego zestawu exploitów DarkSword dla systemu iOS, który kradnie portfele kryptowalutowe, a także zagrożeń bezpieczeństwa, jakie stwarzają niemonitorowani zewnętrzni agenci AI.
5 wiadomości3 min czytania
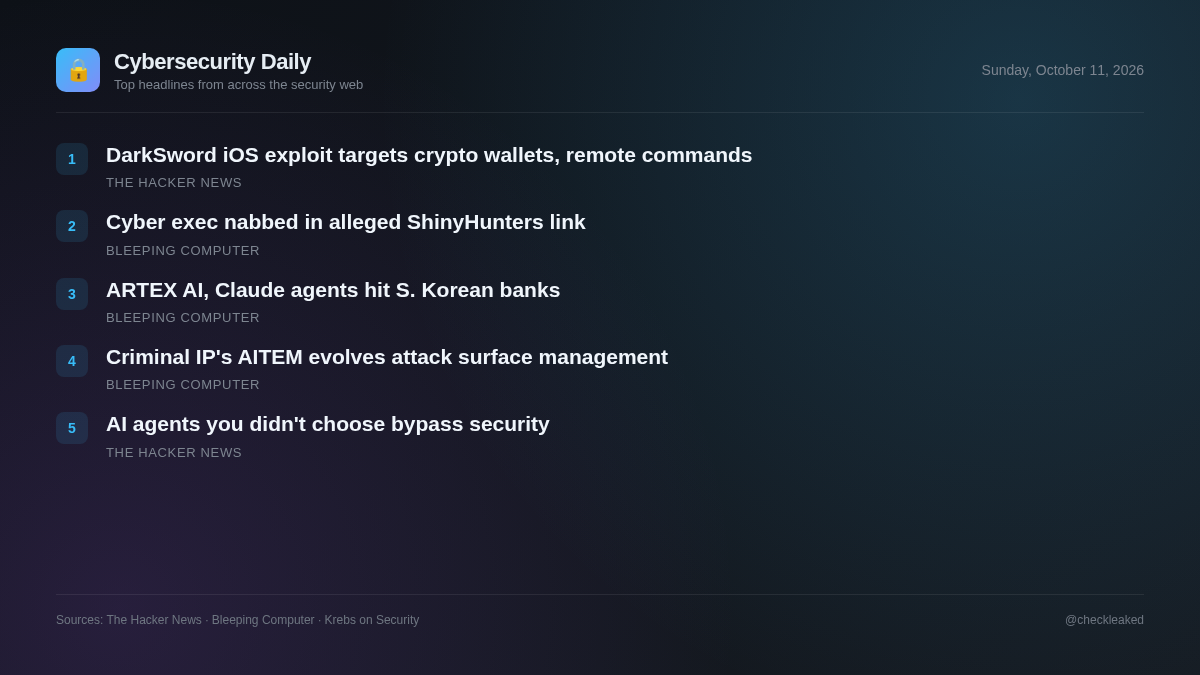
Nowa, szczegółowa wersja zestawu exploitów dla systemu iOS podkreśla stałe zagrożenie dla środowisk mobilnych, a szersze zmiany w oprogramowaniu korporacyjnym pokazują, że zespoły ds. bezpieczeństwa mają trudności z utrzymaniem widoczności funkcji zautomatyzowanych. Zestaw P7 DarkSword pokazuje, jak atakujący stale udoskonalają frameworki exploitów, celując w platformy mobilne, aby przechwycić cenne, wrażliwe dane, w tym zawartość pęków kluczy i dane uwierzytelniające portfeli kryptowalut.
Jednocześnie organizacje są coraz bardziej narażone na ataki ze strony niemonitorowanych agentów AI wbudowanych bezpośrednio w oprogramowanie dostawców. Ponieważ te funkcje często omijają centralną infrastrukturę tożsamości i tradycyjne procedury zakupów, zespoły ds. bezpieczeństwa muszą dostosować praktyki monitorowania, aby uwzględnić zarówno zagrożenia związane z urządzeniami mobilnymi, jak i zautomatyzowane narzędzia działające w oparciu o istniejące aplikacje korporacyjne.
Zestaw exploitów P7 DarkSword iOS umożliwia kradzież danych portfela kryptowalut i wykonywanie poleceń zdalnych
iVerify ujawnił szczegóły dotyczące P7 DarkSword, wariantu zestawu exploitów DarkSword dla systemu iOS. P7 zmniejsza rozmiar swojego urządzenia, dodaje możliwość kradzieży danych z pęku kluczy i portfeli kryptowalut oraz implementuje dwukierunkową komunikację C2. Zestaw jest przeznaczony dla systemów iOS w wersji od 18.4 do 18.
- Dlaczego to ważne
- Użytkownicy korzystający z zainfekowanych wersji systemu iOS są narażeni na nieujawnione ataki, które mogą doprowadzić do kradzieży poufnych danych uwierzytelniających pęku kluczy i aktywów kryptowalutowych bezpośrednio z urządzeń mobilnych.
- Co zrobić
- Zaktualizuj urządzenia z systemem iOS do najnowszej wersji oprogramowania układowego, aby naprawić luki w zabezpieczeniach przeglądarki i jądra powodujące eskalację uprawnień.
Problem agenta zewnętrznego: dlaczego zabezpieczenia stworzone dla sztucznej inteligencji, które wybrałeś, pomijają agentów, których nie wybrałeś
W środowiskach badanych na potrzeby raportu State of Agent Security Report z 2026 r. około 1280 produktów innych firm wykorzystuje obecnie sztuczną inteligencję.
- Dlaczego to ważne
- Zespoły odpowiedzialne za bezpieczeństwo w przedsiębiorstwach są narażone na niekontrolowane ujawnienie danych, ponieważ zewnętrzni agenci AI działają w ramach zaufanego oprogramowania, nie przechodząc przez bramki tożsamości ani punkty kontroli bezpieczeństwa.
Aresztowano dyrektora ds. cyberbezpieczeństwa w związku ze sprawą rzekomo powiązaną z hakerami ShinyHunters
Kanadyjski dyrektor ds. cyberbezpieczeństwa Edward Dubrovsky został aresztowany w Pensylwanii w związku z domniemaną działalnością wymuszeń, która – jak wskazują liczne doniesienia – ma związek z trwającymi represjami FBI wobec grupy hakerskiej ShinyHunters.
Agenci ARTEX AI i Claude wykorzystywani w cyberatakach na banki południowokoreańskie
Cyberataki, które wstrząsnęły południowokoreańskim sektorem finansowym na początku tego miesiąca, zostały przeprowadzone przez chińskiego hakera z wykorzystaniem pakietu testów penetracyjnych ARTEX AI i agentów Claude.
- Co zrobić
- Przeglądaj wewnętrzne dzienniki wykorzystania agentów AI i monitoruj ostrzeżenia dotyczące zagrożeń dla podmiotów z sektora finansowego.
Przestępcy z branży własności intelektualnej przedstawiają AITEM jako kolejną ewolucję w zarządzaniu powierzchnią ataku
Tradycyjne metody zarządzania powierzchnią ataku pomagają organizacjom wykrywać narażone zasoby, jednak sama widoczność nie wystarczy, aby stawić czoła zagrożeniom.
Najważniejsze wnioski
- P7 DarkSword ma na celu ochronę wersji iOS od 18.4 do 18.7 w celu wyodrębnienia danych z pęku kluczy i danych uwierzytelniających portfela kryptowalutowego za pośrednictwem dwukierunkowych kanałów C2.
- Łańcuch exploitów omija piaskownice przeglądarki i eskaluje do uprawnień jądra, aby wstrzykiwać ładunki do SpringBoard.
- Zabezpieczenia sztucznej inteligencji w przedsiębiorstwach muszą wykraczać poza bramy własne i obejmować monitorowanie wbudowanych agentów zewnętrznych, którzy omijają centralne uwierzytelnianie SSO.