
CODZIENNY BRIEFING
Haker giełdy kryptowalut uranowych skazany za kradzież 53 milionów dolarów
Dzisiejszy przegląd bezpieczeństwa szczegółowo omawia wieloetapowy zestaw narzędzi do phishingu Wazza oraz surowe wyroki skazujące cyberprzestępców.
5 wiadomości2 min czytania
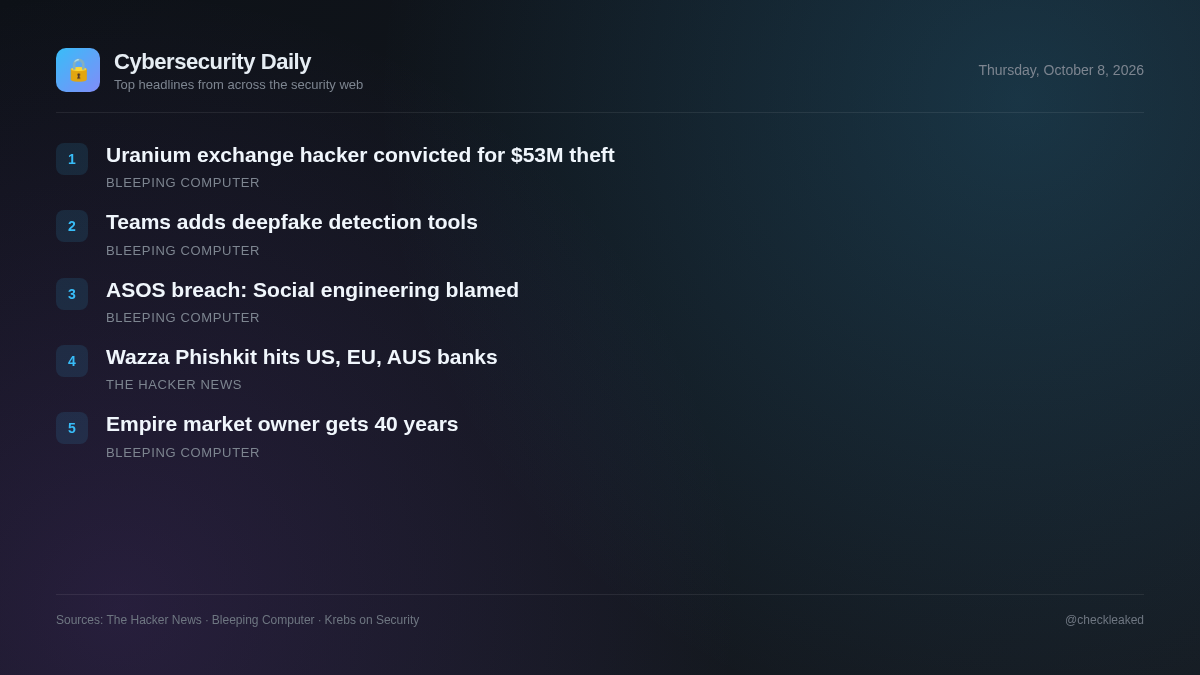
Jednocześnie działania organów ścigania nadal przynoszą znaczące rezultaty w walce z nagłośnionymi przestępstwami cybernetycznymi, w tym poważne wyroki skazujące i długie wyroki więzienia związane z nielegalnymi targowiskami i kradzieżami kryptowalut.
Wazza Phishkit atakuje sektor bankowy, rządowy i produkcyjny w USA, UE i Australii
ANY.RUN zidentyfikował nowy zestaw phishingowy o nazwie Wazza, atakujący instytucje bankowe, produkcyjne i rządowe w Stanach Zjednoczonych, Europie i Australii. Zagrożenie wykorzystuje wieloetapowy łańcuch routingu do filtrowania zautomatyzowanego ruchu i odwiedzających, a następnie oferuje przynętę phishingową opartą na kodzie urządzenia (Device Code) z motywem Adobe.
- Dlaczego to ważne
- Wazza kryje w sobie ostatnią przynętę, czyli wieloetapowe filtrowanie ruchu, które utrudnia działanie narzędzi do automatycznego wykrywania i sprawia, że początkowa analiza łączy jest mniej skuteczna dla analityków ds. bezpieczeństwa i dostawców usług MSSP.
Haker giełdy kryptowalut uranowych skazany za kradzież 53 milionów dolarów
Mężczyzna z Maryland został uznany winnym kradzieży ponad 53 milionów dolarów po tym, jak w kwietniu 2021 r. dwukrotnie włamał się do zdecentralizowanej giełdy kryptowalut Uranium Finance.
Microsoft Teams otrzyma wsparcie dla narzędzi innych firm do wykrywania deepfake’ów
Firma Microsoft wkrótce wprowadzi obsługę rozwiązań innych firm do wykrywania fałszywych treści i ochrony przed podszywaniem się podczas spotkań w usłudze Teams.
ASOS łączy naruszenie danych z atakiem socjotechnicznym i kradzieżą danych uwierzytelniających
ASOS wysyła klientom aktualizacje dotyczące incydentu związanego z cyberbezpieczeństwem, do którego doszło na początku tego tygodnia. Potwierdza to, że hakerzy uzyskali dostęp do niektórych danych osobowych.
Właściciel cyberprzestępczego rynku Empire skazany na 40 lat więzienia
Nie udało się przetworzyć treści tej historii, ponieważ strona źródłowa zwróciła żądanie weryfikacji bota Cloudflare.
Najważniejsze wnioski
- ANY.RUN zidentyfikował Wazza, phishkita wykorzystującego monity Device Code o tematyce Adobe, którego celem jest administracja rządowa, bankowość i sektor produkcyjny.
- Wazza stosuje wieloetapowy łańcuch routingu i kontroli ruchu, aby ominąć automatyczne systemy wykrywania w USA, UE i Australii.
- Organy ścigania nadal wydają surowe wyroki przeciwko osobom powiązanym z zakrojoną na szeroką skalę cyberprzestępczością i operacjami rynkowymi.