
CODZIENNY BRIEFING
Pakiet SDK Realtek wykorzystany do ataku na botnet Cling; Apple zaostrza pełny dostęp do dysku w systemie macOS dla sztucznej inteligencji
Dzisiejszy briefing dotyczył prób wykorzystania luk w pakiecie Realtek Jungle SDK do wdrożenia złośliwego oprogramowania typu botnet Cling, ściślejszej kontroli Apple nad dostępem do danych agentów AI w systemie macOS oraz rosnących wyzwań związanych z bezpieczeństwem poświadczeń.
5 wiadomości2 min czytania
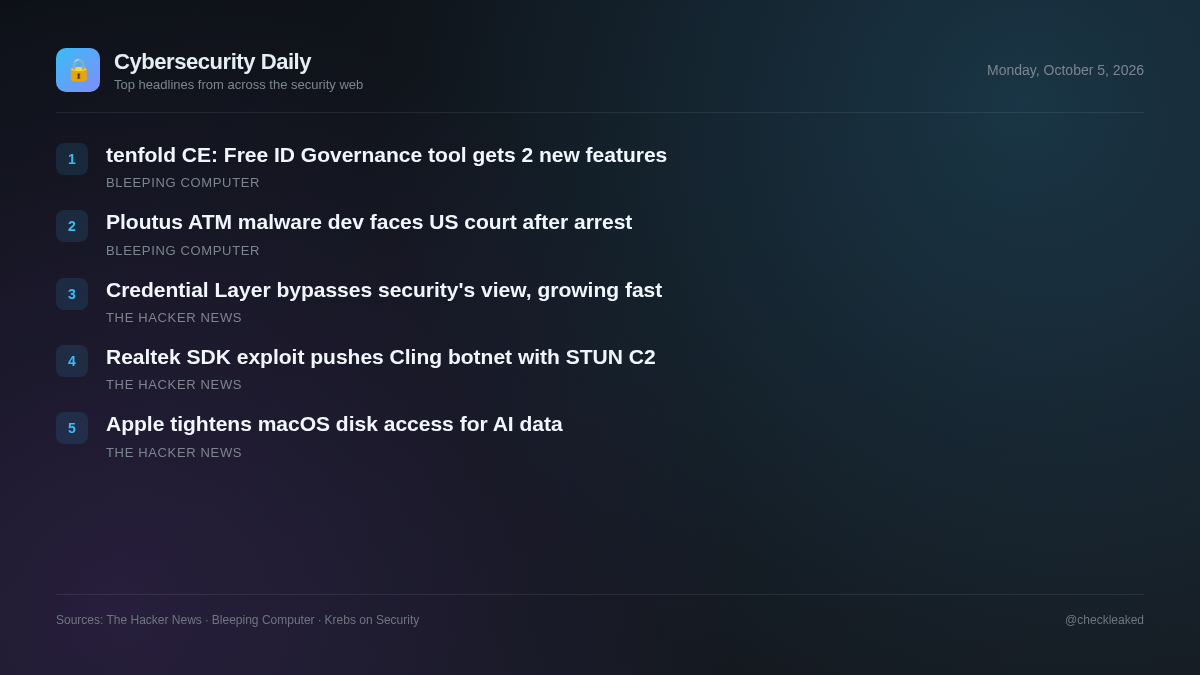
Aktorzy zagrożeń nadal wykorzystują przestarzałe luki w zabezpieczeniach i rozwijające się technologie, aby uzyskać nieautoryzowany dostęp. Niedawny wzrost liczby ataków wymierzony jest w znaną lukę w zabezpieczeniach pakietu Realtek Jungle SDK, która umożliwia rozsyłanie złośliwego oprogramowania typu botnet, wykorzystując standardowy ruch STUN do maskowania operacji typu command-and-control jako legalnej aktywności sieciowej.
Jednocześnie polityki bezpieczeństwa dostawców platform dostosowują się do szybkich zmian technologicznych. Apple wprowadza ograniczenia dotyczące implementacji pełnego dostępu do dysku w systemie macOS, aby uniemożliwić nowym agentom AI i narzędziom programowym ujawnianie poufnych danych użytkowników bez wyraźnego nadzoru.
Próby wykorzystania pakietu Realtek Jungle SDK powodują powstanie botnetu Cling z C2 opartym na STUN
Aktorzy zagrożeń próbują wykorzystać lukę CVE-2021-35394 w pakiecie Realtek Jungle SDK do wdrażania złośliwego oprogramowania typu botnet Cling, które wykorzystuje ruch STUN do operacji typu command-and-control.
- Co zrobić
- Zastosuj łatkę do urządzeń wykorzystujących podatne wersje zestawu Realtek Jungle SDK i sprawdź aktywność protokołu STUN pod kątem anomalii.
Warstwa uwierzytelniania rozwija się szybciej, niż zespoły ds. bezpieczeństwa są w stanie to zauważyć
Każde nowoczesne przedsiębiorstwo opiera się na referencjach.
- Dlaczego to ważne
- Rozwój zautomatyzowanych przepływów pracy i infrastruktury aplikacji zwiększa powierzchnię ataku szybciej, niż zespoły ds. bezpieczeństwa są w stanie śledzić niezarządzane tajne informacje.
Apple planuje zaostrzyć pełną kontrolę dostępu do dysku w systemie macOS w porównaniu z dostępem do danych agenta AI
Firma Apple ogłosiła plany ograniczenia ustawień pełnego dostępu do dysku w systemie macOS w celu rozwiązania problemów z prywatnością i bezpieczeństwem, które powstają w wyniku nadmiernego żądania dostępu do szerokiego zakresu systemu przez agentów sztucznej inteligencji.
- Dlaczego to ważne
- Aplikacje lub agenci AI z przyznanym pełnym dostępem do dysku mogą odczytywać poufne pliki systemowe, wiadomości, pocztę i historię przeglądanych stron internetowych bez pełnej świadomości użytkownika.
dziesięciokrotny CE: Nasze bezpłatne narzędzie do zarządzania tożsamościami właśnie zyskało 2 nowe funkcje
tenfold dodał do swojej bezpłatnej edycji Community Edition funkcje zarządzania treścią współdzieloną i audytu zdarzeń w czasie rzeczywistym przeznaczone dla organizacji liczących mniej niż 150 użytkowników.
- Co zrobić
- Odwiedź stronę źródłową, aby zweryfikować szczegóły aktualizacji.
Domniemany twórca złośliwego oprogramowania do bankomatów Ploutus stanął przed amerykańskim sądem po aresztowaniu
Stany Zjednoczone
Najważniejsze wnioski
- Próby wykorzystania luki CVE-2021-35394 w pakiecie Realtek Jungle SDK wzrosły około 5 września 2026 r., powodując rozprzestrzenianie się złośliwego oprogramowania typu botnet Cling.
- Botnet Cling wykorzystuje standardowe zachowanie protokołu STUN, aby ukryć swój kanał poleceń i kontroli jako standardowy ruch przekraczający NAT.
- Firma Apple ogranicza kontrolę pełnego dostępu do dysku w systemie macOS, aby ograniczyć ryzyko ujawnienia danych związane z agentami AI i oprogramowaniem innych firm.