
CODZIENNY BRIEFING
Stan cyberbezpieczeństwa w 2026 r.: kluczowe segmenty, spostrzeżenia i innowacje
Dzisiejszy briefing dotyczył krytycznej luki w zabezpieczeniach GitLab AI Gateway, cybernetycznego szpiegostwa związanego z Chinami za pośrednictwem tylnego wejścia Antino oraz strategicznych spostrzeżeń na temat operacji bezpieczeństwa w 2026 r.
5 wiadomości2 min czytania
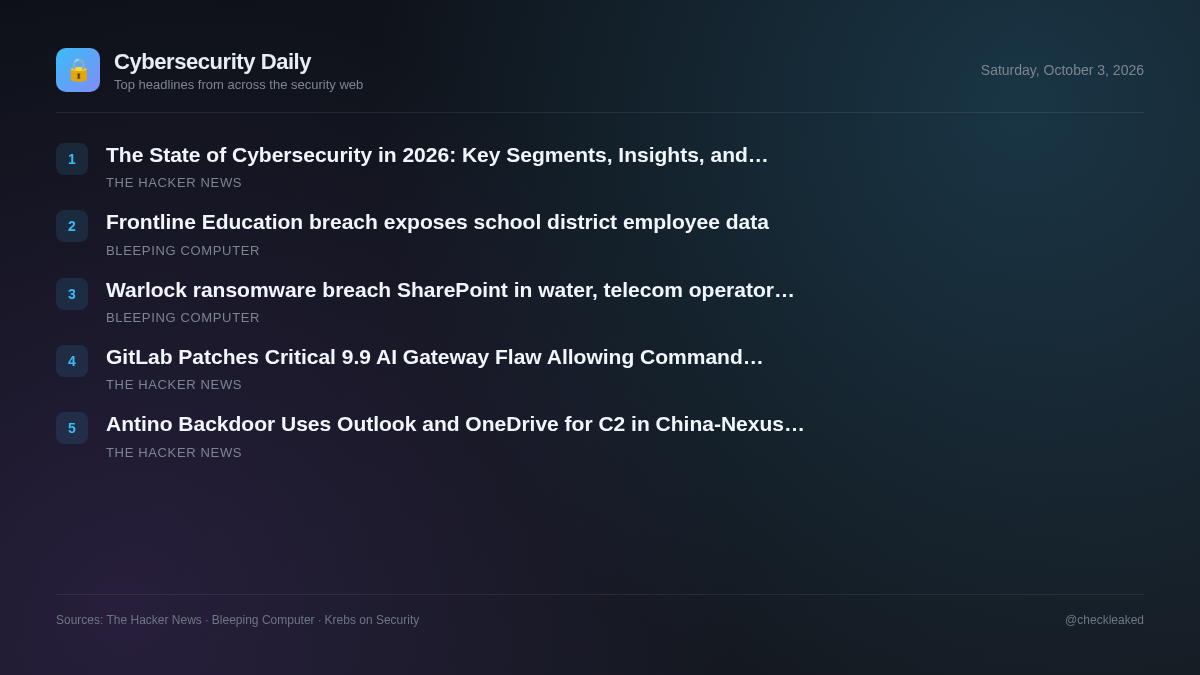
Dzisiejszy krajobraz bezpieczeństwa uwydatnia ryzyko operacyjne wynikające z rozbudowy funkcji oprogramowania i infrastruktury korporacyjnej. Organizacje korzystające z samodzielnie hostowanych obciążeń AI stoją w obliczu bezpośredniego ryzyka technicznego, a cyberprzestępcy nadal wykorzystują legalne usługi chmurowe do omijania monitoringu granic.
GitLab łata krytyczną lukę w oprogramowaniu AI Gateway 9.9 umożliwiającą wykonywanie poleceń na serwerach hostowanych samodzielnie
GitLab załatał krytyczną lukę oznaczoną jako CVE-2026-90970, która uzyskała wynik CVSS 9,9 w swoim komponencie AI Gateway. Problem umożliwia zalogowanym użytkownikom z dostępem do platformy Duo Agent wykonywanie poleceń na serwerach hostowanych samodzielnie.
- Dlaczego to ważne
- Środowiska hostowane samodzielnie, w których działają podatne na ataki wersje AI Gateway, umożliwiają uwierzytelnionym użytkownikom wykonywanie nieautoryzowanych poleceń na podstawowym hoście.
Antino Backdoor wykorzystuje Outlooka i OneDrive do C2 w kampanii szpiegowskiej China-Nexus
Atakujący grupę China-nexus oznaczony kodem UAT-11587 atakuje rządy i organizacje polityczne w Azji, wykorzystując do tego celu skompilowany w języku Rust backdoor o nazwie Antino, który wykorzystuje platformę Microsoft Graph do prowadzenia dochodzeń C2 za pośrednictwem programów Outlook i OneDrive.
- Dlaczego to ważne
- Organizacje będące celem ataku padają ofiarą ukrytego wykradania danych i wykonywania poleceń za pośrednictwem legalnych usług w chmurze Microsoft 365.
Stan cyberbezpieczeństwa w 2026 r.: kluczowe segmenty, spostrzeżenia i innowacje
Temat przewodni: Cyberbezpieczeństwo zmienia się pod wpływem rozwoju infrastruktury chmurowej, sztucznej inteligencji, systemów rozproszonych i coraz bardziej złożonych środowisk cyfrowych.
- Dlaczego to ważne
- Zarządzanie odłączonymi narzędziami bezpieczeństwa i niezarządzanymi danymi telemetrycznymi zwiększa ryzyko naruszenia zasad bezpieczeństwa, podczas gdy ataki oparte na sztucznej inteligencji osłabiają tradycyjne metody obrony.
Naruszenie bezpieczeństwa Frontline Education ujawnia dane pracowników okręgów szkolnych
Frontline Education powiadamia okręgi szkolne o naruszeniu bezpieczeństwa danych po tym, jak atakujący wykorzystali lukę w zabezpieczeniach oprogramowania innej firmy, aby uzyskać nieautoryzowany dostęp do systemów i ukraść dane pracowników, w tym numery ubezpieczenia społecznego.
- Dlaczego to ważne
- Ze względu na brak materiałów źródłowych nie można podać szczegółów technicznych ani dokonać oceny narażenia.
Naruszenie bezpieczeństwa oprogramowania ransomware Warlock w SharePoint, ataki na operatora telekomunikacyjnego
Powiązana z Chinami grupa zajmująca się oprogramowaniem ransomware Warlock zaatakowała przedsiębiorstwo wodociągowe, dostawcę usług telekomunikacyjnych, regionalny organ rządowy i uniwersytet, wykorzystując luki w zabezpieczeniach programu SharePoint w celu uzyskania wstępnego dostępu.
- Dlaczego to ważne
- Nie można ocenić wpływu na ofiary ani szczegółów ich podatności ze względu na brak szczegółowych informacji o źródle.
Najważniejsze wnioski
- GitLab załatał lukę CVE-2026-90970 (CVSS 9.9), krytyczną lukę w samodzielnie hostowanych bramach AI umożliwiających wykonywanie poleceń.
- GitLab naprawił wersje 19.2.4, 19.3.2 i 19.4.1; instancje hostowane w serwisie GitLab.com nie wymagają żadnych działań ze strony użytkownika.
- Grupa przestępców UAT-11587, zajmująca się zagrożeniami powiązanymi z Chinami, wdraża oprogramowanie typu backdoor Antino, którego celem są azjatyckie organizacje polityczne i rządowe.
- Antino wykorzystuje interfejs API Microsoft Graph do nadużywania legalnej infrastruktury Outlook i OneDrive w komunikacji C2.