
CODZIENNY BRIEFING
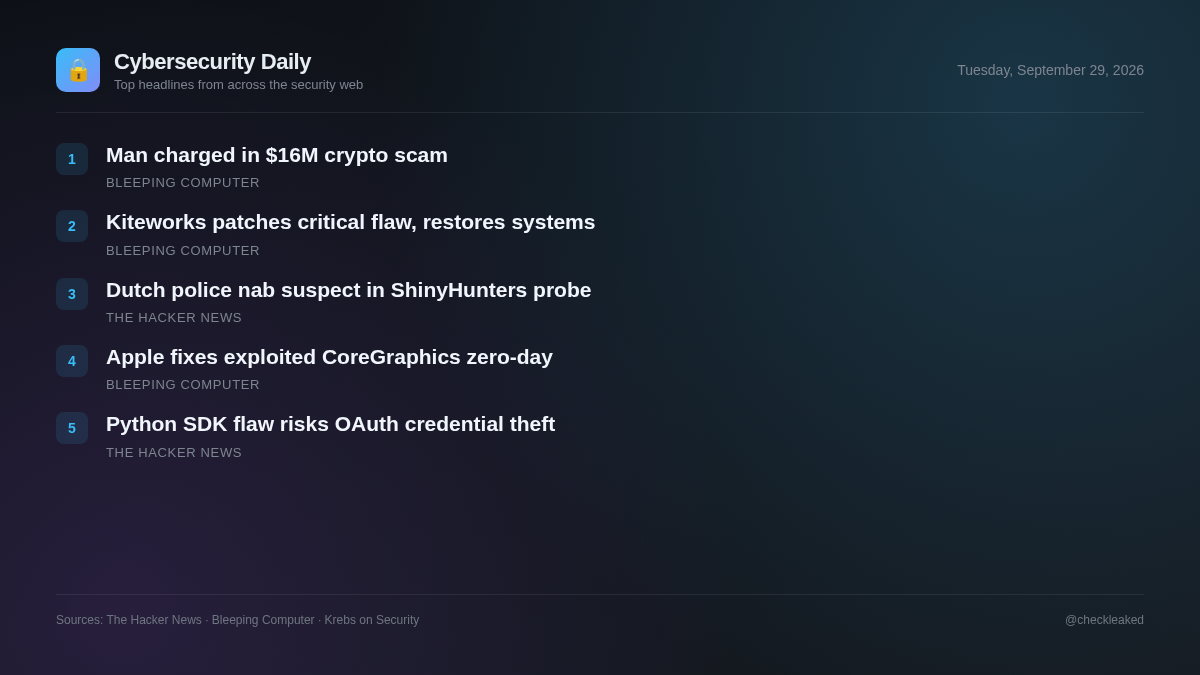
Wietnamczyk oskarżony o oszustwo kryptowalutowe polegające na „rzeźnictwie świń” na kwotę 16 milionów dolarów
Holenderska policja aresztowała podejrzanego o członkostwo w ShinyHunters, a programiści natrafili na lukę w pakiecie MCP Python SDK umożliwiającą wyciek danych uwierzytelniających OAuth.
5 wiadomości2 min czytania
Holenderskie organy ścigania zatrzymały mężczyznę podejrzanego o współpracę z organizacją ShinyHunters. Jest to ważny krok w długotrwałym śledztwie dotyczącym głośnych przypadków kradzieży danych i wymuszeń.
Jednocześnie programiści korzystający z oficjalnego pakietu MCP Python SDK napotykają na poważną lukę w zabezpieczeniach, która może umożliwić niezaufanym serwerom przechwycenie danych uwierzytelniających OAuth i naruszenie bezpieczeństwa powiązanych kont użytkowników. Zespoły ds. bezpieczeństwa tworzące lub zarządzające integracjami z tym protokołem muszą niezwłocznie dokonać przeglądu swoich wdrożeń, aby zabezpieczyć przepływy pracy związane z autoryzacją.
Kiteworks naprawia krytyczną lukę i przywraca systemy klientów do działania
Amerykańska firma technologiczna Kiteworks wycofała ostrzeżenie nakazujące klientom wyłączenie systemów po załataniu krytycznej luki w zabezpieczeniach.
- Dlaczego to ważne
- Krytyczne luki w zabezpieczeniach rozwiązań do zarządzania transferem plików w przedsiębiorstwach grożą naruszeniem bezpieczeństwa serwera i nieautoryzowanym dostępem do danych.
Apple łata lukę typu zero-day w oprogramowaniu CoreGraphics wykorzystywaną w atakach
Firma Apple wydała aktualizacje zabezpieczeń usuwające lukę typu zero-day wykorzystywaną w „niezwykle zaawansowanych” atakach ukierunkowanych na urządzenia z systemem iOS.
- Dlaczego to ważne
- Wykorzystywane w praktyce luki typu zero-day stwarzają bezpośrednie zagrożenie bezpieczeństwa dla niezałatanych urządzeń z systemami operacyjnymi, na których działają te luki.
Oficjalna luka w pakiecie MCP Python SDK może umożliwić złośliwym serwerom kradzież danych uwierzytelniających OAuth
Luka o wysokim stopniu zagrożenia w oficjalnym pakiecie MCP Python SDK umożliwia złośliwemu serwerowi wydobycie tajnych kluczy klienta OAuth, kodów autoryzacyjnych i kluczy PKCE. Atakujący mogą wykorzystać skradzione dane uwierzytelniające do uzyskania tokenów dostępu z pełnymi uprawnieniami aplikacji. Problem został rozwiązany w wersjach 1.30.0 i 2.2.0.
- Dlaczego to ważne
- Aplikacje AI zintegrowane ze złośliwymi lub naruszonymi serwerami MCP mogą utracić trwałe dane uwierzytelniające OAuth, co może prowadzić do przejęcia kont.
Holenderska policja aresztowała 24-letniego mężczyznę z Amsterdamu w ramach śledztwa ShinyHunters
Holenderska policja aresztowała 24-letniego Pepijna van der Stapa w Amsterdamie w związku z grupą cyberprzestępczą ShinyHunters. Van der Stap, zatrzymany wcześniej w 2023 roku za kradzież danych i wymuszenia, ma stanąć przed sądem w Rotterdamie.
- Dlaczego to ważne
- Działania organów ścigania są wymierzone w kluczowe postacie powiązane ze znanymi grupami zajmującymi się cyberprzestępczością i wyłudzaniem danych.
- Co zrobić
- Przeprowadź przegląd zewnętrznych powierzchni ataków i wzmocnij procedury monitorowania naruszeń danych.
Wietnamczyk oskarżony o oszustwo kryptowalutowe polegające na „rzeźnictwie świń” na kwotę 16 milionów dolarów
Obywatelowi Wietnamu postawiono zarzut prania pieniędzy w związku z jego udziałem w gigantycznym oszustwie polegającym na „uboju świń”, w ramach którego ofiara straciła kryptowalutę o wartości 16 milionów dolarów.
Najważniejsze wnioski
- Holenderska policja aresztowała w Amsterdamie 24-letniego Pepijna van der Stapa w związku z grupą ShinyHunters.
- Podejrzany ma się stawić przed Sądem Rejonowym w Rotterdamie 29 września 2026 r.
- Twórcy oprogramowania naprawili problem z narażeniem na uwierzytelnianie OAuth w MCP Python SDK w wersjach 1.30.0 i 2.2.0.