
CODZIENNY BRIEFING
Microsoft przypomina administratorom o konieczności migracji użytkowników Entra ID do haseł
Dzisiejszy briefing dotyczył nowych wdrożeń ChainScript RAT wykorzystujących inteligentne kontrakty Polygon oraz ataków tylnego wejścia na macOS autorstwa Jade Sleet na dostawców usług IT.
5 wiadomości2 min czytania
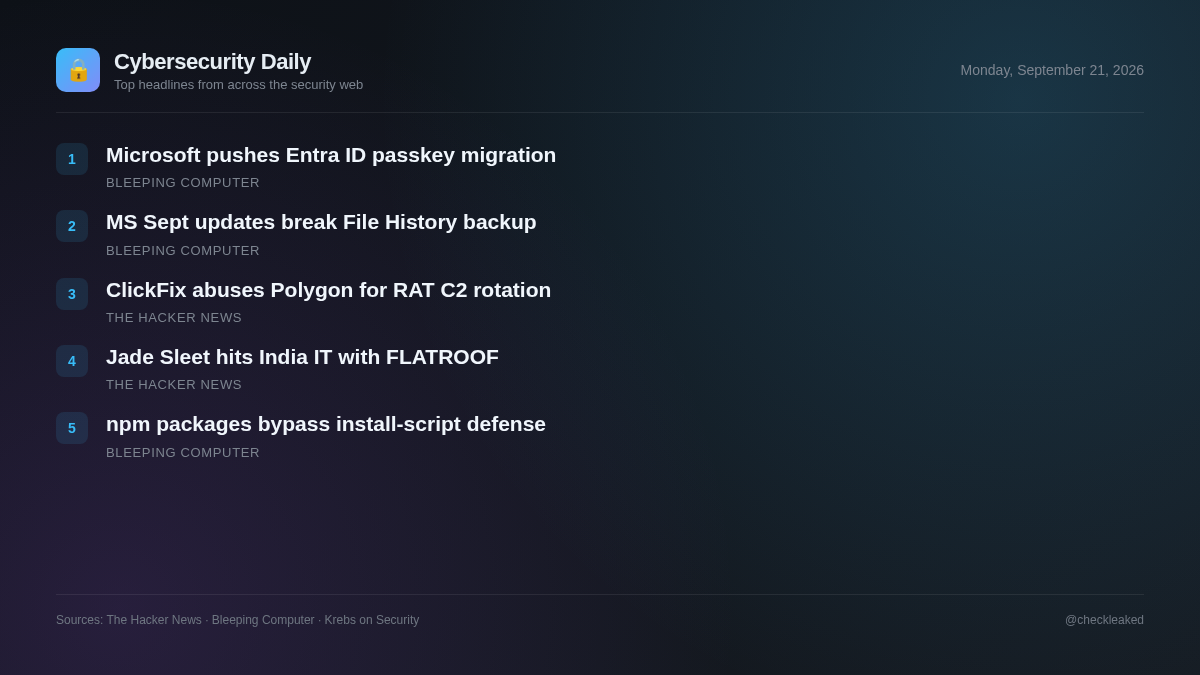
Aktorzy zagrożeń coraz częściej łączą taktyki socjotechniczne z nowatorskimi technikami zwiększania odporności infrastruktury. Ostatnie kampanie pokazują, jak przeciwnicy omijają tradycyjne metody wykrywania, wykorzystując zdecentralizowane sieci i atakując łańcuchy dostaw programistów.
ClickFix Lures wdraża ChainScript RAT przy użyciu Polygon do obracania infrastruktury C2
Aktorzy zagrożeń wykorzystują wabiki ClickFix podszywające się pod Spotify, Zoom Workplace i Microsoft Teams, aby wdrażać ChainScript RAT. ChainScript wykorzystuje inteligentne kontrakty Polygon za pośrednictwem EtherHiding do wykrywania C2 i oferuje funkcje CMD, uruchamiania programu PowerShell, przechwytywania zrzutów ekranu i kradzieży portfeli kryptowalut.
- Dlaczego to ważne
- Użytkownicy, których zwabiono do uruchamiania fałszywych instalatorów oprogramowania, narażeni są na całkowite naruszenie bezpieczeństwa systemu, zdalne wykonanie kodu oraz kradzież portfela kryptowalutowego.
Jade Sleet powiązany z włamaniem do indyjskiego dostawcy usług informatycznych za pomocą tylnych furtek FLATROOF i ROOFDECK
Północnokoreański cyberprzestępca Jade Sleet zaatakował indyjskiego dostawcę usług IT, atakując deweloperów za pomocą backdoorów FLATROOF i ROOFDECK na macOS. Oba backdoory zostały wcześniej wdrożone w exploicie mostu KelpDAO LayerZero.
- Dlaczego to ważne
- Dostawcy usług informatycznych i deweloperzy padają ofiarą ataków typu „first access”, narażając sieci docelowe na uporczywe ataki typu „backdoor” na system macOS.
Microsoft przypomina administratorom o konieczności migracji użytkowników Entra ID do haseł
Firma Microsoft przypomniała administratorom o konieczności migracji użytkowników Entra ID na metody uwierzytelniania odporne na phishing, aby uniknąć przerw w logowaniu po wycofaniu logowania pierwszego składnika za pomocą wiadomości SMS, które nastąpi w lutym 2027 r.
Microsoft: aktualizacje z września uniemożliwiają tworzenie kopii zapasowych historii plików
Firma Microsoft ostrzega, że wbudowana funkcja tworzenia kopii zapasowej historii plików w systemie Windows może przestać działać na niektórych komputerach po zainstalowaniu aktualizacji zabezpieczeń z września 2026 r.
Złośliwe pakiety npm omijają zabezpieczenia skryptu instalacyjnego w czasie wykonywania
Kontekst historii o złośliwych pakietach npm omijających zabezpieczenia skryptu instalacyjnego w czasie wykonywania składa się wyłącznie ze strony weryfikacji zabezpieczeń Cloudflare.
Najważniejsze wnioski
- ChainScript RAT wykorzystuje przynęty ClickFix podszywające się pod Teams, Zoom lub Spotify, aby naruszać bezpieczeństwo punktów końcowych.
- ChainScript wykorzystuje inteligentne kontrakty Polygon w technice EtherHiding do dynamicznego rozwiązywania serwerów WebSocket C2.
- Północnokoreańska grupa Jade Sleet zhakowała indyjskiego dostawcę usług IT, wykorzystując tylne drzwi dla systemu macOS FLATROOF i ROOFDECK.
- Jade Sleet nadal atakuje deweloperów oprogramowania i firmy świadczące usługi IT, próbując infiltrować sieci downstream.