
DAGELIJKSE BRIEFING
PHP2Shell-kwetsbaarheden, Chrome ClickFix-waarschuwingen en Bronze Sandcastle-cyberspionage
In deze briefing bespreken we de aankomende PHP RCE-patches, de nieuwe verdedigingsmechanismen van Chrome tegen ClickFix-social engineering en state-aligned malware die gebruikmaakt van Sandboxie DLL-sideloading.
5 verhalen3 min. leestijd
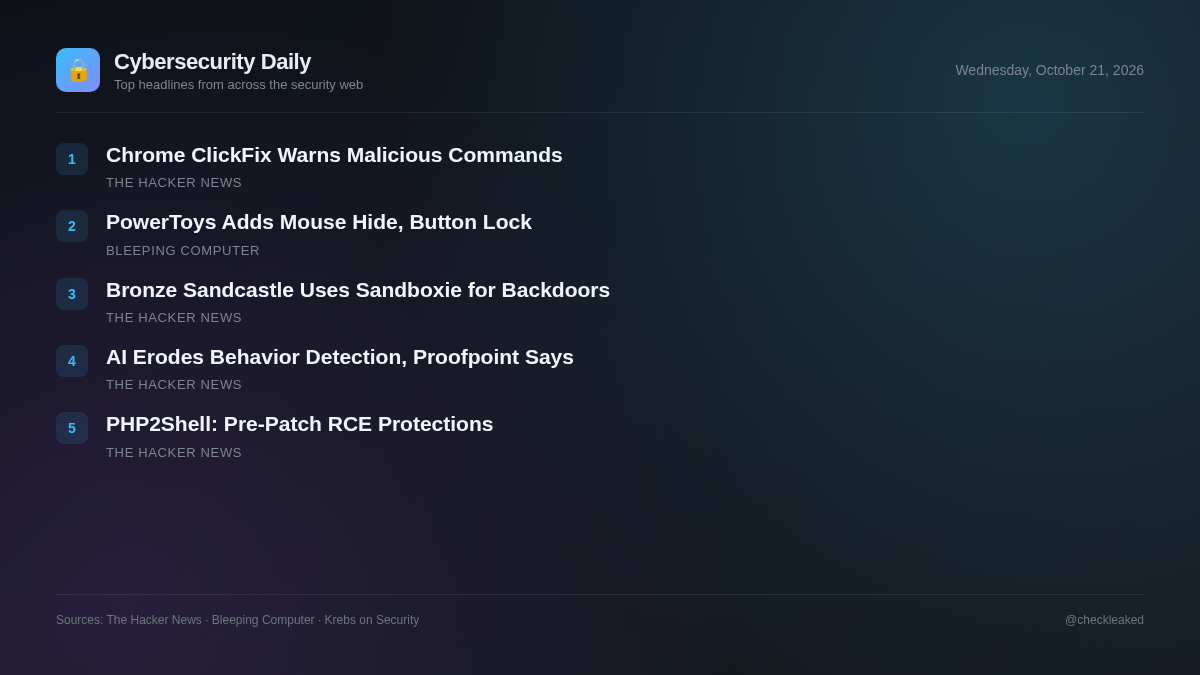
De kritieke webinfrastructuur staat vandaag de dag direct in de schijnwerpers, nu beheerders zich voorbereiden op het patchen van twee ernstige PHP-kwetsbaarheden voor het uitvoeren van code op afstand, genaamd PHP2Shell. Omdat er al vroege pogingen tot misbruik zijn gedetecteerd, moeten beveiligingsteams die PHP-omgevingen beheren zich voorbereiden op een snelle uitrol van patches.
Op het niveau van de eindgebruikers blijven cybercriminelen hun leveringsmechanismen verfijnen. Google Chrome introduceert bijgewerkte beveiligingen tegen ClickFix-aanvallen, waarbij gebruikers worden misleid om terminalopdrachten uit te voeren, terwijl het aan China gelieerde dreigingscluster Bronze Sandcastle actief misbruik maakt van Sandboxie DLL-sideloading om persistente backdoors te verspreiden in Azië en Afrika.
PHP2Shell: Wat beschermt je nu wel en wat niet vóór de PHP RCE-patch van 14:00 UTC?
Twee kritieke, nog niet gepatchte PHP-kwetsbaarheden voor het uitvoeren van code op afstand, bekend als PHP2Shell, worden momenteel al misbruikt voordat er op 21 oktober om 14:00 UTC een oplossing wordt uitgebracht. Cloudflare heeft noodmaatregelen getroffen, maar er bestaat nog geen volledige oplossing voordat de patches beschikbaar zijn.
- Waarom het ertoe doet
- Organisaties die PHP-applicaties op openbare servers hosten, lopen een hoog risico op aanvallen op afstand totdat officiële patches zijn uitgebracht.
Google Chrome voegt ClickFix-waarschuwingen toe om te voorkomen dat gebruikers kwaadaardige commando's uitvoeren.
Google introduceert verbeterde beveiligingsmaatregelen voor Chrome voor gebruikers met 'Verbeterde Bescherming' ingeschakeld, ter bescherming tegen ClickFix-aanvallen. Bij deze aanvallen misleiden kwaadwillende websites gebruikers om terminal- of Windows Uitvoeren-opdrachten uit te voeren die malware installeren, zoals informatiediefstalprogramma's en trojans voor toegang op afstand.
- Waarom het ertoe doet
- Gebruikers die gecompromitteerde websites of kwaadaardige advertenties bezoeken, worden ertoe verleid om handmatig code uit te voeren die de traditionele beveiligingsmaatregelen van de browser omzeilt en systemen infecteert.
Het op China gerichte Bronze Sandcastle misbruikt Sandboxie DLL-sideloading om backdoors te installeren.
Onderzoekers van Sophos hebben Bronze Sandcastle in detail beschreven, een aan China gelieerde dreigingscluster die zich sinds medio 2025 richt op organisaties in Azië en Afrika. De groep maakt uitgebreid misbruik van Sandboxie DLL sideloading om aangepaste Meterpreter shells en backdoors te installeren, en opereert voornamelijk in de UTC+8 tijdzone.
- Waarom het ertoe doet
- Organisaties in de Filipijnen, Taiwan, Afghanistan, Namibië en Zuid-Korea worden geconfronteerd met actieve cyberespionage en heimelijke, aanhoudende toegang via DLL-sideloading.
Generatieve AI wist gedragsindicatoren uit en verzwakt detectie op basis van alleen gedrag, meldt Proofpoint.
Proofpoint meldt dat aanvallers generatieve AI gebruiken om veelvoorkomende taal en sjabloonkenmerken uit kwaadaardige e-mails te verwijderen. Door voor elke ontvanger unieke, vloeiende berichten te creëren, omzeilen aanvallers traditionele gedragsfilters voor e-mailbeveiliging, wat leidt tot miljarden aan verliezen door BEC (Business Email Compromise).
- Waarom het ertoe doet
- Organisaties die uitsluitend vertrouwen op e-mailfilters op basis van gedrag of patronen, lopen een groter risico op gerichte phishing-aanvallen en aanvallen waarbij zakelijke e-mails worden gecompromitteerd.
Microsoft PowerToys voegt CursorHide en Button Lock-muistools toe.
Microsoft heeft PowerToys 0.102 uitgebracht, met twee nieuwe muishulpprogramma's, nieuwe opdrachtregeltools en verbeteringen aan het opdrachtpalet.
Belangrijkste punten
- Schakel 'Verbeterde bescherming' in Google Chrome in om gebruikers te waarschuwen voor ClickFix-meldingen die hen vragen om schadelijke opdrachten uit te voeren in terminaltoepassingen.
- Volgens Proofpoint is het belangrijk om de e-mailbeveiliging te herzien, aangezien generatieve AI traditionele gedragssignalen overbodig maakt en de phishingvaardigheden verbetert.