
DAGELIJKSE BRIEFING
BeyondTrust zero-day kwetsbaarheid misbruikt door Armory Castle; AI-beslissingsmodellen betreden SOC-platformen
De briefing van vandaag behandelt een uitgebuit zero-day-kwetsbaarheid van BeyondTrust en de snelle invoering van AI-beslissingsmodellen in beveiligingsplatformen.
5 verhalen2 min. leestijd
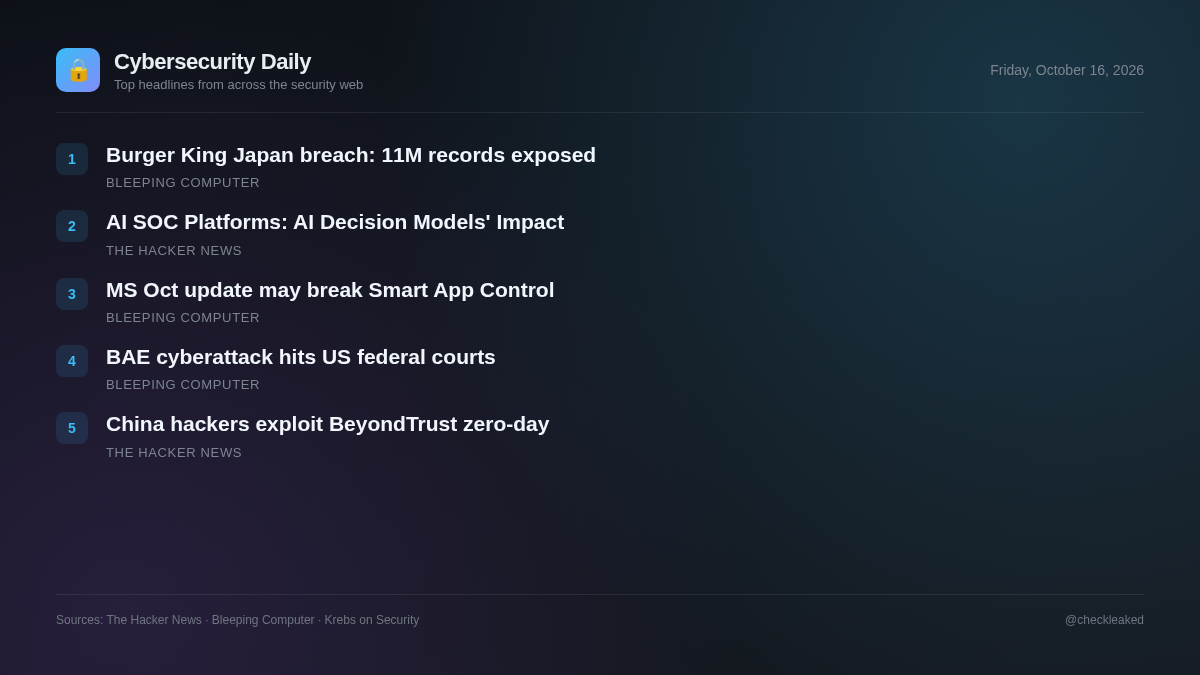
Kwaadwillende actoren die verbonden zijn aan de met China gelieerde spionagegroep Armory Castle hebben actief misbruik gemaakt van een zero-day-kwetsbaarheid in BeyondTrust Remote Support-apparaten voordat er een patch beschikbaar was. Door dit lek konden ongeautoriseerde bewerkingen op afstand worden uitgevoerd op kwetsbare apparaten.
Tegelijkertijd evalueren beveiligingsteams niet-tekstuele AI-beslissingsmodellen van aanbieders zoals TypeSafe AI, OpenAI en Cribl, die zijn ontworpen om snelle besluitvorming in SOC-omgevingen te versnellen.
Hackers met banden met China hebben een zero-day-kwetsbaarheid bij BeyondTrust misbruikt om servers voor ondersteuning op afstand over te nemen.
De aan China gelieerde groep Armory Castle heeft de zero-day-kwetsbaarheid CVE-2026-102764 (CVSS 9.3) in BeyondTrust Remote Support misbruikt om ongeautoriseerde bewerkingen op afstand uit te voeren.
- Wat te doen
- Installeer de BT26-05-RS-patch of upgrade oudere BeyondTrust Remote Support-instanties.
Bij een datalek bij Burger King Japan zijn 11 miljoen klantgegevens openbaar gemaakt.
Burger King Japan, de Japanse dochteronderneming van de wereldwijde fastfoodgigant Burger King, heeft een grootschalig datalek bekendgemaakt nadat aanvallers toegang hadden gekregen tot een server met 11,18 miljoen klantgegevens.
Microsoft: Windows-update van oktober kan problemen veroorzaken met Smart App Control.
Microsoft zegt dat sommige gebruikers problemen kunnen ondervinden bij het inschakelen van Smart App Control na het installeren van de Windows 11-beveiligingsupdate KB5127648 van deze maand.
Cyberaanval van BAE Systems verstoort werkzaamheden van Amerikaanse federale rechtbanken
Een cyberaanval gericht op BAE Systems zou de werkzaamheden van Amerikaanse federale rechtbanken hebben beïnvloed, hoewel de verstrekte context alleen een Cloudflare-verificatiepagina weergeeft.
AI-beslissingsmodellen en hun impact op AI SOC-platformen
AI-beslissingsmodellen, waaronder TypeSafe AI Jev, OpenAI Decisions API en Cribl cribl-decision, geven status- en getypte vragen rechtstreeks door om scores of keuzes te genereren zonder tekstgeneratie.
- Waarom het ertoe doet
- Beveiligingsplatformen kunnen gebruikmaken van niet-tekstuele AI-beslissingsmodellen om de systeemstatus direct te verwerken en operationele triage te automatiseren.
Belangrijkste punten
- Armory Castle heeft de zero-day kwetsbaarheid CVE-2026-102764 in BeyondTrust Remote Support misbruikt voordat er patches werden uitgebracht.
- Voor zelfgehoste BeyondTrust Remote Support-versies 24.3.1 tot en met 26.2.3 is de BT26-05-RS-patch vereist om ongeautoriseerde bestandsbewerkingen te voorkomen.
- BeyondTrust SaaS-instanties hebben vanaf 9 oktober 2026 automatisch updates ontvangen voor CVE-2026-102764.
- SOC-platforms implementeren niet-tekstuele AI-beslissingsmodellen zoals TypeSafe AI Jev, OpenAI Decisions API en cribl-decision.