
DAGELIJKSE BRIEFING
Danfoss-controller valt koelkasten in supermarkten aan vanwege warmteontwikkeling, terwijl LG-tv's te maken krijgen met een fundamenteel beveiligingslek.
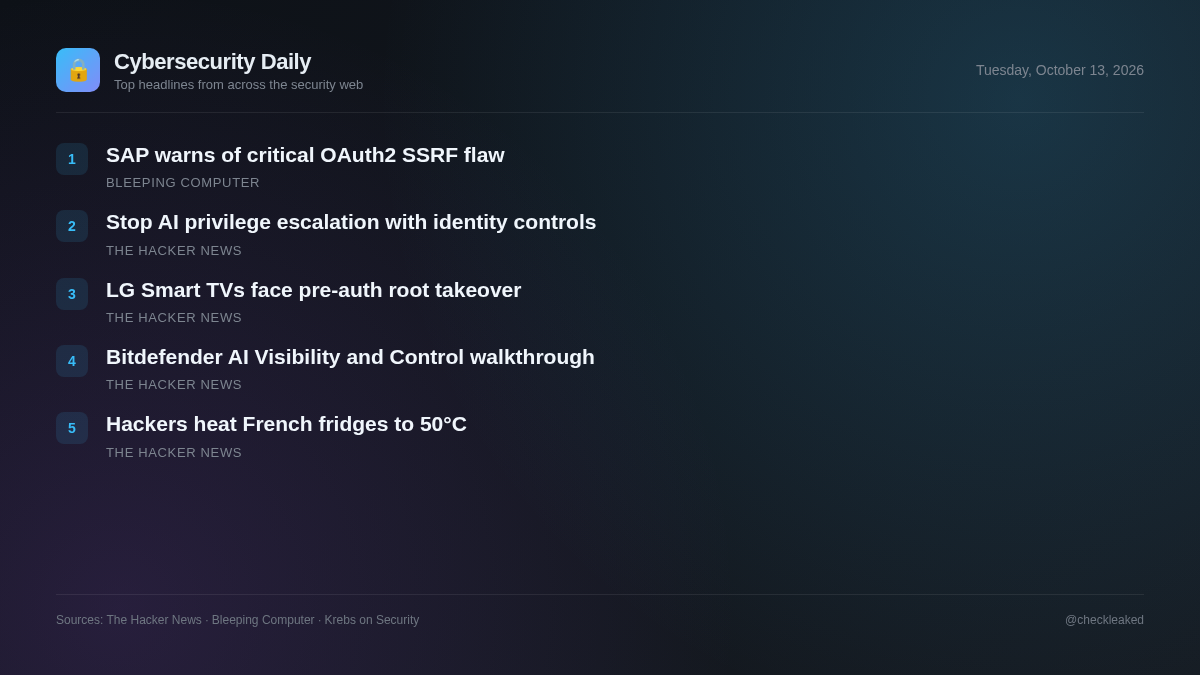
De briefing van vandaag behandelt aanvallen op Danfoss-koelkastcontrollers in Frankrijk, pre-auth root-aanvallen op LG smart-tv's en beveiligingswaarschuwingen van SAP.
5 verhalen2 min. leestijd
Tegelijkertijd hebben beveiligingsonderzoekers drie webOS-kwetsbaarheden aan het licht gebracht die ongeautoriseerde root-toegang tot LG smart-tv's via lokale netwerken mogelijk maken. Systeembeheerders en netwerkbeveiligingsteams moeten prioriteit geven aan het isoleren van blootgestelde industriële besturingsinterfaces en het bijwerken van kwetsbare verbonden apparaten.
Aanvallers verhitten koelkasten in Franse supermarkten tot wel 50°C door Danfoss-controllers te kapen.
Aanvallers hebben op afstand de koelsystemen van Danfoss AK-SM en AK-SC in Franse supermarkten overgenomen, waardoor de apparaten in een ontdooimodus terechtkwamen met temperaturen tot 50 °C en de voedselvoorraad werd vernietigd.
- Waarom het ertoe doet
- Industriële besturingsapparaten die via internet toegankelijk zijn en de fysieke infrastructuur beheren, kunnen op afstand worden gemanipuleerd, wat ernstige financiële en operationele schade kan veroorzaken.
- Wat te doen
- Ontkoppel de Danfoss AK-SM- en AK-SC-controllers van het openbare internet of filter de netwerktoegang strikt.
SAP waarschuwt voor een ernstig OAuth2 SSRF-beveiligingslek.
SAP heeft in de beveiligingsupdates van oktober 2026 twintig beveiligingslekken in diverse producten verholpen, waaronder een kwetsbaarheid met de hoogste ernstgraad in de Cloud SDK voor Python.
LG Smart TV's kwetsbaar voor pre-authenticatie root-overname vanuit het lokale netwerk.
Drie kwetsbaarheden in LG webOS 7.5.7-25 op firmware 04.54.40 kunnen via lokale netwerkpoort 3001 worden gecombineerd om root-toegang te verkrijgen op smart-tv's zonder tussenkomst van de eigenaar of pincodeverificatie.
- Waarom het ertoe doet
- Lokale aanvallers kunnen PIN-prompts omzeilen door gebruik te maken van vertrouwde testcertificaten in de sync-demo-app om zo geprivilegieerde sleutels te verkrijgen en de werking van de tv te kapen.
- Wat te doen
- Update de firmware van de betreffende LG smart-tv onmiddellijk naar de nieuwste gepatchte versie.
[Webinar] Hoe u AI-gestuurde privilege-escalatie kunt stoppen met runtime-identiteitscontroles
Traditionele identiteitscontroles, die zich uitsluitend richten op authenticatie en statische toegangsrechten, raken achterop doordat AI de verkenning door aanvallers en de snelheid waarmee ze privileges kunnen verhogen, versnelt.
- Wat te doen
- Evalueer runtime-identiteitscontroles om activiteiten na authenticatie continu te bewaken en te beperken.
Productoverzicht: Bitdefender AI-zichtbaarheid en -controle
Bitdefender introduceerde GravityZone AI Visibility and Control om ongeautoriseerde AI-software, in browsers geplakte gegevens, editor-extensies en lokale model-runtimes die op Windows-endpoints draaien, te traceren.
Belangrijkste punten
- Blokkeer of filter de toegang op afstand tot de Danfoss AK-SM en AK-SC koelregelaars via het netwerk na de aanvallen in Frankrijk.
- Update LG smart-tv's met webOS om drie gekoppelde lokale netwerkbeveiligingslekken te dichten die roottoegang vóór authenticatie mogelijk maken.