
DAGELIJKSE BRIEFING
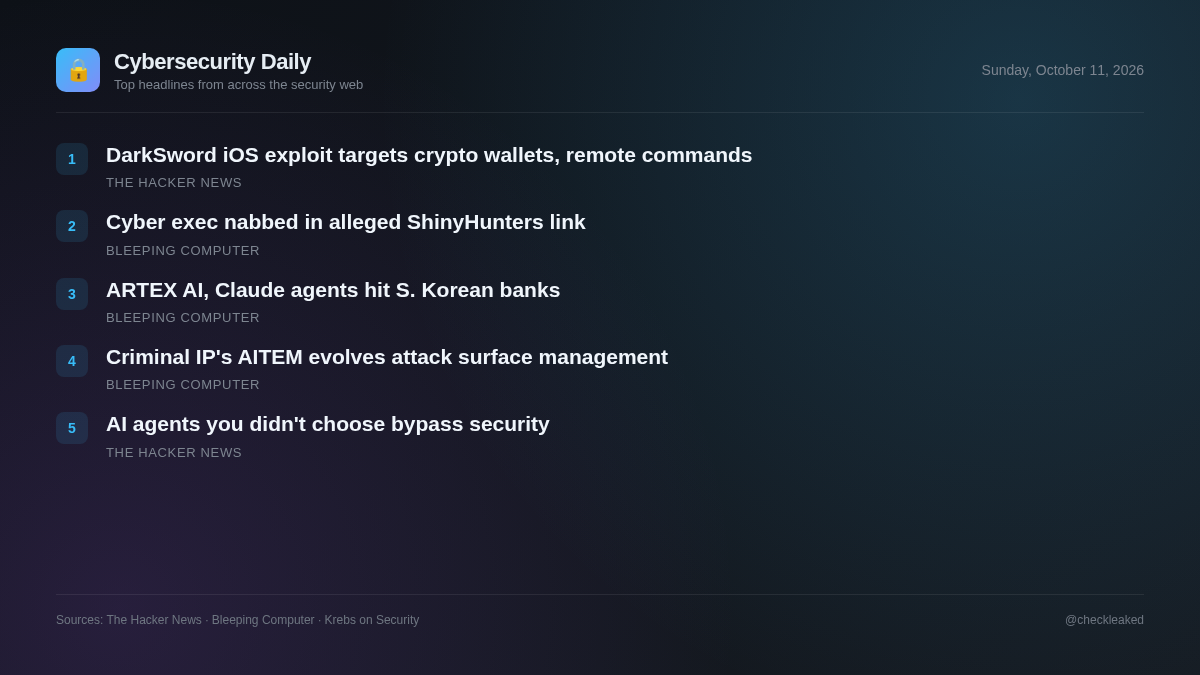
De P7 DarkSword iOS Exploit Kit voegt diefstal van cryptowalletgegevens en toegang tot commando's op afstand toe.
In deze briefing bespreken we een bijgewerkte DarkSword iOS-exploitkit waarmee cryptowallets worden gestolen, en de beveiligingsrisico's die gepaard gaan met ongecontroleerde AI-agenten van derden.
5 verhalen3 min. leestijd
Een recent gedetailleerde variant van een iOS-exploitkit benadrukt de aanhoudende dreiging voor mobiele omgevingen, terwijl bredere verschuivingen in bedrijfssoftware aantonen dat beveiligingsteams moeite hebben om overzicht te houden over geautomatiseerde mogelijkheden. De P7 DarkSword-kit laat zien hoe aanvallers voortdurend hun exploitatiemethoden verfijnen om via mobiele platforms waardevolle, gevoelige gegevens te bemachtigen, waaronder de inhoud van sleutelhangers en inloggegevens voor cryptowallets.
Tegelijkertijd worden organisaties steeds meer blootgesteld aan ongecontroleerde AI-agenten die rechtstreeks in software van leveranciers zijn ingebed. Omdat deze mogelijkheden vaak de centrale identiteitsinfrastructuur en traditionele inkoopprocedures omzeilen, moeten beveiligingsteams hun monitoringpraktijken aanpassen om zowel inbreuken op mobiele apparaten als verborgen geautomatiseerde tools die actief zijn binnen bestaande bedrijfsapplicaties te dekken.
De P7 DarkSword iOS Exploit Kit voegt diefstal van cryptowalletgegevens en toegang tot commando's op afstand toe.
iVerify heeft details gepubliceerd over P7 DarkSword, een variant van de DarkSword iOS-exploitkit. P7 verkleint de impact op het apparaat, voegt diefstal van sleutelhangers en cryptowalletgegevens toe en implementeert tweeweg-C2-communicatie. De kit is gericht op iOS 18.4 tot en met 18.
- Waarom het ertoe doet
- Gebruikers van getroffen iOS-versies lopen het risico op een heimelijke aanval waarmee gevoelige inloggegevens en cryptovaluta rechtstreeks van de betreffende mobiele apparaten kunnen worden gestolen.
- Wat te doen
- Update iOS-apparaten naar de nieuwste firmwareversie om beveiligingslekken in browsers en de kernel te dichten.
Het probleem van de agent van derden: waarom beveiliging die is gebouwd voor de AI die u hebt gekozen, de agenten mist die u niet hebt gekozen.
In de omgevingen die zijn onderzocht voor het State of Agent Security Report 2026, bevatten ongeveer 1280 producten van derden nu ingebouwde AI.
- Waarom het ertoe doet
- Beveiligingsteams binnen bedrijven worden geconfronteerd met ongecontroleerde datalekken, omdat AI-agenten van derden opereren binnen vertrouwde software zonder dat ze via identiteitsgateways of beveiligingscontrolepunten gaan.
Cybermanager gearresteerd in zaak die vermoedelijk verband houdt met de hackers van ShinyHunters
De Canadese cybersecurity-expert Edward Dubrovsky is in Pennsylvania gearresteerd in verband met vermeende afpersingspraktijken die volgens diverse berichten verband houden met de aanhoudende actie van de FBI tegen de hackergroep ShinyHunters.
ARTEX AI en Claude-agenten werden ingezet bij cyberaanvallen op Zuid-Koreaanse banken.
De cyberaanvallen die de Zuid-Koreaanse financiële sector eerder deze maand opschudden, werden uitgevoerd door een Chinese hacker die gebruik maakte van de ARTEX AI-penetratietestsuite en Claude-agents.
- Wat te doen
- Bekijk de interne logboeken van AI-agentgebruik en monitor waarschuwingen over bedreigingen voor doelwitten in de financiële sector.
Criminal IP introduceert AITEM als de volgende stap in de evolutie van aanvalsoppervlakbeheer.
Traditioneel beheer van het aanvalsoppervlak helpt organisaties bij het ontdekken van kwetsbare systemen, maar inzicht alleen is niet voldoende om bedreigingen aan te pakken.
Belangrijkste punten
- P7 DarkSword richt zich op iOS-versies 18.4 tot en met 18.7 om sleutelbosgegevens en inloggegevens van cryptowallets te extraheren via tweeweg-C2-kanalen.
- De exploitketen omzeilt de sandboxes van de browser en verkrijgt toegang tot de kernel om payloads in SpringBoard te injecteren.
- De beveiliging van AI binnen bedrijven moet verder gaan dan alleen gateways van eigen makelij en ook ingebedde agents van derden monitoren die de centrale SSO-authenticatie omzeilen.