
DAGELIJKSE BRIEFING
De stand van zaken rond cyberbeveiliging in 2026: belangrijke segmenten, inzichten en innovaties
De briefing van vandaag behandelt een kritieke kwetsbaarheid in de GitLab AI Gateway, cyberespionage met connecties naar China via de Antino-achterdeur, en strategische inzichten voor beveiligingsoperaties in 2026.
5 verhalen2 min. leestijd
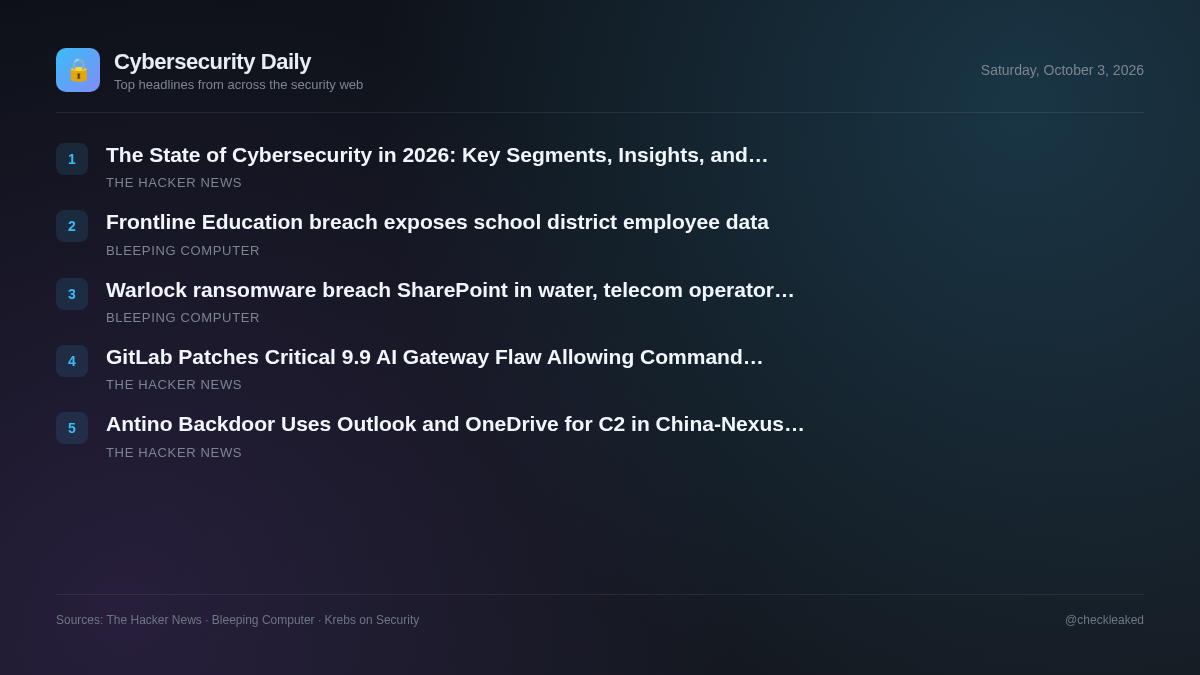
Het huidige beveiligingslandschap benadrukt de operationele risico's die gepaard gaan met de uitbreiding van softwarefuncties en bedrijfsinfrastructuren. Organisaties die zelf AI-workloads hosten, lopen een direct technisch risico, terwijl spionnen legitieme clouddiensten blijven misbruiken om grensbewaking te omzeilen.
GitLab verhelpt kritieke kwetsbaarheid in AI Gateway 9.9 die het uitvoeren van commando's op zelfgehoste servers mogelijk maakte.
GitLab heeft een kritieke kwetsbaarheid verholpen, geregistreerd als CVE-2026-90970 met een CVSS-score van 9,9, in de AI Gateway-component. Deze kwetsbaarheid stelde ingelogde gebruikers met toegang tot het Duo Agent Platform in staat om commando's uit te voeren op zelfgehoste servers.
- Waarom het ertoe doet
- Zelfgehoste omgevingen die kwetsbare versies van AI Gateway draaien, stellen geauthenticeerde gebruikers in staat om ongeautoriseerde commando's uit te voeren op de onderliggende host.
Antino-backdoor gebruikt Outlook en OneDrive voor C2 in spionagecampagne met China-Nexus.
Een dreigingsactor met connecties in China, die wordt getraceerd onder de naam UAT-11587, richt zich op overheids- en beleidsorganisaties in Azië met behulp van een in Rust gecompileerde backdoor genaamd Antino. Deze backdoor maakt gebruik van Microsoft Graph om command-and-control (C2) uit te voeren via Outlook en OneDrive.
- Waarom het ertoe doet
- Doelwitorganisaties worden geconfronteerd met heimelijke data-exfiltratie en het uitvoeren van opdrachten via legitieme Microsoft 365-cloudservices.
De stand van zaken rond cyberbeveiliging in 2026: belangrijke segmenten, inzichten en innovaties
Met als thema: Cyberbeveiliging wordt hervormd door de uitbreiding van cloudinfrastructuur, AI, gedistribueerde systemen en steeds complexere digitale omgevingen.
- Waarom het ertoe doet
- Het beheren van losgekoppelde beveiligingstools en onbeheerde telemetrie vergroot de beveiligingsrisico's, terwijl door AI aangedreven aanvallen traditionele verdedigingsmechanismen verzwakken.
Datalek bij Frontline Education legt gegevens van medewerkers van een schooldistrict bloot
Frontline Education stelt schooldistricten op de hoogte van een datalek nadat aanvallers een kwetsbaarheid in software van derden hebben misbruikt om ongeautoriseerde toegang te krijgen tot de systemen en personeelsgegevens te stelen, waaronder burgerservicenummers.
- Waarom het ertoe doet
- Door het ontbreken van bronmateriaal kunnen geen technische details of blootstellingsbeoordelingen worden vastgesteld.
Warlock ransomware-aanval op SharePoint via water, telecomoperator aanvalt
De aan China gelieerde ransomwaregroep Warlock richtte zich op een waterbedrijf, een telecomprovider, een regionale overheidsinstantie en een universiteit door gebruik te maken van kwetsbaarheden in SharePoint om toegang te verkrijgen.
- Waarom het ertoe doet
- De impact op de slachtoffers en hun specifieke kwetsbaarheid kunnen niet worden beoordeeld vanwege een gebrek aan informatie uit de bronnen.
Belangrijkste punten
- GitLab heeft CVE-2026-90970 (CVSS 9.9) verholpen, een kritieke kwetsbaarheid in zelfgehoste AI-gateways die het uitvoeren van commando's mogelijk maakte.
- GitLab heeft de versies 19.2.4, 19.3.2 en 19.4.1 gecorrigeerd; gehoste instanties op GitLab.com vereisen geen gebruikersactie.
- De aan China gelieerde dreigingsgroep UAT-11587 zet de Antino-achterdeur in om Aziatische beleids- en overheidsorganisaties aan te vallen.
- Antino misbruikt de Microsoft Graph API om legitieme Outlook- en OneDrive-infrastructuur te exploiteren voor C2-communicatie.