
DAGELIJKSE BRIEFING
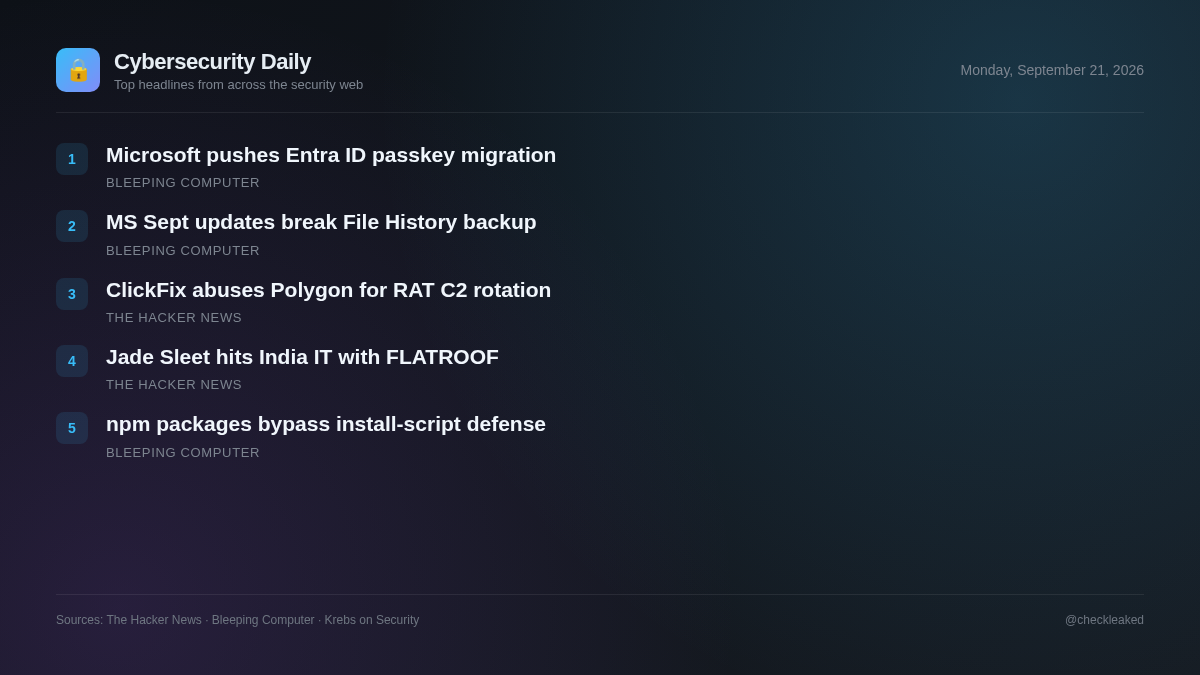
Microsoft herinnert beheerders eraan om Entra ID-gebruikers te migreren naar wachtwoorden.
In deze briefing bespreken we nieuwe ChainScript RAT-implementaties die gebruikmaken van Polygon smart contracts en de macOS-backdoor-aanvallen van Jade Sleet tegen IT-providers.
5 verhalen2 min. leestijd
Kwaadwillende actoren combineren steeds vaker social engineering-tactieken met nieuwe technieken om de veerkracht van de infrastructuur te vergroten. Recente campagnes laten zien hoe tegenstanders traditionele detectiemethoden omzeilen door gebruik te maken van gedecentraliseerde netwerken en zich te richten op de toeleveringsketens van ontwikkelaars.
ClickFix lokt een ChainScript RAT in met behulp van Polygon om de C2-infrastructuur te roteren.
Kwaadwillenden gebruiken ClickFix-lokmiddelen, vermomd als Spotify, Zoom Workplace en Microsoft Teams, om de ChainScript RAT te implementeren. ChainScript maakt gebruik van Polygon smart contracts via EtherHiding voor C2-detectie en biedt mogelijkheden voor CMD- en PowerShell-uitvoering, het maken van screenshots en het stelen van cryptowallets.
- Waarom het ertoe doet
- Gebruikers die worden verleid om nepsoftware-installatieprogramma's uit te voeren, lopen het risico op volledige systeemcompromis, uitvoering op afstand en diefstal van cryptovaluta-wallets.
Jade Sleet in verband gebracht met datalek bij Indiase IT-provider met backdoors in FLATROOF en ROOFDECK.
De Noord-Koreaanse cybercrimineel Jade Sleet heeft een IT-dienstverlener in India gehackt en ontwikkelaars aangevallen met behulp van de macOS-backdoors FLATROOF en ROOFDECK. Beide backdoors werden eerder ingezet in de KelpDAO LayerZero bridge-exploit.
- Waarom het ertoe doet
- IT-dienstverleners en ontwikkelaars worden als eerste doelwit gekozen voor toegang, waardoor downstream-doelnetwerken worden blootgesteld aan persistente macOS-achterdeuren.
Microsoft herinnert beheerders eraan om Entra ID-gebruikers te migreren naar wachtwoorden.
Microsoft heeft beheerders eraan herinnerd om Entra ID-gebruikers over te zetten naar phishingbestendige authenticatiemethoden om problemen met inloggen te voorkomen nadat de eerste authenticatiefactor via sms vanaf februari 2027 wordt uitgefaseerd.
Microsoft: Updates van september zorgen ervoor dat de back-upfunctie van Bestandsgeschiedenis niet meer werkt
Microsoft heeft gewaarschuwd dat de ingebouwde back-upfunctie Bestandsgeschiedenis in Windows mogelijk niet meer werkt op sommige systemen na het installeren van de beveiligingsupdates van september 2026.
Kwaadaardige npm-pakketten omzeilen de beveiliging van installatiescripts tijdens de uitvoering.
De context voor het verhaal over kwaadaardige npm-pakketten die de beveiliging van installatiescripts tijdens de uitvoering omzeilen, bestaat uitsluitend uit een beveiligingsverificatiepagina van Cloudflare.
Belangrijkste punten
- ChainScript RAT gebruikt ClickFix-lokmiddelen vermomd als Teams, Zoom of Spotify om endpoints te compromitteren.
- ChainScript gebruikt Polygon smart contracts in combinatie met een EtherHiding-techniek om dynamisch WebSocket C2-servers te vinden.
- De Noord-Koreaanse groep Jade Sleet heeft een Indiase IT-leverancier gehackt met behulp van de macOS-achterdeuren FLATROOF en ROOFDECK.
- Jade Sleet blijft zich richten op softwareontwikkelaars en IT-dienstverleners om hun netwerken te infiltreren.