
데일리 브리핑
BeyondTrust의 제로데이 취약점이 Armory Castle에 의해 악용됨; AI 의사결정 모델이 SOC 플랫폼에 도입됨
오늘 브리핑에서는 BeyondTrust의 제로데이 취약점 악용 사례와 보안 운영 플랫폼 전반에 걸쳐 AI 기반 의사결정 모델이 빠르게 도입되고 있는 추세에 대해 다룹니다.
소식 5건2분 소요
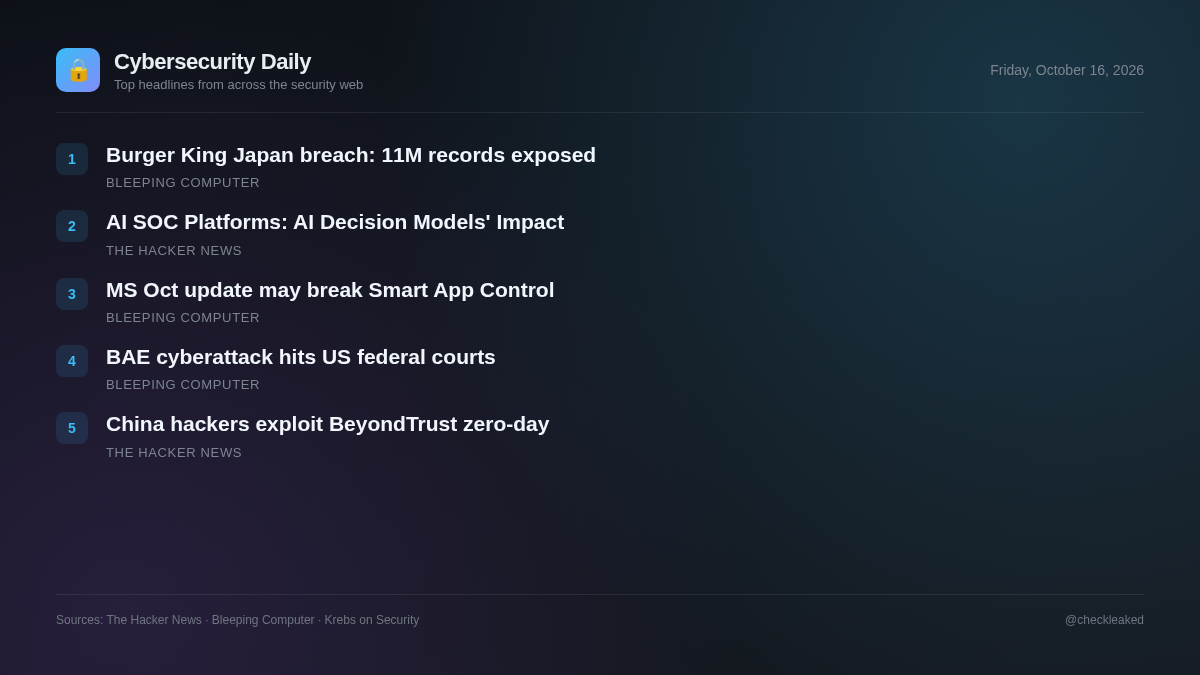
중국과 연계된 스파이 조직인 아모리 캐슬(Armory Castle)과 관련된 위협 행위자들이 패치 배포 이전에 비욘드트러스트(BeyondTrust) 원격 지원 장비의 제로데이 취약점을 적극적으로 악용했습니다. 이 취약점으로 인해 취약한 장비에서 권한 없는 원격 파일 작업이 가능했습니다.
동시에 보안 운영팀은 SOC 환경에서 신속한 의사 결정을 가속화하도록 설계된 TypeSafe AI, OpenAI 및 Cribl을 포함한 공급업체의 비텍스트 AI 의사 결정 모델을 평가하고 있습니다.
중국과 연계된 해커들이 BeyondTrust의 제로데이 취약점을 이용해 원격 지원 서버를 장악했습니다.
중국과 연관된 그룹인 Armory Castle이 BeyondTrust Remote Support의 제로데이 취약점 CVE-2026-102764(CVSS 9.3)를 악용하여 권한 없는 원격 파일 작업을 수행했습니다.
- 대응 방법
- BT26-05-RS 패치를 적용하거나 기존 BeyondTrust 원격 지원 인스턴스를 업그레이드하십시오.
버거킹 재팬, 고객 개인정보 유출로 1,100만 건의 기록 노출
글로벌 패스트푸드 대기업 버거킹의 일본 자회사인 버거킹 재팬은 해커들이 1,118만 건의 고객 기록이 저장된 서버에 접근하여 대규모 데이터 유출 사고가 발생했다고 밝혔습니다.
마이크로소프트: 10월 윈도우 업데이트로 스마트 앱 제어 기능에 문제가 발생할 수 있습니다.
마이크로소프트는 일부 사용자가 이번 달에 배포된 윈도우 11 보안 업데이트 KB5127648을 설치한 후 스마트 앱 제어 기능을 활성화하는 데 문제가 발생할 수 있다고 밝혔습니다.
BAE 시스템즈의 사이버 공격으로 미국 연방 법원 업무가 마비되었습니다.
BAE 시스템즈를 겨냥한 사이버 공격으로 미국 연방 법원 운영에 차질이 발생했다는 보도가 나왔지만, 제공된 맥락에는 클라우드플레어 인증 페이지만 표시되어 있습니다.
AI 의사결정 모델과 AI SOC 플랫폼에 미치는 영향
TypeSafe AI Jev, OpenAI Decisions API, Cribl cribl-decision을 포함한 AI 의사결정 모델은 상태 정보와 입력된 질문을 직접 전달하여 텍스트 생성 없이 점수 또는 선택지를 생성합니다.
- 중요한 이유
- 보안 운영 플랫폼은 텍스트 이외의 AI 의사 결정 모델을 활용하여 시스템 상태를 직접 처리하고 운영상의 문제 해결을 자동화할 수 있습니다.
핵심 요약
- Armory Castle은 패치가 배포되기 전에 BeyondTrust Remote Support의 제로데이 취약점 CVE-2026-102764를 악용했습니다.
- 자체 호스팅 BeyondTrust 원격 지원 버전 24.3.1~26.2.3은 무단 파일 작업을 방지하기 위해 BT26-05-RS 패치가 필요합니다.
- BeyondTrust SaaS 인스턴스는 2026년 10월 9일부로 CVE-2026-102764에 대한 자동 업데이트를 받았습니다.
- SOC 플랫폼은 TypeSafe AI Jev, OpenAI Decisions API, cribl-decision과 같은 비텍스트 AI 의사결정 모델을 도입하고 있습니다.