
데일리 브리핑
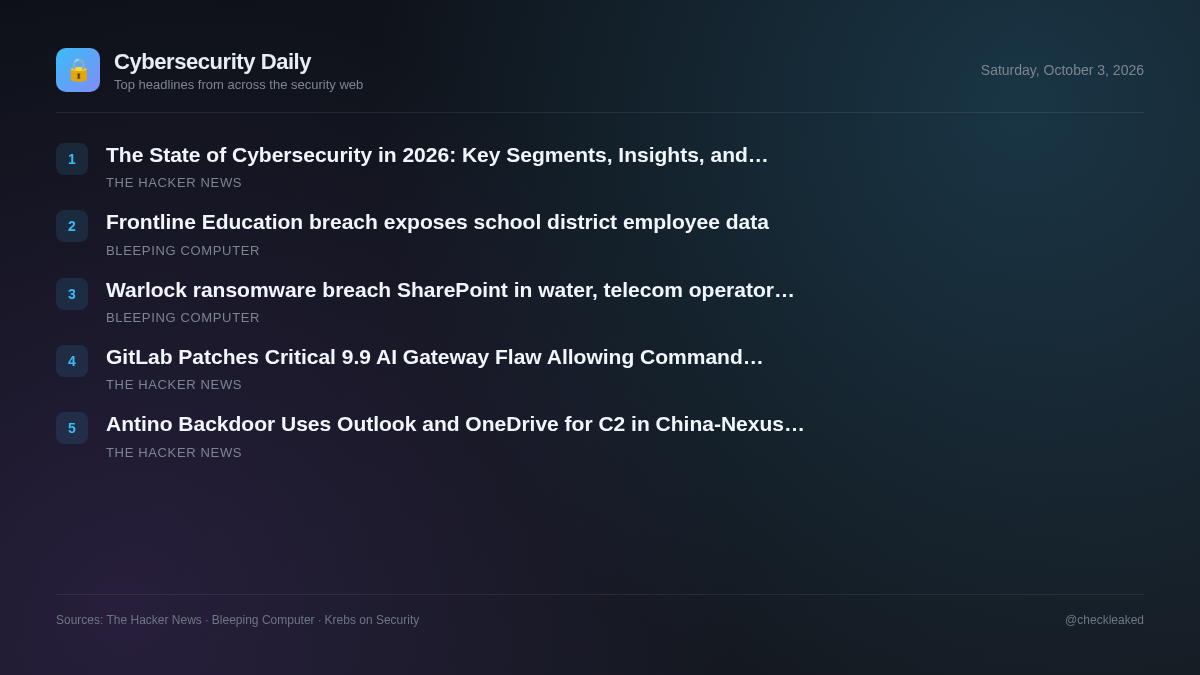
2026년 사이버 보안 현황: 주요 부문, 통찰력 및 혁신
오늘 브리핑에서는 GitLab AI 게이트웨이의 심각한 취약점, Antino 백도어를 통한 중국 연계 사이버 스파이 활동, 그리고 2026년 보안 작전을 위한 전략적 통찰을 다룹니다.
소식 5건2분 소요
오늘날의 보안 환경은 확장되는 소프트웨어 기능과 기업 인프라로 인해 발생하는 운영 위험을 여실히 보여줍니다. 자체 호스팅 AI 워크로드를 운영하는 조직은 즉각적인 기술적 위험에 직면해 있으며, 스파이 행위자들은 경계 모니터링을 우회하기 위해 합법적인 클라우드 서비스를 악용하고 있습니다.
GitLab, 자체 호스팅 서버에서 명령 실행을 허용하는 AI 게이트웨이의 심각한 취약점(9.9 버전)에 대한 패치 적용
GitLab은 AI Gateway 구성 요소에서 CVSS 점수 9.9의 심각한 취약점(CVE-2026-90970)을 패치했습니다. 이 문제는 Duo Agent Platform에 접근 권한이 있는 로그인 사용자가 자체 호스팅 서버에서 명령을 실행할 수 있도록 허용합니다.
- 중요한 이유
- 취약한 AI 게이트웨이 버전을 실행하는 자체 호스팅 환경에서는 인증된 사용자가 기본 호스트에서 승인되지 않은 명령을 실행할 수 있습니다.
안티노 백도어는 중국-넥서스 스파이 활동에서 C2 목적으로 Outlook과 OneDrive를 사용했습니다.
중국과 연계된 위협 행위자 UAT-11587이 아시아 정부 및 정책 기관을 표적으로 삼고 있으며, Rust로 컴파일된 Antino라는 백도어를 사용하고 있습니다. 이 백도어는 Microsoft Graph를 이용하여 Outlook 및 OneDrive를 통해 C2(지휘, 통제)를 수행합니다.
- 중요한 이유
- 표적 조직은 합법적인 Microsoft 365 클라우드 서비스를 통해 은밀한 데이터 유출 및 명령 실행 공격을 받을 수 있습니다.
2026년 사이버 보안 현황: 주요 부문, 통찰력 및 혁신
주요 내용: 클라우드 인프라, 인공지능, 분산 시스템 및 점점 더 복잡해지는 디지털 환경의 확장으로 사이버 보안의 판도가 바뀌고 있습니다.
- 중요한 이유
- 서로 연결되지 않은 보안 도구와 관리되지 않는 원격 측정 데이터를 관리하는 것은 보안 위험을 증가시키는 반면, AI 기반 공격은 기존 방어 체계를 약화시킵니다.
Frontline Education 데이터 유출로 교육청 직원 데이터가 노출되었습니다.
Frontline Education은 공격자들이 타사 소프트웨어의 취약점을 악용하여 시스템에 무단으로 접근하고 사회보장번호를 포함한 직원 정보를 탈취한 후 데이터 유출 사실을 교육청에 알리고 있습니다.
- 중요한 이유
- 자료가 부족하여 기술적 세부 사항이나 노출 평가를 확인할 수 없습니다.
워록 랜섬웨어 공격으로 SharePoint가 물에 잠기고 통신 사업자 공격이 발생했습니다.
중국과 연계된 랜섬웨어 그룹 워록(Warlock)은 샤프슈터(SharePoint)의 취약점을 악용하여 초기 접근 권한을 확보한 후, 상수도 회사, 통신사, 지역 정부 기관 및 대학교를 표적으로 삼았습니다.
- 중요한 이유
- 정보 부족으로 피해자의 영향 및 취약성에 대한 구체적인 내용을 평가할 수 없습니다.
핵심 요약
- GitLab은 자체 호스팅 AI 게이트웨이에서 명령 실행을 허용하는 심각한 취약점인 CVE-2026-90970(CVSS 9.9)을 패치했습니다.
- GitLab은 19.2.4, 19.3.2 및 19.4.1 버전에서 수정 사항을 적용했습니다. GitLab.com에서 호스팅되는 인스턴스는 사용자 조치가 필요하지 않습니다.
- 중국 연계 위협 그룹 UAT-11587이 아시아 정책 및 정부 기관을 표적으로 하는 안티노 백도어를 배포했습니다.
- Antino는 Microsoft Graph API를 사용하여 C2 통신을 위해 합법적인 Outlook 및 OneDrive 인프라를 악용합니다.