
데일리 브리핑
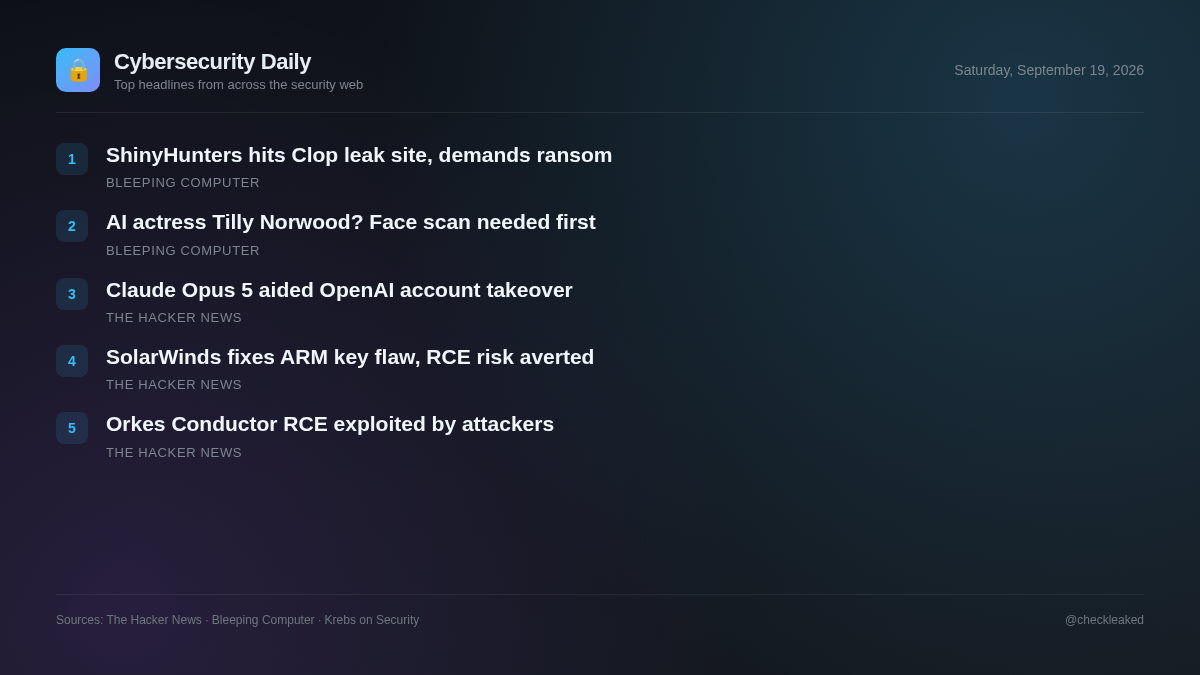
ShinyHunters가 Clop 유출 사이트를 해킹하고 랜섬웨어 조직을 협박했습니다.
오늘 브리핑에서는 현재 활발히 악용되고 있는 Orkes Conductor RCE 취약점, SolarWinds ARM의 하드코딩된 키 결함, 그리고 AI 지원 연구를 통해 밝혀진 OpenAI의 연쇄 계정 탈취 취약점에 대해 다룹니다.
소식 5건2분 소요
이와 동시에 보안 연구에서는 보안 취약점을 찾는 데 있어 AI 모델의 역할이 점점 커지고 있음을 강조하고 있습니다. Claude Opus 5를 사용하는 연구원들은 오픈 소스 포럼과 내부 인증 시스템에서 버그를 연결하여 OpenAI의 내부 코드 저장소에 접근하는 데 성공했습니다.
Orkes Conductor 또는 SolarWinds ARM을 사용하는 조직은 취약한 시스템을 즉시 업그레이드하는 것을 우선시해야 하며, 개발팀은 모든 사용자 대면 서비스에서 적절한 입력 검증 및 인증 검사를 보장해야 합니다.
Orkes Conductor 워크플로우 플랫폼에서 심각한 사전 승인 원격 코드 실행 취약점이 실제 환경에서 발견되었습니다.
Orkes Conductor 3.21.21 버전(3.30.2 이전)에서 사전 인증 원격 코드 실행 취약점(CVE-2026-58138)이 발견되어 현재 활발히 악용되고 있습니다. 공격자는 샌드박스 처리되지 않은 GraalVM 평가기를 우회하기 위해 JavaScript 또는 Python 표현식이 포함된 악성 인라인 워크플로 정의를 제출합니다.
- 중요한 이유
- 인증되지 않은 원격 공격자는 노출된 Orkes Conductor 서버에서 Java 리플렉션 또는 서브프로세스 호출을 통해 임의의 OS 명령을 실행할 수 있습니다.
- 대응 방법
- Orkes Conductor 인스턴스를 즉시 버전 3.30.2 이상으로 업데이트하십시오.
Claude Opus 5는 Chained Flaws 취약점을 이용해 연구원들이 OpenAI 직원 계정을 탈취하도록 도왔습니다.
Hacktron의 보안 연구원들은 Anthropic의 Claude Opus 5를 사용하여 OpenAI의 공개 도움말 포럼인 Discourse의 취약점과 OpenAI 로그인 시스템의 취약점을 연결했습니다. 이 연구를 통해 OpenAI 직원들의 ChatGPT 및 Codex 계정을 탈취하고 72시간 이내에 OpenAI 내부 코드 저장소에 접근할 수 있음을 보여주었습니다.
SolarWinds, 인증 없이 원격 코드 실행(RCE)을 가능하게 하는 ARM의 하드코딩된 키 결함 패치
SolarWinds는 ARM(Access Rights Manager) 버전 2026.2 이하에서 발견된 인증되지 않은 원격 코드 실행 취약점(CVE-2026-28326)을 패치했습니다. 이 취약점은 CVSS 점수 8.8이며 하드코딩된 정적 키로 인해 발생합니다.
- 중요한 이유
- 인증되지 않은 원격 공격자는 하드코딩된 키를 이용하여 취약한 SolarWinds ARM 인스턴스가 실행되는 서버에서 임의 코드를 실행할 수 있습니다.
ShinyHunters가 Clop 유출 사이트를 해킹하고 랜섬웨어 조직을 협박했습니다.
클라우드플레어 봇 인증 페이지에서 해당 콘텐츠를 차단했기 때문에 자세한 뉴스 기사를 볼 수 없었습니다.
인기 AI 배우 틸리 노우드에게 전화하시려면 먼저 얼굴 스캔에 동의하셔야 합니다.
클라우드플레어 봇 인증 페이지에서 해당 콘텐츠를 차단했기 때문에 자세한 뉴스 기사를 볼 수 없었습니다.
핵심 요약
- Orkes Conductor 버전 3.21.21(3.30.2 이전 버전)은 인증되지 않은 원격 코드 실행(RCE) 취약점 CVE-2026-58138을 통해 활발하게 악용되고 있습니다.
- SolarWinds는 Access Rights Manager 2026.2 및 이전 버전의 8.8 CVSS 하드코딩 키 취약점인 CVE-2026-28326을 패치했습니다.
- Hacktron 연구원들은 Claude Opus 5를 사용하여 Discourse 및 로그인 취약점을 연쇄적으로 악용하여 OpenAI 직원 계정을 탈취했습니다.