
תדריך יומי
פגיעויות ב-PHP2Shell, אזהרות Chrome ClickFix וריגול סייבר של Bronze Sandcastle
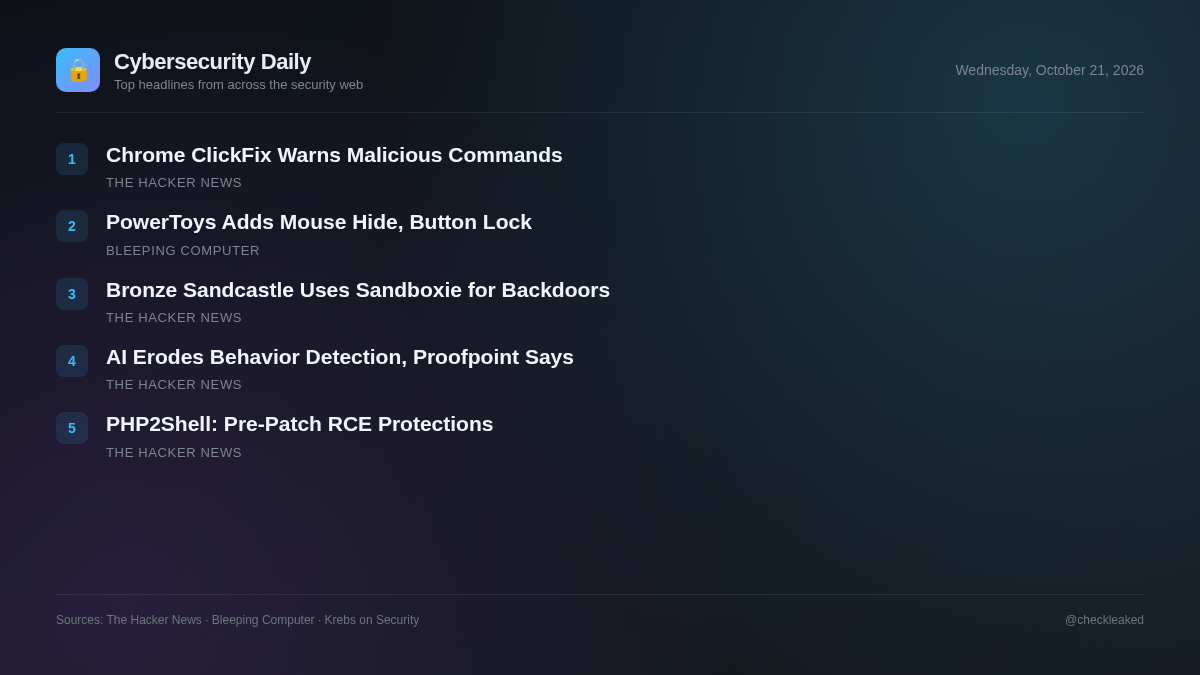
התדרוך של היום מכסה תיקוני RCE עתידיים של PHP, הגנות חדשות של Chrome מפני הנדסה חברתית של ClickFix, ותוכנות זדוניות המבוססות על מדינות שונות וממנפות טעינה צדדית של DLL של Sandboxie.
5 ידיעות2 דקות קריאה
תשתית אינטרנט קריטית עומדת בפני תשומת לב תפעולית מיידית כיום, כאשר מנהלי תשתיות מתכוננים לתקן שתי פגיעויות בביצוע קוד מרחוק של PHP, המכונות PHP2Shell. לאחר שכבר זוהו ניסיונות ניצול מוקדמים, צוותי אבטחה המפעילים סביבות PHP חייבים להיערך לפריסת תיקון מהירה.
ברמת נקודת הקצה, גורמי איום ממשיכים לשפר את מנגנוני המסירה. גוגל כרום מציג הגנות מעודכנות מפני התקפות ClickFix שמטעות משתמשים להריץ פקודות מסוף, בעוד שאשכול האיומים Bronze Sandcastle, המזוהה עם סין, מנצל לרעה באופן פעיל את טעינת ה-DLL של Sandboxie כדי לפרוס דלתות אחוריות מתמשכות ברחבי אסיה ואפריקה.
PHP2Shell: מה באמת מגן עליך לפני תיקון PHP RCE בשעה 14:00 UTC, ומה לא
שתי פגיעויות קריטיות שלא תוקנו ב-PHP2Shell, המכונות PHP2Shell, עוברות ניסיונות ניצול מוקדמים לפני פרסום תיקון בשעה 14:00 UTC ב-21 באוקטובר. Cloudflare פרסה כללי פתרון זמניים לחירום, אך לא קיימת פתרון מלא לפני התיקון.
- למה זה חשוב
- ארגונים המארחים יישומי PHP בשרתים ציבוריים עומדים בפני סיכון גבוה לפריצה מרחוק עד לפריסת תיקונים רשמיים.
גוגל כרום מוסיף אזהרות ClickFix כדי למנוע ממשתמשים להריץ פקודות זדוניות
גוגל משיקה אמצעי הגנה משופרים של Chrome עבור משתמשים עם הגנה משופרת מופעלת כדי להתגונן מפני התקפות הנדסה חברתית של ClickFix. בהתקפות אלו, אתרים זדוניים מרמים משתמשים ולגרום להם לבצע פקודות מסוף או פקודות הפעלה של Windows אשר פורסות תוכנות זדוניות כגון גנבי מידע וטרויאנים לגישה מרחוק.
- למה זה חשוב
- משתמשים המבקרים באתרים שנפרצו או במודעות זדוניות מוטעים לבצע ידנית קוד שעוקף את בקרות האבטחה המסורתיות של הדפדפן כדי להדביק מערכות.
חברת Bronze Sandcastle, בעלת ברית עם סין, מנצלת לרעה את טעינת ה-DLL של Sandboxie כדי לפרוס דלתות אחוריות.
חוקרי Sophos פירטו את Bronze Sandcastle, אשכול איומים הקשור לסין ומכוון לארגונים באסיה ובאפריקה מאז אמצע 2025. הקבוצה מנצלת לרעה באופן נרחב את טעינת ה-DLL של Sandboxie כדי להפיל מעטפות ודלתות אחוריות של Meterpreter שהשתנו, תוך שהיא פועלת בעיקר באזור הזמן UTC+8.
- למה זה חשוב
- ארגונים בפיליפינים, טייוואן, אפגניסטן, נמיביה ודרום קוריאה מתמודדים עם ריגול סייבר פעיל וגישה מתמשכת וחשאית באמצעות טעינה צדדית של קבצי DLL.
בינה מלאכותית גנרטיבית מוחקת סימנים התנהגותיים, מחלישה את גילוי ההתנהגות בלבד, דוחות הוכחה
Proofpoint מדווחת כי תוקפים משתמשים בבינה מלאכותית גנרטורים כדי להסיר שפה נפוצה ותבניות זיהוי מהודעות דוא"ל זדוניות. על ידי יצירת הודעות ייחודיות ושוטפות לכל נמען, התוקפים עוקפים מסנני אבטחה התנהגותיים מסורתיים של דוא"ל, וגורמים להפסדי BEC של מיליארדי דולרים.
- למה זה חשוב
- ארגונים המסתמכים אך ורק על מסנני דוא"ל המבוססים על התאמת התנהגות או תבניות, עומדים בפני סיכון גבוה יותר מהתקפות פישינג מותאמות אישית והתקפות פרצה בדוא"ל עסקי.
מיקרוסופט פאוור טויס מוסיפה כלי עכבר CursorHide ו- Button Lock
מיקרוסופט הוציאה את PowerToys 0.102, עם שני כלי עזר חדשים לעכבר, כלי שורת פקודה חדשים ושיפורים ב-Command Palette.
עיקרי הדברים
- הפעל הגנה משופרת ב-Google Chrome כדי להזהיר משתמשים מפני הנחיות ClickFix המבקשות מהם להפעיל פקודות זדוניות ביישומי מסוף.
- סקירת רמת אבטחת הדוא"ל, שכן בינה מלאכותית גנרטורה מבטלת אותות התנהגותיים מסורתיים ומשפרת את שטף הפישינג, על פי Proofpoint.