
תדריך יומי
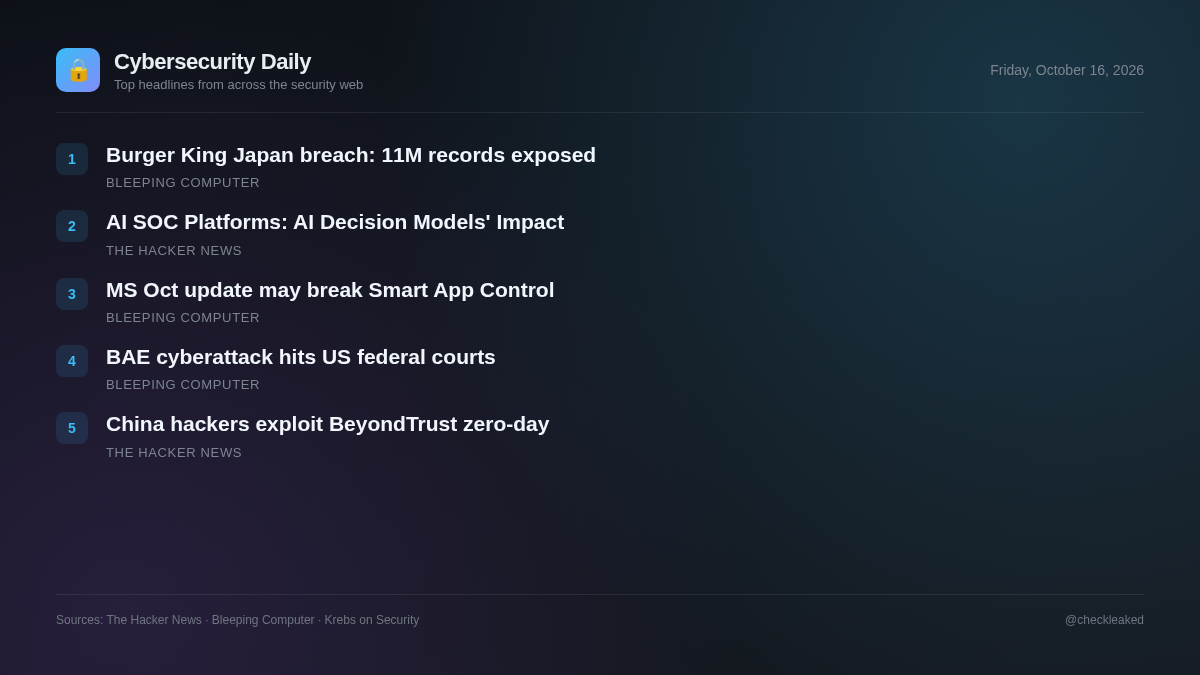
Armory Castle ניצלה את BeyondTrust Zero-Day; מודלים של בינה מלאכותית נכנסים לפלטפורמות SOC
התדרוך של היום עוסק בניצול פגיעות אפס-יום של BeyondTrust ובאימוץ מהיר של מודלים של החלטות בתחום הבינה המלאכותית בפלטפורמות פעולות אבטחה.
5 ידיעות2 דקות קריאה
גורמי איום הקשורים לקבוצת הריגול Armory Castle, המקושרת לסין, ניצלו באופן פעיל פגיעות של יום אפס במכשירי תמיכה מרחוק של BeyondTrust לפני זמינות העדכון. הפגם אפשר פעולות קבצים מרחוק לא מורשות במכשירים פגיעים.
במקביל, צוותי תפעול אבטחה מעריכים מודלים של קבלת החלטות מבוססי בינה מלאכותית שאינם טקסטואליים מספקים, כולל TypeSafe AI, OpenAI ו-Cribl, שנועדו להאיץ קבלת החלטות מהירה בסביבות SOC.
האקרים הקשורים לסין ניצלו את BeyondTrust Zero-Day כדי להשתלט על שרתי תמיכה מרחוק
קבוצת Armory Castle, המקושרת לסין, ניצלה את פרצת ה-zero-day CVE-2026-102764 (CVSS 9.3) בתמיכה מרחוק של BeyondTrust כדי לבצע פעולות קבצים מרחוק לא מורשות.
- מה לעשות
- החל את תיקון BT26-05-RS או שדרג מופעים ישנים יותר של תמיכה מרחוק של BeyondTrust.
פרצת אבטחה של בורגר קינג ביפן חשפה 11 מיליון רשומות לקוחות
בורגר קינג יפן, חברת הבת היפנית של ענקית המזון המהיר העולמית בורגר קינג, חשפה פרצת נתונים משמעותית לאחר שתוקפים ניגשו לשרת שהכיל 11.18 מיליון רשומות לקוחות.
מיקרוסופט: עדכון Windows מאוקטובר עלול לשבור את בקרת האפליקציות החכמות
מיקרוסופט טוענת כי חלק מהמשתמשים עשויים להיתקל בבעיות בהפעלת Smart App Control לאחר התקנת עדכון האבטחה KB5127648 עבור Windows 11 החודש.
מתקפת סייבר של BAE Systems משבשת את פעילות בית המשפט הפדרלי בארה"ב
על פי הדיווחים, מתקפת סייבר שכוונה נגד BAE Systems השפיעה על פעילות בתי המשפט הפדרליים בארה"ב, אם כי ההקשר שסופק מחזיר רק דף אימות של Cloudflare.
מודלים של החלטות בתחום הבינה המלאכותית והשפעתם על פלטפורמות SOC של בינה מלאכותית
מודלים של בינה מלאכותית לקבלת החלטות, כולל TypeSafe AI Jev, OpenAI Decisions API ו-Cribl cribl-decision, מעבירים שאלות מצב ושאלות מודפסות ישירות כדי לייצר ציונים או בחירות ללא יצירת טקסט.
- למה זה חשוב
- פלטפורמות תפעול אבטחה יכולות למנף מודלים של החלטות בינה מלאכותית שאינם טקסטואלים כדי לעבד ישירות את מצב המערכת ולאוטומטי את מיון התפעולי.
עיקרי הדברים
- Armory Castle ניצל את פגיעות ה-zero-day CVE-2026-102764 בתמיכה מרחוק של BeyondTrust לפני שפורסמו תיקונים.
- גרסאות 24.3.1 עד 26.2.3 של תמיכה מרחוק של BeyondTrust המאוחסנת בעצמה דורשות את תיקון BT26-05-RS כדי למנוע פעולות קבצים לא מורשות.
- מופעי SaaS של BeyondTrust קיבלו עדכונים אוטומטיים עבור CVE-2026-102764 החל מ-9 באוקטובר 2026.
- פלטפורמות SOC מאמצות מודלים של קבלת החלטות של בינה מלאכותית שאינם טקסטואליים כמו TypeSafe AI Jev, OpenAI Decisions API ו-cribl-decision.