
תדריך יומי
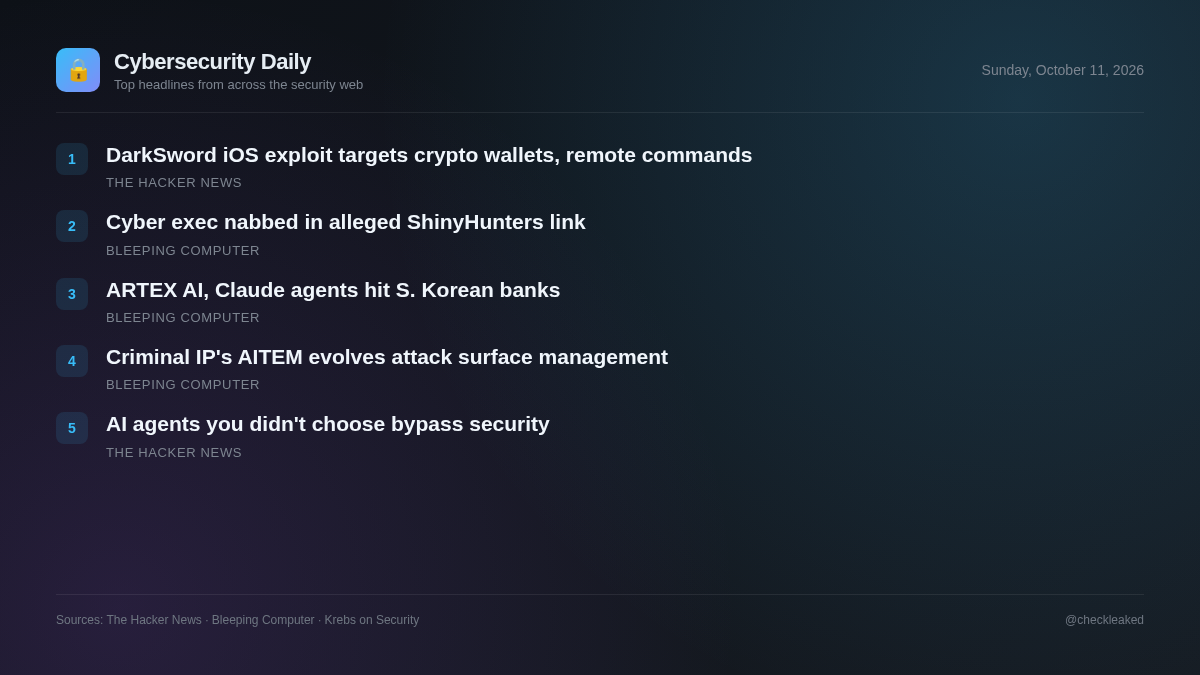
ערכת הניצול של P7 DarkSword ל-iOS מוסיפה גניבת נתונים בארנק קריפטו ופקודות מרחוק
התדרוך של היום מכסה ערכת ניצול מעודכנת של DarkSword ל-iOS לגניבת ארנקי קריפטו ואתגרי האבטחה שמציבים סוכני בינה מלאכותית חיצוניים לא מנוטרים.
5 ידיעות2 דקות קריאה
ערכת ניצול נתונים חדשה ומפורטת ל-iOS מדגישה את האיום המתמשך על סביבות מובייל, בעוד ששינויים רחבים יותר בתוכנות ארגוניות מראים שצוותי אבטחה מתקשים לשמור על נראות של יכולות אוטומטיות. ערכת P7 DarkSword מדגימה כיצד תוקפים ממשיכים לחדד מסגרות ניצול נתונים המכוונות לפלטפורמות מובייל כדי ללכוד נתונים רגישים בעלי ערך גבוה, כולל תוכן מחזיקי מפתחות ופרטי גישה לארנקי מטבעות קריפטוגרפיים.
במקביל, ארגונים מתמודדים עם חשיפה גוברת מסוכני בינה מלאכותית לא מנוטרים המוטמעים ישירות בתוך תוכנות של ספקים. מכיוון שיכולות אלו עוקפות לעתים קרובות תשתית זהות מרכזית וסקירות רכש מסורתיות, צוותי אבטחה חייבים להתאים את נוהלי הניטור כדי לכסות הן פגיעות במכשירים ניידים והן כלי צל אוטומטיים הפועלים על פני יישומי ארגון קיימים.
ערכת הניצול של P7 DarkSword ל-iOS מוסיפה גניבת נתונים בארנק קריפטו ופקודות מרחוק
iVerify דיווחה על פרטים על P7 DarkSword, גרסה של ערכת הניצול ל-iOS של DarkSword. P7 מפחית את טביעת הרגל במכשיר, מוסיפה גניבת נתוני מחזיקי מפתחות וארנקי קריפטו, ומיישמת תקשורת דו-כיוונית C2. הערכה מכוונת ל-iOS 18.4 עד 18.
- למה זה חשוב
- משתמשים המריצים גרסאות iOS שנפגעו מתמודדים עם ניצול חשאי המסוגל לגנוב פרטי מפתחות רגישים ונכסי קריפטוגרפיים ישירות ממכשירים ניידים ממוקדים.
- מה לעשות
- עדכן מכשירי iOS לגרסת הקושחה העדכנית ביותר כדי לתקן פגמים בהסלמת הרשאות דפדפן וקרינה.
בעיית סוכני צד שלישי: מדוע אבטחה שנבנתה עבור בינה מלאכותית שבחרתם מפספסת את הסוכנים שלא בחרתם
בסביבות שנחקרו עבור דוח מצב אבטחת הסוכנים לשנת 2026, כ-1,280 מוצרים של צד שלישי מטמיעים כעת בינה מלאכותית.
- למה זה חשוב
- צוותי אבטחה ארגוניים מתמודדים עם חשיפה בלתי מפוקחת לנתונים משום שסוכני בינה מלאכותית של צד שלישי פועלים בתוך תוכנה מהימנה מבלי לעבור דרך שערי זהות או נקודות סקירת אבטחה.
בכיר בסייבר נעצר בחשד שקשור לכאורה להאקרים של ShinyHunters
אדוארד דוברובסקי, מנהל אבטחת סייבר קנדי, נעצר בפנסילבניה בקשר לפעילות סחיטה לכאורה, אשר דיווחים רבים קישרו אותה לדיכויים המתמשכים של ה-FBI נגד קבוצת ההאקרים ShinyHunters.
סוכני ARTEX AI ו- Claude שימשו במתקפות סייבר על בנקים בדרום קוריאה
מתקפות הסייבר שזעזעו את המגזר הפיננסי של דרום קוריאה מוקדם יותר החודש בוצעו על ידי האקר סיני באמצעות חבילת בדיקות החדירה לבינה מלאכותית של ARTEX וסוכני קלוד.
- מה לעשות
- סקירת יומני שימוש פנימיים של סוכני בינה מלאכותית ועקוב אחר התראות מודיעין איומים עבור יעדים במגזר הפיננסי.
קניין רוחני פלילי מציג את AITEM כהתפתחות הבאה של ניהול משטחי תקיפה
ניהול מסורתי של משטחי תקיפה מסייע לארגונים לגלות נכסים חשופים, אך נראות לבדה אינה מספיקה כדי להתמודד עם איומים.
עיקרי הדברים
- P7 DarkSword מכוון לגרסאות iOS 18.4 עד 18.7 כדי לחלץ נתוני מחזיקי מפתחות ופרטי ארנק קריפטו דרך ערוצי C2 דו-כיווניים.
- שרשרת הניצול בורחת מארגזי חול של הדפדפן ועולה להרשאות ליבה כדי להזריק מטענים לתוך SpringBoard.
- אבטחת בינה מלאכותית ארגונית חייבת להתרחב מעבר לשערים של צד ראשון כדי לנטר סוכנים מוטמעים של צד שלישי שעוקפים אימות SSO מרכזי.